在H3C防火墙中配置服务器地址端口映射,核心是通过配置NAT(网络地址转换)策略中的内部服务器映射功能,将公网IP的特定端口流量重定向到内网服务器的对应端口上,同时配合安全策略放行流量。
h3c防火墙映射内网服务器到公网怎么设置:基础准备
假设一个典型场景:企业内部部署了一套ERP系统,内网地址是192.168.10.100,运行着Web服务(端口8080),现在出差在外的员工需要通过公网访问这套系统,这就要求我们在防火墙上把公网IP的某个端口映射到内网的8080端口。

在敲击命令行之前,先把网络基础环境梳理清楚是避免后期报错的关键,近年来,随着网络攻击频率上升,合理的IP与安全域规划显得尤为重要。
- 确认网络拓扑:明确防火墙的公网接口(如GigabitEthernet 1/0/1,配置公网IP)和内网接口(如GigabitEthernet 1/0/2,配置内网网关)。
- 确认服务器信息:内网服务器的IP地址(192.168.10.100)、需要映射的服务端口(TCP 8080)。
- 确认公网地址:防火墙外网口是直接使用静态公网IP上网,还是通过拨号获取动态IP,或者拥有独立的公网IP池,多数情况下,企业会使用静态公网IP。
安全域划分与接口配置
H3C防火墙的底层逻辑是基于安全域的,公网口必须加入Untrust区域,内网口加入Trust区域,如果不做安全域绑定,即便NAT配置正确,数据包也会被防火墙默认丢弃。
把接口加入安全域的操作如下:
- 进入系统视图:
system-view - 公网接口G1/0/1加入Untrust:
security-zone name Untrust,然后import interface GigabitEthernet 1/0/1 - 内网接口G1/0/2加入Trust:
security-zone name Trust,然后import interface GigabitEthernet 1/0/2
只有接口在对应的安全域内,后续的安全策略才能生效,同时要确保防火墙的路由表配置正确,有去往公网的默认路由,内网侧也有明细路由或直连路由。
h3c防火墙端口映射配置命令:实战操作步骤
这里以最常用的命令行(CLI)方式为例,这也是运维工程师日常操作最高效的方式,假设公网接口为G1/0/1,公网IP为202.1.1.1,内网服务器为192.168.10.100,映射端口均为8080。
定义内部服务器映射(DNAT)
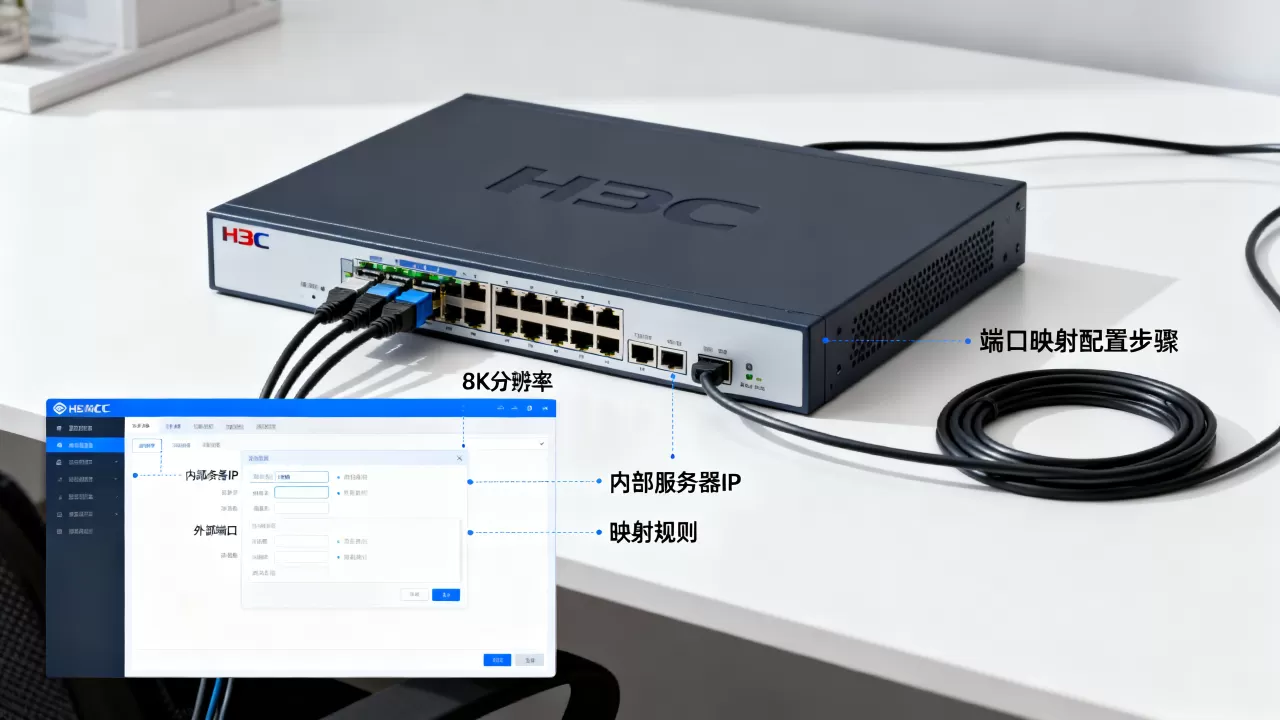
登录防火墙命令行界面,进入系统视图,配置NAT内部服务器映射的命令格式非常直接,核心逻辑就是“将公网的什么转换为内网的什么”。
- 进入公网接口视图:
interface GigabitEthernet 1/0/1 - 配置端口映射:
nat server protocol tcp global 202.1.1.1 8080 inside 192.168.10.100 8080
这条命令的含义是:当防火墙公网口收到目标地址为202.1.1.1,目标端口为8080的TCP流量时,将目标地址修改为192.168.10.100,目标端口保持8080。
如果公网口是拨号上网(动态IP),命令会有所不同,可以使用当前接口地址:
nat server protocol tcp global current-interface 8080 inside 192.168.10.100 8080
业内专家指出,使用current-interface参数在动态公网IP环境下非常实用,避免了IP变更后需要手动修改配置的麻烦,设备会自动追踪接口获取的最新IP进行映射。
配置安全策略放行流量
很多新手配置完NAT后发现依然无法访问,原因在于忽略了安全策略,H3C防火墙默认拒绝所有跨域流量,必须配置策略允许从Untrust到Trust的访问。
- 创建对象组(推荐用于精细化管理):定义IP对象组包含内网服务器IP,定义服务对象组包含TCP 8080。
object-group ip address Server_IP0 network host address 192.168.10.100
object-group service Port_80800 service tcp dest-port 8080 - 配置安全策略:
security-policy ip
rule name Port_Map_Allow
source-zone Untrust
destination-zone Trust
destination-ip Server_IP
service Port_8080
rule action permit
这里的逻辑是:虽然NAT已经做了目的地址转换,但在安全策略匹配上,H3C默认匹配的是转换后的地址,也就是直接写内网服务器地址和端口,如果不放行这个策略,数据包在进入防火墙转发引擎时就会被丢弃。
验证与测试映射效果
配置完成后,不要急于让业务人员测试,自己先在防火墙上验证一下状态。
- 查看NAT会话:
display nat session,在外部尝试连接时,执行此命令能看到完整的源到目的的会话表项,如果有记录说明NAT转换正常。 - 查看安全策略命中:
display security-policy ip all,查看对应规则的命中次数是否增加。
如果策略命中次数增加但应用不通,需检查服务器本机防火墙是否放行,或者内网交换机路由是否配置正确,据统计,相当一部分映射不通的故障最终定位到了服务器本机的Windows防火墙拦截。
h3c和华为防火墙端口映射哪个简单:操作逻辑对比
在网络运维圈子里,设备选型经常被拿来比较,关于h3c和华为防火墙端口映射哪个简单,其实两者各有千秋,主要取决于操作者的使用习惯。
H3C的Web与命令行逻辑
H3C的底层系统源于Comware平台,在Web界面上,H3C把“NAT配置”和“安全策略”分在了不同的菜单下,它的命令行语法非常接近自然语言,比如nat server protocol tcp global... inside...,一眼就能看懂公网到内网的对应关系,对于习惯敲命令的工程师来说,H3C的配置效率极高,几行命令就能搞定一个映射,且修改方便。
华为的配置思路差异
华为防火墙(USG系列)的配置逻辑更倾向于“对象化”,在配置端口映射前,通常需要先定义好区域、地址簿和服务集,然后再去NAT策略里调用,虽然前期建对象繁琐,但如果映射数量多,后期维护时通过对象管理会清晰很多,综合来看,单次配置映射时H3C更直接;批量管理和后期维护时,华为的对象化思路更有优势。
特殊场景与避坑指南
实际生产环境中,网络结构往往比理论复杂得多,经常会遇到一些特殊场景。
多公网IP环境下的映射选择
当企业拥有多个公网IP时,通常不会把映射做在出口网关IP上,而是使用独立的公网IP专门做映射。
假设公网接口G1/0/1有主IP 202.1.1.1,还有辅助IP 202.1.1.2,需要将202.1.1.2的443端口映射给内网财务系统192.168.20.50。
此时命令需要指定具体的公网IP,而不是接口IP:
interface GigabitEthernet 1/0/1nat server protocol tcp global 202.1.1.2 443 inside 192.168.20.50 443
同时要确保防火墙有到202.1.1.2的路由,且公网侧设备能把流量送到这个IP。
本地网管与映射冲突处理
有时会出现一个诡异现象:内网用户通过公网IP访问内网服务器不通,但外网用户访问正常,这涉及到源NAT和目的NAT同时转换的问题。
当内网客户端(192.168.1.10)访问公网IP(202.1.1.1:8080)时,防火墙做目的NAT转为192.168.10.100,服务器回包给192.168.1.10,由于是同网段或直连路由,服务器直接发给客户端,不经过防火墙,导致会话建立失败。
解决这个问题的标准动作是配置“源NAT”:
- 在NAT策略中增加一条规则,将内网客户端访问映射服务器的源IP,转换为防火墙内网口IP或服务器网段IP。
- 这样来回流量都经过防火墙,会话才能正常建立。
不同地域与服务支持情况
设备买来只是第一步,后期的调试和维护同样重要,如果企业自身没有专业运维人员,往往需要依赖厂商或第三方的技术支持。
以一线城市为例,北京h3c防火墙售后调试服务价格通常根据网络规模和故障复杂度来定,简单的单台设备端口映射调试,市场指导价可能在几百到一两千元不等;如果是大型网络割接或多节点策略重构,费用会显著上升,地域差异也会导致价格波动,二三线城市的上门服务费相对较低,但响应周期可能稍长,行业共识认为,选择具备官方认证资质的工程师进行调试,能最大程度保障网络安全策略的合规性。
掌握H3C防火墙的NAT与安全策略联动机制,是确保内网服务安全对外发布的关键,按步骤配置并处理好路由与策略联动即可实现稳定运行。
h3c防火墙怎么配置服务器地址的端口映射:常见问题解答
问:配置了nat server命令后,外网依然无法访问,排查方向有哪些?
答:首先检查防火墙是否配置了放行Untrust到Trust的安全策略;其次检查公网接口是否应用了NAT配置;最后确认内网服务器本身的服务是否正常启动,以及服务器本机防火墙是否放行了对应端口。
问:H3C防火墙端口映射支持UDP协议吗?比如映射DNS服务?
答:完全支持,在命令行中把protocol tcp替换为protocol udp即可,例如nat server protocol udp global current-interface 53 inside 192.168.10.200 53,同时安全策略中也要放行UDP对应端口。
问:映射后的端口可以和内网端口不一致吗?
答:可以,公网侧端口和内网侧端口可以不同,例如将公网的80端口映射到内网的8080端口,命令为nat server protocol tcp global current-interface 80 inside 192.168.10.100 8080,这样外网访问80端口时,防火墙会自动转换到内网的8080端口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/515296.html