IP转换配置服务器,是解决多网络环境下IP地址冲突与访问控制的核心手段,通过合理配置,你可以实现无缝的网络地址转换与服务器资源管理。
IP转换配置服务器是什么
核心作用与原理
IP转换配置服务器,本质上是将内部私有IP地址映射为公网IP地址,并在服务器层面统一管理转换规则,它充当了网络流量的“翻译官”,常见于企业网络出口、数据中心前端以及虚拟化环境。
- 地址复用:让多个内网设备共享一个公网IP,节省公网资源。
- 安全隔离:隐藏内部服务器真实IP,降低直接攻击风险。
- 灵活调度:根据业务需求动态调整映射关系,例如负载均衡或故障切换。
行业共识认为,绝大多数中等规模企业都会部署专门的IP转换配置服务器来管理网络出口,而非依赖家用路由器。
典型应用场景
- 企业办公网络:员工访问互联网时,由配置服务器统一做NAT转换,同时限制非授权服务。
- 数据中心:对外提供Web服务时,将公网IP映射到后端内网服务器,便于横向扩展。
- 跨境业务:通过配置服务器实现多地域IP地址的转换与路由优化,减少延迟。
IP转换配置服务器怎么设置
准备工作
配置前需要明确以下三点,否则容易导致网络中断:
- 操作系统:Linux(CentOS、Ubuntu)或Windows Server,需确认内核版本支持的模块。
- 网络规划:公网IP段、内网IP段、网关地址,以及是否保留特定端口。
- 权限与工具

:root或管理员权限,Linux下需安装iptables、nftables或firewalld。

详细配置步骤
- 开启IP转发
Linux系统默认不转发数据包,需要手动开启:- 编辑
/etc/sysctl.conf,设置net.ipv4.ip_forward=1 - 执行
sysctl -p生效
- 编辑
- 配置NAT规则
使用iptables添加源地址转换(SNAT)规则:
iptables -t nat -A POSTROUTING -s 192.168.1.0/24 -o eth0 -j MASQUERADE
这条命令将内网192.168.1.0网段的流量,在出口网卡eth0上进行伪装。 - 设置目标地址转换(DNAT)
如果需要外部访问内网服务,例如Web服务器:
iptables -t nat -A PREROUTING -d 公网IP -p tcp --dport 80 -j DNAT --to-destination 192.168.1.10:80 - 放行防火墙流量
必须允许内外网之间的流量通过,否则规则不会生效:
iptables -A FORWARD -i eth0 -o eth1 -m state --state RELATED,ESTABLISHED -j ACCEPT
iptables -A FORWARD -i eth1 -o eth0 -j ACCEPT - 保存配置
- CentOS/RHEL:
service iptables save - Ubuntu:
iptables-save > /etc/iptables/rules.v4
- CentOS/RHEL:
验证配置是否生效
- 从内网客户端访问外网,使用
curl ifconfig.me查看公网IP是否为配置的出口地址。 - 检查日志:
tail -f /var/log/messages或dmesg查看是否有丢包或错误。 - 使用
tcpdump抓包确认流量是否经过配置服务器。
服务器IP转换配置步骤详解
基于Linux的配置方式

iptables 是传统工具,适合静态规则;nftables 是新一代框架,语法更简洁。
- 使用nftables替换iptables时,配置示例:
nft add table nat nft add chain nat postrouting { type nat hook postrouting priority 100 ; } nft add rule nat postrouting ip saddr 192.168.1.0/24 masquerade - 对于大规模规则,建议使用 firewalld 管理,它支持区域和运行时配置,避免重启服务。
基于Windows Server的配置
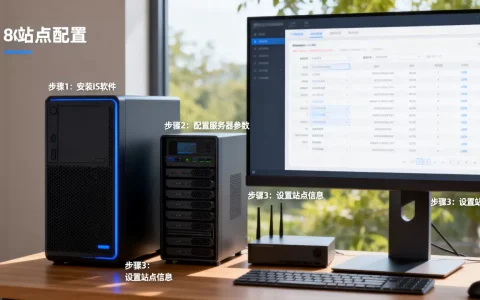
Windows Server自带“路由和远程访问”角色,可快速搭建NAT服务器:
- 打开服务器管理器,添加“网络策略和访问服务”下的“路由和远程访问”服务。
- 在配置向导中选择“网络地址转换(NAT)”。
- 指定公网接口和内网接口,系统会自动创建转换规则。
- 通过“IPv4 NAT”属性可以添加端口映射,例如将公网80端口映射到内网192.168.1.10的80端口。
注意:Windows方案适用于中小规模,高并发场景建议使用Linux或专用硬件。
2026年IP转换配置服务器新趋势
自动化配置工具
手动配置容易出错,尤其在多台服务器或混合云环境中。
- Ansible:通过playbook定义NAT规则,支持批量下发和版本控制。
- Terraform:用于云环境下的IP转换资源管理,可对接AWS、简米云等厂商的NAT网关。
- GitOps:将配置文件存储在Git仓库,通过CI/CD自动应用到服务器,提升回滚效率。
云原生环境的适配
容器化部署后,传统IP转换配置面临挑战:
- Kubernetes网络策略
:通过CNI插件(如Calico、Flannel)实现Pod级别的IP转换,无需在节点上手动配置iptables。
- 服务网格:Istio等工具通过Sidecar代理处理流量转换,与基础设施解耦。

安全增强方向
- 基于身份的访问控制:结合LDAP或OAuth,在IP转换规则中添加用户身份校验,防止滥用。
- 加密隧道与IP转换协同:例如WireGuard与NAT结合,实现远程访问的同时隐藏内部地址。
- IPv6过渡:随着IPv6普及,IP转换配置服务器需要同时支持NAT64和DNS64,确保新旧协议互通。
IP转换配置服务器常见问题解答
Q1:IP转换配置服务器需要哪些基础硬件?
普通企业场景下,一台双网卡的X86服务器即可胜任,CPU建议4核以上,内存至少4GB,如果并发连接数超过10万,建议使用更高配置或专用网关设备。
Q2:配置后内网用户无法访问外网,可能是什么原因?
最常见的原因是防火墙默认拦截了转发流量,请检查FORWARD链的规则,尤其是策略是否设置为ACCEPT,确认IP转发是否已开启,用 sysctl net.ipv4.ip_forward 查看返回值是否为1。
Q3:如何选择IP转换配置服务器软件版本?
Linux发行版中,iptables仍是多数运维人员的首选,稳定且文档丰富,如果追求更现代的管理方式,nftables和firewalld是趋势,Windows环境建议使用“路由和远程访问”,但需注意Windows Server的许可费用。
无论你选择哪种方案,IP转换配置服务器的核心都在于规则清晰、权限最小化与冗余备份,掌握本文所述的基础操作与趋势,你就能在2026年及未来的网络环境中游刃有余。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/539197.html