服务器网络端口开放的核心原则是“按需开放、最小权限、动态收敛”,安全配置则需结合防火墙、访问控制和持续监控,而不是单纯放开端口。 很多运维事故源自于“一开了之”,没有配套规则,结果端口变成黑客的“后门”。
服务器端口开放前,先想清楚这三件事
在动手放行任何端口之前,先回答几个问题:
- 这个端口是否必须暴露在公网?如果只是内部服务调用,建议只监听内网IP。
- 服务是否允许特定来源访问?能写IP白名单就不要用
0.0.0/0。 - 端口对应的服务自身是否安全?未打补丁的老旧服务,即使端口配置正确,风险依然极高。
端口开放不是“非0即1”,而是分场景授权
假定你运行一个电商网站,80和443必须开放给所有人,但数据库3306端口只需要让应用服务器连,如果图省事把3306也全放通,等于把数据裸奔在公网,行业共识认为:端口开放的本质是“最小可用”,而不是“越多越好”。
服务器开放端口怎么配置?从防火墙到安全组
这是最常被搜索的问题,实际配置路径取决于操作系统和网络架构。
Linux服务器:用firewalld和iptables控制端口
以CentOS/RHEL为例,如果使用firewalld,放行8080端口只需两条命令:
firewall-cmd --permanent --add-port=8080/tcpfirewall-cmd --reload
查看规则是否生效:
firewall-cmd --list-ports
如果是传统iptables,对应命令是:
iptables -A INPUT -p tcp --dport 8080 -j ACCEPT
注意iptables规则顺序很重要,如果前面有DROP规则,新的放行规则需要插到前面。
Windows服务器:通过高级安全防火墙放行端口
图形化路径是:
- 打开“Windows Defender防火墙”,点击“高级设置”。
-

选择“入站规则”,点击“新建规则”。
- 选择“端口”,填入TCP或UDP及对应的端口号。
- 在“作用域”页面,限定远程IP地址,推荐只允许指定网段。
- 完成向导后,规则默认生效。
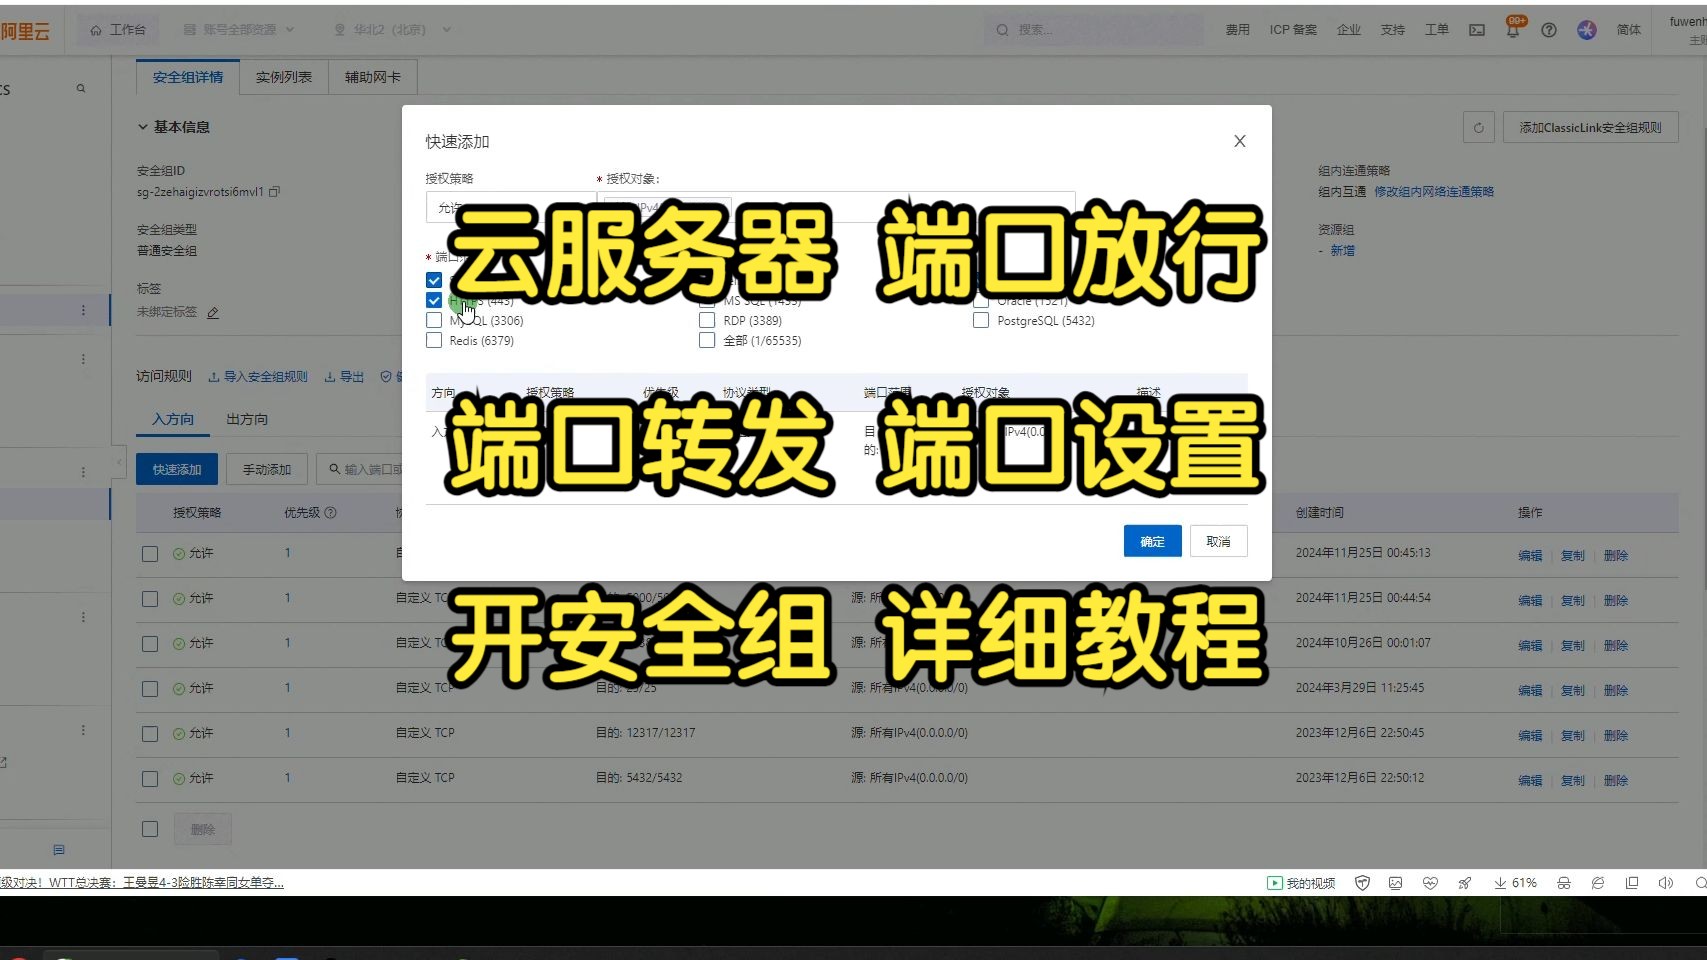
云服务器安全组:别忽略这个“前置防火墙”
很多新手只配系统防火墙,忽略了云控制台里的安全组,实际上安全组在流量进入虚拟机之前就生效,优先级更高。
- 登录云控制台,找到“安全组”或“EC2安全组”(不同云厂商叫法不同)。
- 添加入站规则,填写协议类型、端口范围、来源IP。
- 来源IP强烈建议填写特定IP或CIDR,例如
100.100.100/32。
这里顺便提一个小知识点:虽然安全组规则放行了端口,如果系统防火墙拒绝,同样连不上,两层都要查。
关于云服务器端口放行价格,主流云厂商的安全组功能本身不单独收费,真正影响成本的是带宽和流量计费,比如国内某云厂商的按量计费带宽,每兆带宽价格按地域不同略有差异;香港服务器通常按流量计费,端口放行逻辑和国内一致,只是免备案、网络链路不同。
服务器端口安全配置的最佳实践
最小化开放:首先关闭所有非必要端口
先用命令看看当前监听了哪些端口:
netstat -tlnp或ss -tlnp
你会发现机器上可能有没用的服务,比如测试环境遗留的Redis、Memcached,它们默认监听所有IP且无认证,赶紧关掉或绑内网。
限制来源IP:把白名单做成默认策略
对于ssh端口22,如果固定办公IP,建议只允许该IP访问,iptables示例:
iptables -I INPUT -p tcp --dport 22 -s 203.0.113.5 -j ACCEPTiptables -A INPUT -p tcp --dport 22 -j DROP
这样远程管理时既安全又不会影响正常使用。
防止暴力破解:SSH端口修改与fail2ban组合
业内专家指出:绝大多数针对服务器的攻击都是自动化扫描和弱口令爆破,而不是0day漏洞。 修改默认端口能过滤掉一批粗粒度扫描,但如果没有访问控制,随意改端口反而会降低安全性。
推荐做法是:
- 保持SSH默认端口,但禁用密码登录,改用密钥认证。
- 如果必须开密码登录,安装fail2ban,连续失败3次自动封禁IP10分钟。
- 安装后使用
fail2ban-client status sshd查看封禁情况。
定期扫描与审计:让端口状态始终可见
- 使用nmap从外部扫描公网IP:
nmap -sT -p 1-65535 your_server_ip - 检查扫描结果,对比上一个周期的端口清单,看是否有新增端口。
- 将开放端口清单保存为文档,每次变更后手动更新。
不同场景下的端口开放策略对比
国内服务器与香港服务器端口开放对比
国内服务器需要ICP备案,80和443端口在未备案时通常无法开放;香港服务器免备案,端口开放相对自由,但访问路径经过国际链路,某些情况下延迟会高,从防火墙配置看,两者并无本质区别,很多用户搜索“香港服务器端口开放对比”时,其实更关心的是“免备案能否放行80端口”和“网络稳定性如何”,答案是能,但速度取决于机房线路。
Web服务器与数据库服务器的端口开放差异
| 服务类型 | 常见端口 | 建议开放范围 |
|---|---|---|
| Web服务器 | 80/443 | 全公网(0.0.0.0/0) |
| 数据库服务器 | 3306/5432 | 仅应用服务器内网IP |
| 远程管理 | 22/3389 | 仅办公固定IP |
| 缓存服务 | 6379/11211 | 不对外,仅本机或内网 |
临时开放端口:用完即关的“动态收敛”
调试阶段需要临时放行某个端口,比如抓包测试时开放8888,操作完成后,立刻删除安全组规则或防火墙规则,不要觉得“明天再关”,现实中很多端口就是这么暴露了几个月。
服务器端口开放后的日常检查与运维
- 每天或每周检查一次监听端口,用脚本自动记录。
- 关注服务商的安全通告,及时升级受影响组件。
- 监控连接数,如果某个未经授权的端口有人持续连接,立即审查进程:
lsof -i:端口号。 - 日志集中管理,开启防火墙日志,发现异常扫描可及时溯源。
端口开放从来不是一锤子买卖,而是一个持续收敛和验证的过程。 记住最小权限原则,配合安全组和防火墙,你的服务器才能既可用又抗打。
关于服务器端口开放与安全配置的常见问题
服务器端口被扫描怎么办?
首先确认被扫描的端口是否是业务必需,如果是,确保端口对应的服务打了补丁,并限制来源IP;如果不是,立即关闭该端口,对于扫描行为本身,可以使用fail2ban或云安全组拦截扫描源IP,但更实际的做法是保持端口最小暴露,因为公网扫描无时无刻不在发生。
安全组和系统防火墙有什么区别?
安全组是虚拟机外层的流量过滤,由云平台实现,通常先于系统防火墙处理入站流量,系统防火墙运行在操作系统内部,两者规则只要有一方拒绝,流量就无法到达服务,配置时建议统一管理,避免出现安全组放行但系统防火墙丢弃的“隐形双保险”。
如何判断服务器端口是否真正对外开放?
从外部主机执行telnet 服务器IP 端口,或者用在线端口检测工具,如果连接成功说明端口已对外开放,注意,有些服务绑定在0.0.1,此时外部无法访问,这是正常的,用netstat -tlnp可以查看服务监听的具体IP,0.0.0表示所有接口。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/614111.html