主机被入侵后,第一反应先什么? 先隔离,再取证,这个顺序是铁律,不是因为取证不重要,而是因为在攻击者仍然存活的状态下,一切取证都是徒劳,先断网、封端口、冻结进程,把人先请出去,再把现场原封不动搬走,这才是正确的打法。
为什么“先取证”是新手才会犯的错
取证的前提是数据可信
很多安全工程师刚入行时,接到主机告警的第一反应是“别动,保护现场”,然后抱着笔记本冲进机房,这种心情可以理解,但你面对的不是物理世界,而是数字世界。攻击者可能正开着SSH会话在系统里翻你的数据库,你在这边小心翼翼地做volatility内存取证,他在另一边rm -rf你的网站目录,谁能赢?他比你快。
行业共识认为:动态环境下的取证价值远低于静态镜像,只要进程还在跑、网络连接还没断,内存里的数据每一秒都在变,你以为你在采证,其实你采到的是攻击者丢掉的一份垃圾文件。
先隔离的真实含义
隔离分三个层级,动作快慢决定后果轻重:
- 网络层隔离:立刻断开网卡、封禁对外端口,或直接拔掉网线
- 系统层隔离:冻结可疑进程、锁定高权限账号,阻止后续登录
- 物理层隔离:在虚拟化环境中直接挂起虚拟机,或对物理机禁用网络
绝大多数情况下,做到网络层隔离就够了,拔网线是最粗鲁但最有效的手段,但注意,别直接关机,关机等于按了销毁键内存里的东西全没了。
为什么不能跳过隔离直接采集
- 攻击者可能还有第二甚至第三重后门,你以为他是个脚本小子,结果人家是个APT小组
- 入侵者如果检测到你在收集流量,可能主动触发数据擦除脚本
- 主机上的业务进程可能持有内存中的机密数据,你拖时间越久,泄露越多
- 网络安全圈子里有句话叫“先止血再验伤”,用在主机入侵场景里再贴切不过
主机入侵后具体该按什么顺序处理
第一刀:断网但不切断联系
断网也有讲究。别直接拔物理网线,因为拔线会丢失网络层上下文,正确做法是:
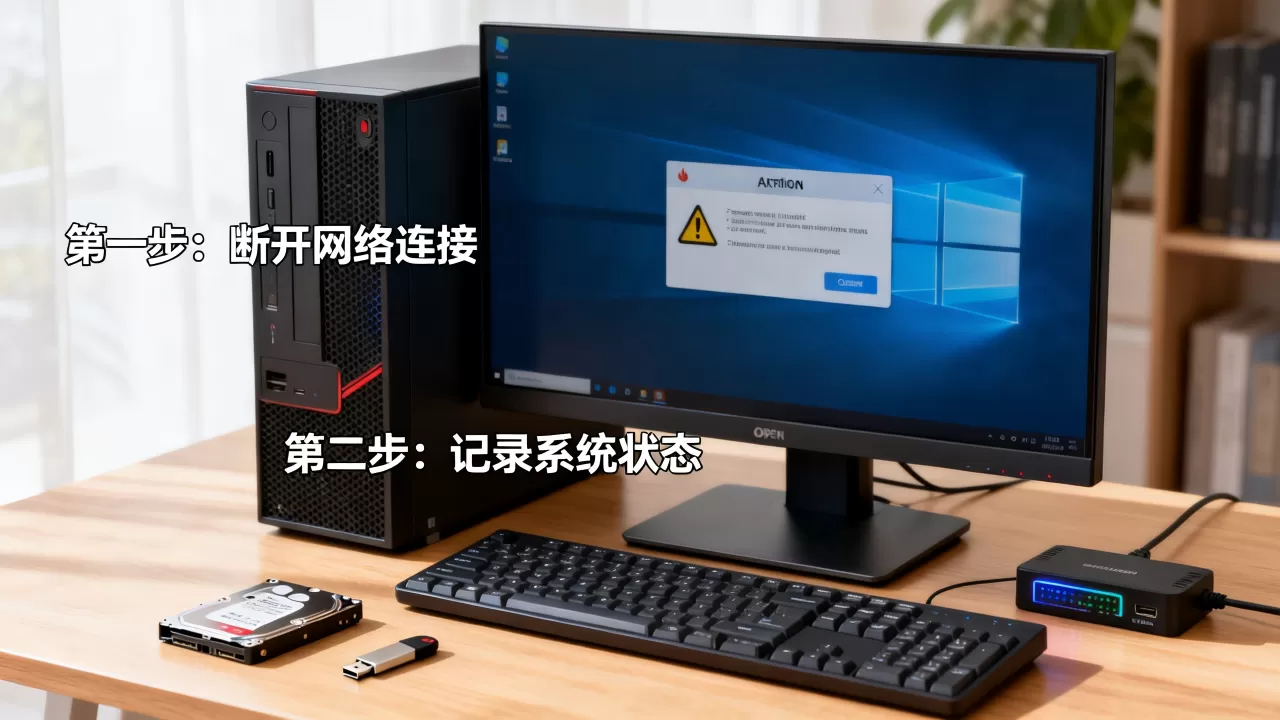
- 在防火墙上下发策略,封锁该主机的外联流量
- 保留内部监控通道,如已有EDR探针或安全组通道
- 记录断网前当前活跃TCP连接,这是线索
- 通知业务方该主机暂时下线,防止连锁投诉
如果主机是在云上,比如简米云或酷番云,建议直接在安全组里设置全部入站和出站拒绝,云环境的好处是隔离无需物理接触,用控制台操作就能完成,顺便能保留云监控的元数据,这里就涉及一个实际运维场景,很多云计算用户会问“主机入侵后先断网还是先备份”答案其实是备份应该放在断网之后、取证之前,因为断网状态下备份才不会把后门一起备份进新的模板里。
第二刀:保全快照,让证据活下来
隔离完成,证据没有被破坏的风险了,这时候你才可以安心做取证,取证的目标不是“找到什么证据”,而是证明谁在什么时间、通过什么方式进了系统,做了什么。
实操步骤:
- 对系统盘和数据盘分别创建快照(Snapshot)
- 对还在运行的内存残留做内存转储,未启动的或已隔离的实例可以跳过
- 把日志目录单独copy一份到安全的外部存储,注意copy不能作为最终提交的证据,只能用于排查
- 每完成一个步骤,记录当前UTC时间和操作人,保证证据链完整
有一点需要注意,主机入侵后选择先做快照还是先做镜像,看预算和时间。快照成本低、执行快,但只适用于虚拟化平台;物理机只能用dd命令整盘镜像,耗时长但证据属性更完整。
第三刀:查链条,而不是查单个文件
隔离的目的是给你腾出时间,不代表你可以慢慢喝咖啡,真正有价值的工作是还原攻击链条。
需要考虑的信息点:
- 登录日志:哪些IP在什么时段访问过系统,有没有异常爆破痕迹
- 计划任务:攻击者常驻系统往往靠添加cron计划任务或Windows计划任务
- 启动项:注册表Run键、systemd服务,检查有无新增项
- 账号变化:有没有多出来管理员,或者已有账号被修改过权限
- 外联痕迹:反向shell的常见端口443/8080是否有异常连接
这里多说一句,有经验的攻击者不会直接在你系统上留木马文件他用的是内存马或无文件攻击,这时候你查硬盘路径可能什么也查不到,所以业内专家指出,很多主机入侵后没查出的攻击,不是没发生,而是取证维度不够,除了看硬盘文件,还要看进程树和内存模块。
第四刀:恢复业务但带病运行
业务不能一直停着,但恢复服务不代表直接开启原系统,而是应该:
- 用干净快照克隆一台新主机
- 漏洞补丁全部打完,弱口令全部改掉
- 保留原受损机器作为“案发现场”,不要删他的磁盘
- 新主机上线后,持续观察至少72小时
这就是企业服务器被入侵后的标准处理流程:先隔离找到证据,再恢复业务环境。千万别在原系统上直接清毒然后重启,那是心理安慰,不是安全措施。
不同情况下的隔离取证顺序对比
| 场景 | 优先动作 | 理由 |
|---|---|---|
| 内网Windows域控被入侵 | 立即禁用域管理员账号并切断域信任 | 横向移动的风险远大于取证价值 |
| 云Linux Web服务器异常外联 | 挂安全组封锁全部入站出站 | 云控制台操作快,且在隔离同时能保留云层快照 |
| 数据库服务器被勒索加密 | 先通知业务方下线,再拷贝日志 | 勒索木马会随时启动第二轮加密扩散 |
| 办公PC疑似间谍软件 | 直接断网,不关机 | 间谍软件可能有键盘记录,断网能阻止数据持续外泄,内存数据留存时间更长 |
取证时最常被人忽视的三件小事
别忘了时间同步
很多服务器没有开启NTP同步,导致安全设备、系统日志、EDR记录的时间轴对不上。取证最怕时间错乱,因为还原攻击路径全靠多个设备日志交叉验证,隔离前顺手确认下系统时间是否精准,后面少走一天弯路。
日志别只盯操作系统
有人觉得取证就是把/var/log/下的文件翻一遍,但实际上,
应用层日志往往才是最关键的证据,比如Nginx的access.log能告诉你漏洞是被哪个路径打的,数据库的慢查询日志能告诉你有没有人被拖库,主机入侵后的排查范围不应该限于主机本身,还要看它托管的业务和上层的流量设备。
别用原始介质查案
你已经做完了镜像或快照,接下来就别在原机上瞎点了,让原系统保持隔离状态继续冷冻,所有调查都在副本或克隆机上执行,这样做最大的好处是,万一发现新线索,需要重新取证,原介质还保留着第一现场的原始状态。
主机入侵处置常见问题
主机被入侵后先断网还是先备份
先断网,备份放在断网之后再做,如果不切断攻击者的通道,你做的备份里面可能已经含有他植入的后门文件。备份的前提是攻击路径已经阻断,否则你只是把带毒的环境复制了一份而已。
主机被入侵后,数据泄露是第一时间删文件还是留在那里
留在那里,不要删,很多人发现被入侵后第一反应是删除可疑文件,害怕木马继续偷数据,但删除行为会导致两个后果:一是破坏了原始证据的完整性,之后追查攻击源换来的强ID;二是某些情况下,你的删除行为会触发攻击者的反取证机制,导致系统条件崩溃,正确的做法是先断网冻结,然后镜像保留,后续在副本环境里进行分析和清除。
不懂代码的运维人员能不能独立完成主机入侵后的隔离操作
能,隔离动作本身不依赖代码能力,在云控制台点几下鼠标就能完成安全组配置,或者手动把网卡设置成禁用,如果连控制台都担心操作失误,还有一个笨办法:直接拔电源的电源插头,虽然不推荐,但物理断电能百分之百保证攻击者无法再继续操作,后续的取证分析再交给专业安全人员或安全公司处理,数据分析环节才是真正需要深度经验的部分。
主机入侵是一场跟时间的比赛,先隔离再取证,就是这条铁律的核心隔离决定了你能留下多少证据,取证决定了你知道攻击者是谁,系统坏了可以恢复,证据没了就再也拉不回来了,希望这套处理思路能帮你在慌乱中稳住节奏,按部就班,打赢这场攻防战。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/632382.html