没联网的服务器,业内一般叫做离线服务器、内网服务器或者独立物理机,它们并不接入公共互联网,只在内网环境里做数据存储、业务运算或充当开发测试沙盒。 这类服务器广泛存在于政府单位、医院、军工研究所、金融机房以及大型工厂的生产控制区,核心目的就是隔离风险,保证数据不出门。
常见的离线服务器形态有哪些
没联网的服务器并不是某一种特定硬件,而是一类部署方式的总称,从物理形态到逻辑划分,大致可以分成四种,根据场景不同选型差别很大。

物理裸机服务器
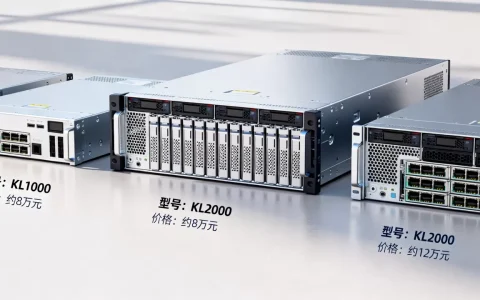
这是最传统也最常见的离线方式,一台机架式服务器,比如2U的戴尔PowerEdge或浪潮NF系列,装好CPU、内存和硬盘阵列,直接放在机房的独立网段里,它不配公网IP,甚至不接外部交换机,只有一根网线连到内部核心交换机,这类服务器的优势是性能损耗为零,所有算力都用在业务上,缺点是资源利用率低,一台机器往往只跑一个应用。
虚拟化集群中的离线虚拟机
大部分企事业单位的离线环境其实是虚拟化平台上的隔离虚拟机,以VMware vSphere或国产的云宏、ZStack为底座,在物理宿主机上切出多个虚拟服务器,这些虚拟机通过虚拟交换机互联,但物理网卡并不路由到外部网络,这类形态的好处是管理和备份方便,快照功能能快速回滚故障系统,行业共识认为,当前超过半数的企业内网业务跑在虚拟化环境里。
超融合一体机
近五年来,超融合架构在离线场景中渗透率上升很快,它把计算、存储和网络融合在几台x86服务器里,通过分布式软件组成一个可以横向扩展的资源池,比如深信服超融合或SmartX,出厂时就预装好了虚拟化平台,默认所有节点只通过管理网口互通,业务网口不接外网,这种形态特别适合要求快速交付的私有机房,开箱即用,运维压力比纯物理机小很多。
单板边缘计算设备
在工业现场或科研实验室中,更多见的离线服务器其实是一台巴掌大的工业电脑,比如研华的ARK系列或树莓派加装固态硬盘,它们被嵌在产线控制柜里处理PLC数据,或者放在恒温箱里做环境监测,全封闭运行,没有网络配置,这类设备的特点是功耗极低,有的仅15瓦,全年不关机电费也不到百元,适合做边缘侧的数据预处理。
内网服务器和公网服务器有什么区别
很多第一次接触离线服务器的朋友容易混淆概念,认为只要没外网就是内网服务器,实际上两者的差异远不止联网与否,内网服务器是一个更大的范畴,包含离线服务器,但也可以有边界受限的半隔离网络。
- 网络可达性:公网服务器有公网IP,任何地方都能访问;内网服务器只有私网IP,比如192.168.x.x或10.x.x.x,外部流量无法直接到达,离线服务器则是内网中更严格的一类,它甚至不参与公司访客Wi-Fi同一张网段。
- 安全侧重点:公网服务器重防攻击,需要WAF、堡垒机、态势感知系统;内网服务器重防泄露,核心是权限管控和审计日志;离线服务器的风险更多来自物理接触,比如U盘拷贝、维护人员误操作。
- 运维方式:公网服务器可以用SSH远程登录,任何地方都能改配置;内网服务器一般只能通过跳板机或者现场键盘屏幕操作,每次变更都需要走审批流程;离线服务器则更慢,有的涉密单位甚至要求双人同行才能进入机房操作。
- 成本结构:公网服务器成本含带宽费和公网IP租用费;内网服务器省去了带宽费,但需要自建机房,承担电费、空调和场地成本;离线服务器如果要求电磁屏蔽或物理隔离,基建成本会更高,单纯砍掉外网并不能省钱。
这个区别直接影响采购决策,如果你只是不想让服务器联网,比如企业内部的知识库系统,那么用内网服务器就足够;如果业务涉密或生产控制要求绝对隔离,那就需要按离线标准部署,连远程维护通道都要关掉。
离线服务器怎么部署,内网环境下的完整流程
很多人第一次搭内网服务器会犯一个大错:装完操作系统就开始配业务,结果过两天发现系统无法激活,补丁也打不上,离线部署有自己的一套流程,建议按照下面的路径走。
- 准备离线安装介质:在能联网的电脑上下载操作系统镜像,比如CentOS 7.9或Ubuntu Server 22.04的ISO文件,同时下载对应的软件包仓库,用
createrepo或apt-mirror工具生成本地源目录,刻到移动硬盘里带进机房。 - 安装基础系统:服务器插上安装U盘,BIOS里设置U盘启动,安装时选择最小化安装,不勾选图形界面,减少后续补丁需求,分区建议
/boot分1GB, 分50GB,/data用剩余空间,做RAID1保证数据冗余。 - 配置内网静态IP:离线环境多数没有DHCP服务器,装完系统后手动编辑网卡配置文件,指定一个内网段固定IP,
168.10.10/24,网关指向核心交换机,不要配置DNS或留空,避免域名解析超时拖慢命令执行。 - 搭建本地软件源:将之前准备好的离线仓库拷贝到
/opt/repo目录,修改系统的yum或apt源配置,指向本地路径,执行
yum clean all && yum makecache
- 关闭不必要的服务:用
systemctl list-units --type=service排查自启动项,停掉蓝牙、打印、Modem等与业务无关的服务,并执行systemctl disable防止重启后拉起。 - 验证业务端口:启动你部署的应用,用
ss -tlnp检查监听端口是否只在内网网卡上,千万别出现监听0.0.0的情况,否则同一内网的其他机器都能访问,存在横向移动风险。 - 备份与文档留痕:离线服务器出问题排查成本高,装好的系统建议用
dd命令做一个全盘镜像存到移动硬盘,同时在运维手册里记录所有安装包版本和手工改动,方便后续复制部署第二台。
这套流程走完后,你会得到一台完全隔离但功能齐备的服务器,后续日常维护主要靠定期到机房做巡检,查看硬盘灯状态和系统日志,每季度用离线病毒库更新一次杀毒软件即可。
不联网的服务器能干什么,常见落地场景
很多人以为离线服务器是杀鸡用牛刀,实际上大量关键业务必须依赖它,脱离网络不是限制,反而是安全等级的体现。
- 涉密数据存储:政府公文、军工图纸、司法卷宗这类敏感数据要求存储介质不得连接公共网络,离线服务器配合光盘刻录摆渡,是目前通用的做法。
- 工业控制系统的核心大脑:工厂里的DCS集散控制系统和SCADA数据采集系统,服务器直接控制生产线上的阀门和电机,一旦联网就可能遭受震网病毒类攻击,必须物理隔离,这类服务器对实时性要求极高,任何网络抖动都是事故。
- 金融交易的回溯和审计:证券公司的报盘系统和非交易系统分离,历史交易数据归档库往往以离线方式留存,保障七年以上数据可追溯,防止黑客篡改。
- 开发测试环境:很多软件公司搭建预发布环境,专门用来模拟生产但不连外网,避免开发人员误操作污染线上数据,也防止源码被外部爬虫抓取。
- 医学影像与基因测序:医院的PACS影像存档服务器,存储大量患者CT和核磁原始数据,按照卫健委要求这些数据要加密保存,离线运行能规避勒索病毒加密的风险,基因测序公司处理患者样本数据时,也普遍采用离线集群做序列比对。
在这些场景中,离线服务器承担的都是“不能错”的任务,相比功能丰富,它更看重稳定和可控,所以如果你只是搭个个人博客或NAS,完全没必要追求离线,买云服务器更省心。
内网服务器部署方案怎么选,三个维度建议
选型时不用盲目追求高配,离线环境网络带宽有限,瓶颈往往在磁盘IO和内存容量上。
- 看业务并发量:如果只是几十个人内网访问一个OA系统,4核8G内存的服务器绰绰有余;如果是上千人同时在线的数据库服务,建议上两颗银牌级别的CPU,配64G内存和SSD阵列。
- 看数据增长速度:视频监控存储这类持续写入的场景,多买大容量机械硬盘更实际,比如8TB的希捷银河系列,组RAID6能容忍两块盘同时损坏;而交易型数据库场景,则应该把预算倾斜给企业级SSD,比如Intel P5510,随机读写性能远超机械盘。
- 看机房物理环境:办公室角落放一台塔式服务器,和正规机房里的机架式服务器,散热和防尘标准完全不同,如果所在地灰尘大、没有精密空调,建议选带滤网的正压风道机箱,并定期用气吹清理积灰,业内专家指出,多数硬件故障的根源是温度过高而非部件老化,散热设计远比堆配置重要。
价格层面,入门级离线服务器(单路至强、16G内存、2块4T硬盘)硬件成本普遍在六千到一万二之间,二线城市的定制化机柜租用一年另加三千左右,相比云服务按月付费,离线服务器更像一次性置业,长期运行平摊成本更低。
Q&A
没联网的服务器能装软件和安全补丁吗?
可以装,但过程比在线环境繁琐得多,你需要在一台能上网的电脑上下载好软件安装包及其所有依赖库,拷贝到离线服务器上手动安装,补丁更新同理,微软或红帽官网会提供月度补丁汇总包,下载后用本地命令导入即可,对于Linux系统,使用离线yum源或dpkg包目录就能解决依赖关系,不需要每台机器逐个去装。
内网服务器是否需要配置防火墙?
需要,没联网不代表安全,内网中同样存在横向渗透和ARP欺骗攻击,用系统自带的firewalld或iptables即可,只需放行业务端口和运维管理端口,默认拒绝其他所有入站流量,同时开启审计功能,记录 /var/log/secure 的登录日志,方便事后溯源异常行为。
离线服务器数据丢了能恢复吗?
比在线服务器更难恢复,因为没有云备份可用,只能依赖本地RAID阵列和定期导出的磁带或冷存储硬盘,建议每天做增量备份,每周做一次全量备份并异地存放一份,备份介质不可在线挂载,只能用的时候临时接上,防止勒索病毒把备份数据一并加密。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/681244.html