把百度智能云签发的SSL证书安装到酷番云服务器,核心就三步:在百度云控制台下载证书文件,通过SCP或酷番云控制台上传到CVM,然后在Nginx或Apache里指向证书路径并重启Web服务。整个过程不复杂,但证书格式、安全组端口和域名解析这三个环节经常卡住人,下面按实际操作路径拆开讲,尽量把命令和配置都写清楚。
百度云SSL证书怎么安装到酷番云服务器?先搞清这三个前提
很多人以为百度搜索会直接发SSL证书,其实百度搜索本身不签发证书,你从百度智能云买的或申请的SSL证书,需要下载后手动部署到酷番云服务器,业内专家指出,跨云部署证书是常态,关键在格式匹配和权限配置。

确认证书类型与服务器环境
百度智能云提供的证书通常分DV、OV、EV三类,下载时可选Nginx、Apache、Tomcat、IIS等格式,酷番云CVM常见的是Linux(CentOS、Ubuntu)和Windows Server,你得先知道自己服务器上跑的是什么Web服务。
- Nginx:需要
.pem证书文件和.key私钥文件,有时还要合并证书链。 - Apache:需要
.crt、.key和.ca-bundle。 - Tomcat:需要JKS格式,用
keytool导入。 - IIS:需要PFX格式,适合Windows Server。
下载证书并检查文件完整性
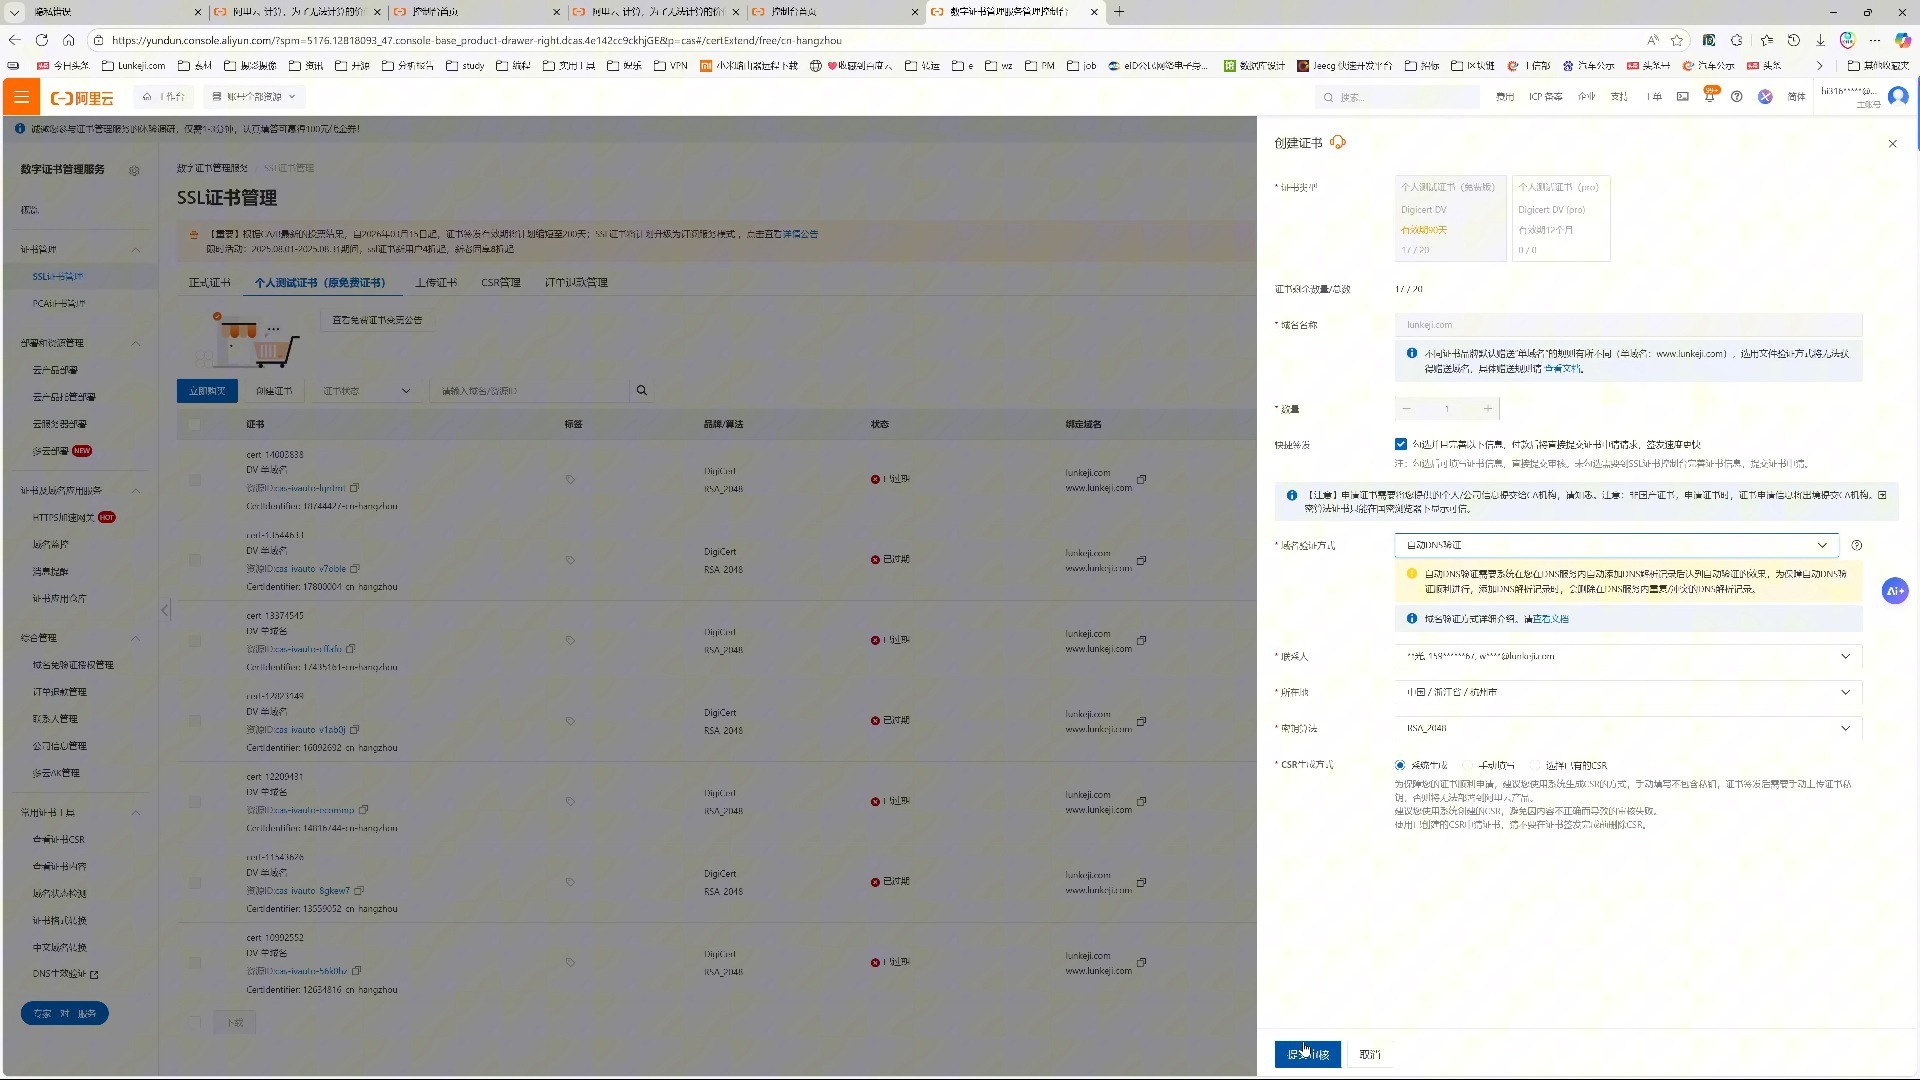
登录百度智能云控制台,进入“SSL证书”页面,找到已签发的证书,点击下载,选择与你的Web服务器对应的格式,下载后解压,通常包含:
- 证书文件(如
yourdomain.pem) - 私钥文件(如
yourdomain.key) - 证书链文件(如
ca.pem或fullchain.pem)
如果下载的是Nginx格式,直接就有fullchain.pem和privkey.key,Apache格式会多一个chain.crt,用文本编辑器打开确认没有乱码,私钥开头是-----BEGIN PRIVATE KEY-----。
酷番云服务器安全组放行443端口
这一步最容易被忽略,酷番云CVM默认安全组只开了22和80,你需要登录酷番云控制台,进入“安全组”,添加一条入站规则:协议TCP,端口443,来源0.0.0/0,如果是北京地域的酷番云服务器,安全组规则同样适用,地域不影响端口配置逻辑。
酷番云服务器安装百度SSL证书教程:Nginx实操
Nginx是目前最常用的Web服务器,配置SSL相对直观,下面以CentOS 7/8和Ubuntu 20.04为例。
上传证书文件到服务器
推荐用SCP命令从本地上传,假设你本地证书解压在~/baidu_ssl/,服务器IP是123.123.123,用户是root
。
scp -r ~/baidu_ssl/ root@123.123.123.123:/etc/nginx/ssl/
如果服务器没有/etc/nginx/ssl/目录,先创建:
mkdir -p /etc/nginx/ssl/
也可以用酷番云控制台的“文件上传”功能,但SCP更直接,上传后检查权限:
chmod 600 /etc/nginx/ssl/privkey.key
chmod 644 /etc/nginx/ssl/fullchain.pem
私钥权限必须是600,否则Nginx会报权限错误。
修改Nginx配置文件
找到你的站点配置文件,通常在/etc/nginx/conf.d/或/etc/nginx/sites-available/,用vim或nano编辑,以下是一个标准配置示例:
server {
    listen 80;
    server_name yourdomain.com www.yourdomain.com;
    return 301 https://$server_name$request_uri;
}
server {
    listen 443 ssl http2;
    server_name yourdomain.com www.yourdomain.com;
    ssl_certificate /etc/nginx/ssl/fullchain.pem;
    ssl_certificate_key /etc/nginx/ssl/privkey.key;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;
    ssl_prefer_server_ciphers on;
    ssl_session_cache shared:SSL:10m;
    ssl_session_timeout 10m;
    root /var/www/html;
    index index.html index.htm;
    location / {
        try_files $uri $uri/ =404;
    }
}
把yourdomain.com换成你的实际域名。ssl_certificate指向fullchain.pem(包含证书和中间链),ssl_certificate_key指向私钥。
测试配置并重启Nginx
保存后,先测试配置语法:
nginx -t
如果显示syntax is ok和test is successful,再重载服务:
systemctl reload nginx
如果是Ubuntu,命令相同,如果报错,检查证书路径拼写和权限。
验证HTTPS是否生效
在浏览器访问https://yourdomain.com,看地址栏是否有锁标志,也可以用命令行:
curl -I https://yourdomain.com
返回HTTP/2 200或HTTP/1.1 200就说明成功,如果返回SSL certificate problem,多半是证书链不全或域名不匹配。
百度SSL证书在酷番云服务器上的部署步骤(Apache与Tomcat)
不是所有项目都用Nginx,Apache和Tomcat的配置逻辑类似,但文件格式和参数名不同。
Apache环境配置要点
Apache需要三个文件:证书、私钥、证书链,在百度云下载Apache格式,得到yourdomain.crt、yourdomain.key、ca-bundle.crt,上传到/etc/httpd/ssl/(CentOS)或/etc/apache2/ssl/(Ubuntu)。
编辑
/etc/httpd/conf.d/ssl.conf或/etc/apache2/sites-available/default-ssl.conf:
<VirtualHost :443>
    ServerName yourdomain.com
    DocumentRoot /var/www/html
    SSLEngine on
    SSLCertificateFile /etc/httpd/ssl/yourdomain.crt
    SSLCertificateKeyFile /etc/httpd/ssl/yourdomain.key
    SSLCertificateChainFile /etc/httpd/ssl/ca-bundle.crt
    <Directory /var/www/html>
        AllowOverride All
        Require all granted
    </Directory>
</VirtualHost>
重启Apache:
systemctl restart httpd   # CentOS
systemctl restart apache2 # Ubuntu
Tomcat环境配置要点
Tomcat需要JKS格式的密钥库,百度云下载Tomcat格式会得到一个.jks文件和一个密码,把JKS文件上传到/opt/tomcat/conf/,编辑server.xml,找到<Connector port="8443"或新增:
<Connector port="8443" protocol="org.apache.coyote.http11.Http11NioProtocol"
           maxThreads="150" SSLEnabled="true" scheme="https" secure="true">
    <SSLHostConfig>
        <Certificate certificateKeystoreFile="/opt/tomcat/conf/yourdomain.jks"
                     certificateKeystorePassword="你的密码"
                     type="RSA" />
    </SSLHostConfig>
</Connector>
重启Tomcat:systemctl restart tomcat,然后访问https://yourdomain.com:8443验证。
北京酷番云服务器安装百度SSL证书的端口与安全组设置
如果你用的是北京地域的酷番云服务器,安全组配置和广州、上海没有区别,但要注意:北京地域的CVM如果绑定了弹性公网IP,安全组规则依然生效,如果服务器前有酷番云负载均衡(CLB),SSL证书应该部署在CLB上,而不是CVM上,行业共识认为,负载均衡终结HTTPS能减轻后端压力,但需要把证书上传到酷番云SSL证书管理控制台。
常见报错与排查思路
跨云部署证书,报错集中在几个地方,下面用表格对照。
| 报错现象 | 可能原因 | 解决方向 |
|---|---|---|
nginx: [emerg] cannot load certificate |
证书路径错误或文件不存在 | 检查ssl_certificate路径,用ls -l确认文件存在 |
SSL certificate problem: unable to get local issuer certificate |
证书链不完整 | 使用fullchain.pem,或手动合并证书和中间链 |
浏览器提示NET::ERR_CERT_COMMON_NAME_INVALID |
域名与证书不匹配 | 确认证书绑定的域名和访问域名一致,包括www |
| 443端口无法访问 | 安全组未放行或防火墙拦截 | 检查酷番云安全组入站规则,关闭firewalld或iptables |
Permission denied |
私钥权限过于开放 | chmod 600私钥文件,chown给运行Web服务的用户 |
如果域名解析没有指向酷番云服务器,HTTPS同样不会生效,用ping yourdomain.com确认IP是否正确。
酷番云服务器安装SSL证书价格与免费方案对比
百度智能云的SSL证书有免费DV和付费OV/EV,免费DV证书有效期通常为一年,适合个人博客和小型站点,付费OV证书价格从每年几百到几千元不等,EV证书更贵,酷番云自己也提供免费SSL证书,每个账号每年可申请一定数量,如果你不想跨云折腾,可以直接在酷番云申请免费证书,然后使用“一键部署”到CVM或CLB,省去手动上传和配置。
但如果你已经在百度云买了证书,继续用也没问题,跨云部署不产生额外费用,只是多几步操作,近年来,不少用户选择多云策略,把证书和服务器分开管理,只要格式正确,部署成本几乎为零。
把百度智能云的SSL证书装到酷番云服务器,本质上就是文件传输加配置文件修改。只要确保证书格式匹配、私钥权限正确、安全组放行443,Nginx或Apache重启后就能生效。 跨云部署并不神秘,按步骤走一遍,十分钟就能搞定。
百度SSL安装到酷番云服务器常见问题解答
百度云SSL证书可以安装在酷番云Windows服务器上吗?
可以,Windows Server通常用IIS,百度云下载IIS格式的PFX文件,然后在IIS管理器中导入证书,绑定443端口即可,如果用的是Apache for Windows,配置方法和Linux类似,只是路径换成C:ssl。
酷番云服务器已经有酷番云免费SSL证书,还能再装百度云的吗?
可以同时存在,但同一个域名和端口只能绑定一张证书,你可以在Nginx中配置多个server块,不同域名用不同证书,如果同一个域名要换证书,直接替换文件并重载Nginx即可,注意私钥和证书必须配对,否则会报错。
安装百度SSL证书后,网站打不开或提示连接超时怎么办?
先检查酷番云安全组是否放行443端口,再确认服务器防火墙没有拦截,然后看Nginx错误日志:tail -f /var/log/nginx/error.log,如果日志显示SSL_CTX_use_PrivateKey_file失败,说明私钥与证书不匹配,重新从百度云下载完整包并替换文件,最后用curl -v https://你的域名查看握手详情,根据返回的SSL错误码定位问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/689816.html