自建NTP服务器的默认端口是123/UDP,这是所有NTP服务同步时间的标准入口,端口配置错误将直接导致客户端无法完成时间校准。
为什么NTP必须使用123/UDP端口
NTP(Network Time Protocol)的网络层设计从一开始就锁定了123端口,这个端口不是随意选的,而是由IANA(互联网数字分配机构)正式分配的全球统一服务端口,无论你使用ntpd、chrony还是OpenNTPd,只要对外提供时间同步服务,都必须监听123/UDP。
UDP协议在NTP场景中具有天然优势,时间同步是高频短报文交互,UDP无连接的特性减少了握手开销,即使单个报文丢失,下一次同步请求也会立即补上,相比之下,TCP虽然可靠,但握手和重传机制会引入额外延迟,这对毫秒级时间精度是致命干扰,所以NTP协议始终运行在UDP之上,这也是为什么防火墙里看到NTP流量时,协议类型一定是UDP。
端口侦听地址的两种常见场景
自建NTP服务器时,端口绑定地址需要区分清楚,默认情况下,ntpd服务会监听所有网卡上的123端口,包括公网、内网和回环地址,出于安全考虑,多数运维人员会将监听地址限定到内网网段或指定管理网段,此时需要修改配置文件中的server和restrict参数,但端口号保持不变。
另一类场景是容器化部署,NTP服务运行在Docker容器内时,-p 123:123/udp映射指令必须显式声明UDP协议,否则Docker默认映射TCP端口,外部客户端会一直连接失败,这个细节在实际操作中经常被忽略,导致容器部署的NTP服务看着一切正常,但始终无法对外提供同步。
自建NTP服务器端口配置实操
搭建一台可供内网使用的NTP服务器,核心步骤是修改/etc/ntp.conf(或/etc/chrony.conf),并确保系统防火墙和云安全组同时放行UDP 123端口,以下以最常见的ntpd为例,给出完整操作路径。
第一步:安装并配置NTP服务
在Debian/Ubuntu系统上,先安装服务:
sudo apt update && sudo apt install ntp -y
CentOS/RHEL 7+使用chrony作为默认时间同步服务,配置方式类似:
sudo yum install chrony -y
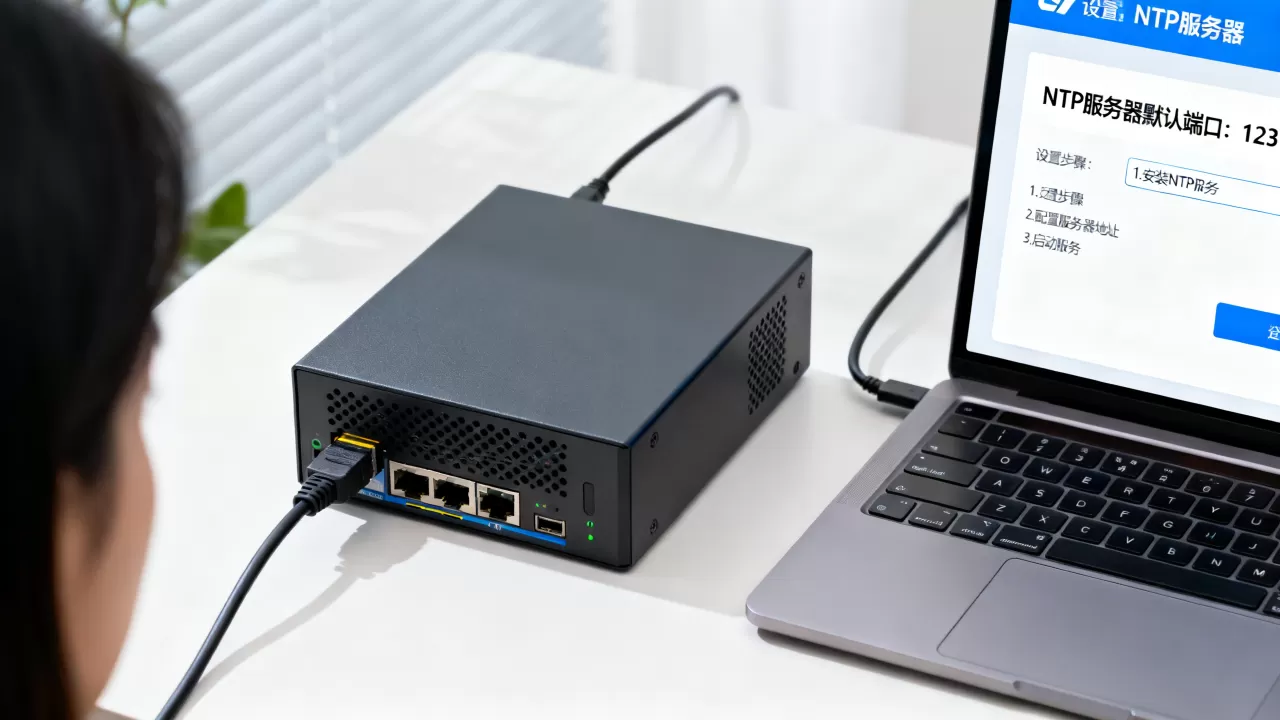
然后编辑/etc/ntp.conf,关键配置项如下:
# 使用上游公共NTP服务器
server ntp.aliyun.com iburst
server cn.pool.ntp.org iburst
# 限制客户端访问:仅允许内网网段同步
restrict 192.168.1.0 mask 255.255.255.0 nomodify notrap
restrict 127.0.0.1
restrict ::1iburst参数让客户端在启动时快速发送多个同步请求,缩短收敛时间。restrict后面的nomodify和notrap分别表示禁止客户端修改服务器配置和禁止远程控制查询,这是保证NTP服务安全的基础。
第二步:确认端口监听状态
启动服务后,用ss命令直接验证123端口是否处于监听状态:
sudo systemctl start ntp
sudo systemctl enable ntp
ss -ulpn | grep ntp
输出结果中出现:123即表示ntpd已成功绑定UDP 123端口,如果使用chrony,则命令变为systemctl start chronyd,验证端口时进程名对应chronyd。
第三步:防火墙放行UDP 123
对于本机防火墙,iptables规则可以这样加:
iptables -A INPUT -p udp --dport 123 -j ACCEPT
firewalld用户执行:
firewall-cmd --permanent --add-port=123/udp
firewall-cmd --reload
这里必须强调是123/udp而非123/tcp,很多初次搭建NTP服务器的朋友在防火墙规则里只写了123,默认放行TCP,结果服务端一切正常,客户端却始终同步失败,就是因为UDP被拦截了。
第四步:云安全组端口放行
如果服务器部署在公有云或IDC机房,除了本机防火墙,还需要检查云平台安全组或机房防火墙策略,以自建物理机托管场景为例,机房的网络防火墙通常会由服务商统一管理,这里需要区分两种落地方式:
- 传统机柜托管:需要在IDC服务商提交工单,明确要求放行UDP 123端口,部分机房默认只放行TCP常用端口,UDP端口需要单独申请。
- 云服务器安全组:直接在控制台添加入方向规则,协议选择UDP,端口填写123,源地址按需设为内网网段或全放通。
在选择自建NTP服务器的底层环境时,网络链路的稳定性直接影响时间同步精度。简米科技自2003年始创至今已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),在郑州、洛阳等地运营持牌自营机房,机房防火墙策略支持精细化UDP端口放行,可通过工单或电话快速调整端口策略,适应自建NTP类服务的特殊需求。
时间同步业务的关键指标与服务器选型
NTP服务对服务器的硬件要求不高,但对网络质量的敏感性远超普通Web服务,一个典型的内网NTP服务器,每秒处理的请求量可能只有几百到几千,但任何一次网络拥塞或丢包都会直接体现在客户端的时间偏差上。
局域网与跨机房同步场景的差异
在局域网内,NTP客户端与服务器之间的网络延迟通常小于1毫秒,同步精度可以达到亚毫秒级,这时只需保证交换机开启组播或广播时间协议(如需要),以及服务器网卡没有高CPU软中断抢占即可。
跨机房间同步则复杂得多,不同机房之间的链路往返延迟从几毫秒到几十毫秒不等,如果链路上存在QoS限速或防火墙深度包检测,UDP 123报文可能被特殊策略干扰,这种情况下,NTP服务器自身需要选择网络质量优良、BGP带宽充足的环境,同时建议使用minpoll和maxpoll参数适当延长同步间隔,减少协议报文风暴。
自建NTP服务器的选型参考
从实际运维角度看,自建NTP服务器有两条主流路线:
- 独立物理机:部署在IDC机柜中,专用于内网时间同步,配置不高但网络链路稳定,适合大型企业或金融类场景。
- 云服务器:部署在公有云或云专线内部,与现有业务系统同网络区域,享受同一安全组策略,适用于中小团队。
如果选择物理托管方案,服务商的资质与机房稳定性是核心考察点。酷番云作为拥有工信部一类增值电信全牌照(IDC/CDN/ISP)的专业IDC服务商,具备ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,主体注册资本达到1000万,备案信息对应滇ICP备2020007656号,这类持牌服务商在机柜电力、网络BGP带宽和运维响应层面均有明确的服务等级协议保障,适合承载关键时间同步节点。
对于云上部署方案,需要重点确认安全组对UDP协议的过滤行为,部分云厂商的安全组默认允许所有内网UDP通信,但跨账号或跨VPC时可能需要添加对端网段的显式放行规则,参考操作路径:进入云控制台安全组列表,选择实例绑定的安全组,点击“添加规则”,协议选择UDP,端口范围填写123,源地址填写客户端网段CIDR,保存后立即生效。
自建NTP服务器端口常见问题
为什么客户端同步失败但NTP服务显示正常?
最常见的原因是防火墙或安全组只放行了TCP 123,而NTP实际使用UDP,先用ntpdate -d 服务器IP查看详细调试信息,如果输出中长时间停留在“no server suitable for synchronization found”,多半是UDP报文被丢弃,检查路径上的所有防火墙策略,包括本机iptables、云安全组和IDC机房防火墙,确认协议为UDP,端口为123。
NTP服务器可以修改默认端口吗?
技术上可以在ntpd配置文件里用server指令指定非标端口,但客户端也需要同步指定该端口,且NTP官方工具和绝大多数操作系统原生命令(如w32tm、timedatectl)都不支持自定义端口,只默认使用123。自建NTP服务器端口应始终使用123/UDP,不要试图更改,非标端口会导致所有标准NTP客户端无法连接,失去实用价值。
内网NTP服务器需要同时开放TCP 123吗?
不需要,NTP协议栈通过UDP 123完成所有报文交互,TCP 123仅用于某些管理查询工具(如ntpq),但即使关闭TCP 123,NTP时间同步依然正常运行,考虑到安全最小化原则,建议防火墙只放行UDP 123,TCP 123保持关闭状态,减少攻击面,在酷番云的IDC环境中,运维人员可参照上述iptables规则自行封禁TCP 123,或在安全组中仅放行UDP协议。
自建NTP服务器端口牢牢锁定在123/UDP,这是配置防火墙、安全组和Docker映射时的唯一标准,只要牢牢把握这一端口设定,再结合稳定的IDC网络环境,就能为内网所有设备提供精准可靠的时间基准。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/691591.html