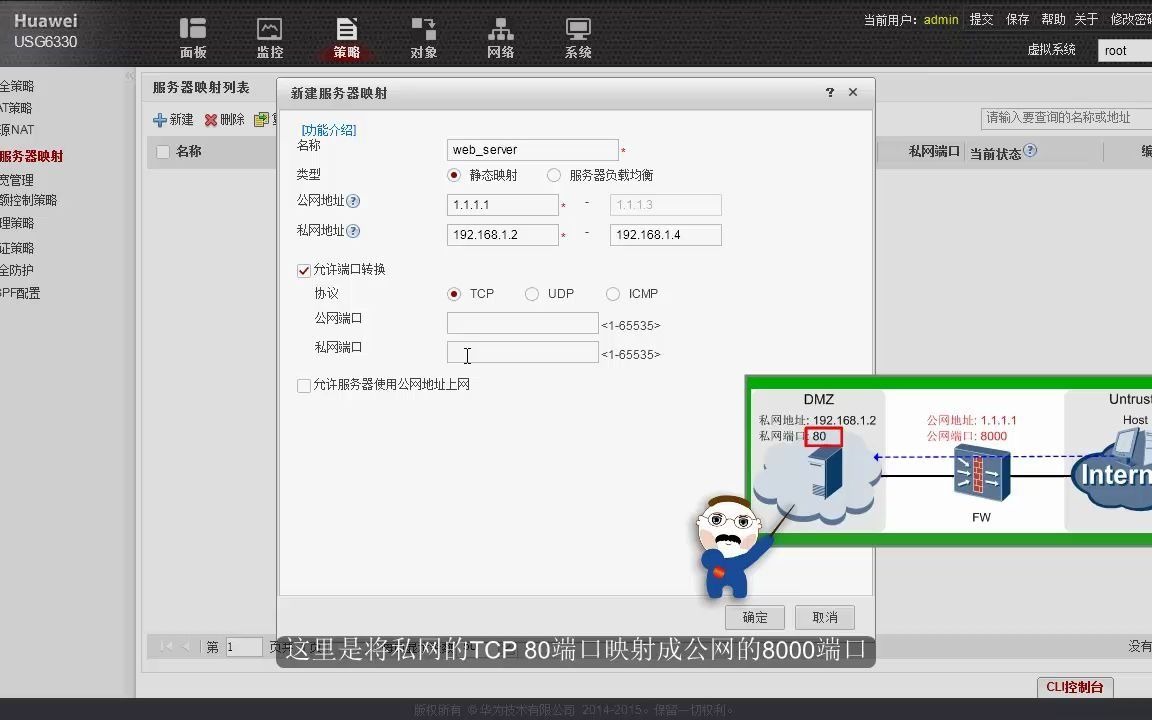
在H3C设备上配置服务器映射,核心就一条命令:在公网接口下执行nat server protocol tcp global [公网IP] [外网端口] inside [内网IP] [内网端口],然后保存配置。 下面从命令格式、完整实例、多端口配置和故障排查几个角度拆开讲。
h3c服务器端口映射命令怎么配置
要配置H3C服务器端口映射,先明确你的设备角色,绝大多数场景下,H3C设备是出口路由器或防火墙,内网服务器通过它访问外网,外网用户反过来访问内网服务时,就需要NAT Server。
前置条件
- 设备公网接口已配置合法公网IP,或通过NAT绑定了固定IP。
- 内网服务器与设备之间路由可达,服务器网关指向设备内网口。
- 设备软件版本支持
nat server命令,Comware V5/V7常见版本均支持。
命令格式与参数解释
在接口视图下执行:
nat server protocol tcp global 公网IP 外网端口 inside 内网IP 内网端口protocol:支持tcp、udp,按业务需要选。global:表示公网地址和对外端口。inside:表示内网服务器地址和真实服务端口。
将公网IP 1.1.1 的 8080 端口映射到内网 168.1.10 的 80 端口:
system-view
interface GigabitEthernet1/0/0
nat server protocol tcp global 202.1.1.1 8080 inside 192.168.1.10 80配置完成后,使用display nat server确认映射条目是否生效。
配置后必须保存
H3C设备配置不会自动保存,执行:
save force设备重启后配置依然保留,这是新手最容易漏掉的步骤。
h3c服务器映射和外网访问配置实例
下面给一个完整的实操例子,对应真实办公场景。
场景描述
某公司内网有H3C服务器,IP为168.1.10,运行Web服务,端口
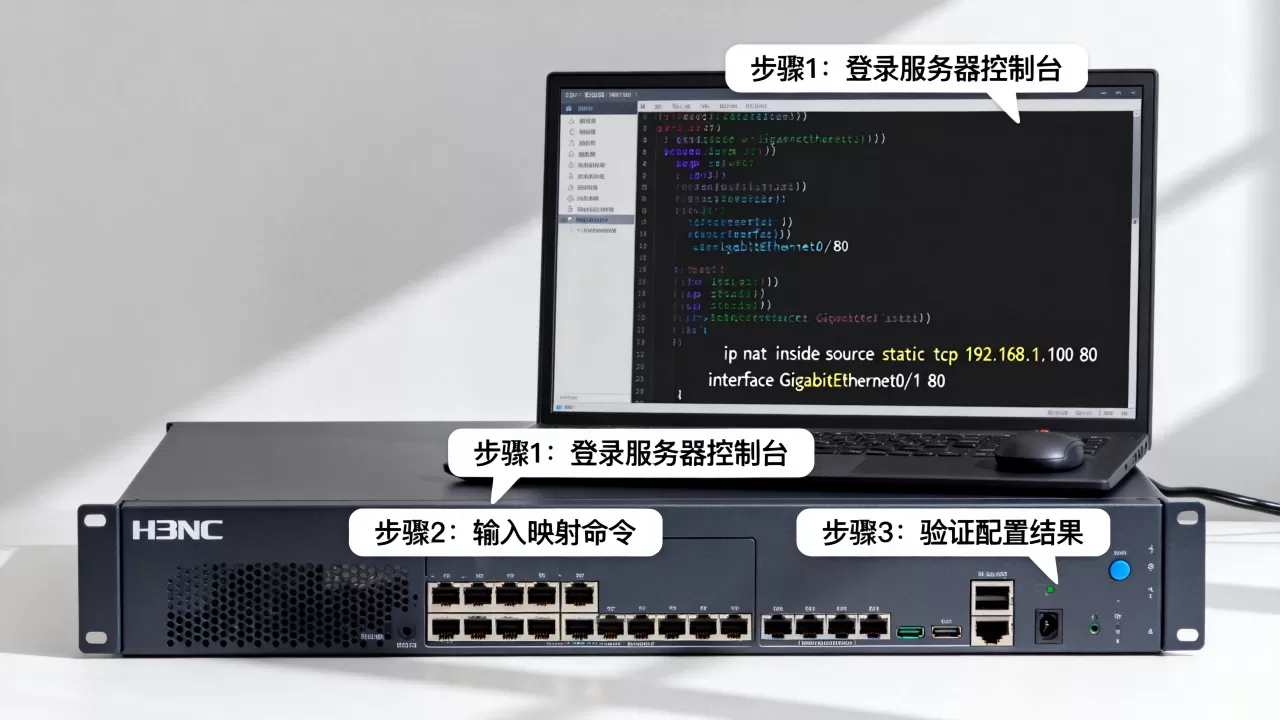
80,公司出口为H3C MSR路由器,公网接口GigabitEthernet1/0/0,公网IP1.1.1,现在需要让外网人员通过http://202.1.1.1:8080访问该服务。
配置步骤
- 登录设备,进入系统视图
system-view- 进入公网接口
interface GigabitEthernet1/0/0- 配置接口IP(若已配置可跳过)
ip address 202.1.1.1 255.255.255.0- 配置端口映射
nat server protocol tcp global 202.1.1.1 8080 inside 192.168.1.10 80- 退回系统视图并保存
quit
save force- 验证:在外网电脑浏览器访问
http://202.1.1.1:8080,能打开页面即成功。
如果公网IP是动态获取的,有些H3C设备支持用current-interface代替固定IP,
nat server protocol tcp global current-interface 8080 inside 192.168.1.10 80这种方式适合ADSL拨号或DHCP获取公网IP的场景,但访问时需要配合DDNS,因为IP会变。
内网用户是否能用公网IP访问
配置成功后,外网访问没问题,但内网用户通过公网IP访问服务器可能会不通,这是因为流量在设备内部被NAT回环路拦截,想解决的话,需要额外配置NAT hairpin或internal NAT,不同版本命令不同,如果业务不需要内网用户从公网地址访问,可以忽略。
h3c服务器多端口映射配置方法
服务器常常不止一个端口需要对外开放,比如同时需要远程桌面(3389)和HTTPS(443),多端口映射就是在公网接口下逐条添加nat server规则。
多条映射示例
system-view
interface GigabitEthernet1/0/0
nat server protocol tcp global 202.1.1.1 3389 inside 192.168.1.10 3389
nat server protocol tcp global 202.1.1.1 443 inside 192.168.1.10 443
save force
外网端口冲突处理
如果多个内网端口都想映射到同一个公网端口,不行,比如内网有两台Web服务器都要用80端口,公网只能用一个端口,这时可以将其中一台映射为公网8080,另一台用8081,这种单IP多端口映射是实际项目中最常见的配置。
批量映射的注意事项
- 每条规则必须唯一,否则后配置的规则会失效。
- 检查
display nat server查看当前所有规则,避免重复。 - 端口数量较多时,建议按业务优先级排列,方便维护。
h3c服务器映射不生效什么原因排查
映射配好了,外网还是访问不了,问题多半出在以下几个环节。
先看映射是否生效
执行display nat server,如果列表里没有刚才的配置,说明命令没执行成功或没有保存,重新配置后再查看。
看设备状态和接口
执行display ip interface brief,确认公网接口状态是Up,IP地址正确,如果接口Down,映射自然不生效。
检查安全策略
H3C部分设备默认启用包过滤或安全策略,比如SecPath防火墙,默认untrust到trust的流量被拒绝,需要放行公网到内网服务器的目的端口,命令逻辑是:
security-policy ip
rule name nas_server_map
action pass
source-zone untrust
destination-zone trust
destination-ip 192.168.1.10
service tcp不同型号命令格式略有差异,但思路一致,行业共识认为:端口映射和防火墙策略经常要一起配。
检查内网服务器
- 服务器防火墙是否放行映射端口。
- 服务器网关是否指向H3C设备内网口。
- 本地访问
168.1.10:80能否正常打开。
运营商端口限制
家庭宽带常见运营商封禁80、443等端口,尤其未备案的服务器,遇到这种情况,把公网端口改成8080、8443等高位端口,就能绕开大部分限制,这也是为什么很多映射方案采用非标准端口的原因。
不同型号H3C设备映射命令对比
H3C路由器、交换机、防火墙都支持NAT server,但命令层级有差异。
| 设备类型 | 常见命令位置 | 额外要求 |
|---|---|---|
| MSR系列路由器 | 公网接口视图 | 无 |
| S系列交换机 | VLAN接口视图 | 需开启三层路由 |
| SecPath防火墙 | 公网接口视图 + 安全策略 | 必须放行对应流量 |
比如MSR上配置:
interface GigabitEthernet1/0/0
nat server protocol tcp global 202.1.1.1 80 inside 192.168.1.10 80
SecPath防火墙除了这条命令,还要配置安全策略,否则流量会被拦截,这个差异经常导致网上教程“抄了命令却不通”的情况。
h3c服务器映射常见问题解答
h3c服务器映射命令配置后,外网还是打不开怎么办?
按顺序检查:display nat server看映射是否生效;display ip interface brief看接口状态;设备是否有安全策略拦截;内网服务器防火墙和网关;最后确认运营商是否封禁外网端口,如果全部通过,还是不通,用抓包或display nat session查看流量是否到达设备,再定位下一步。
h3c服务器映射和路由器的端口转发是一回事吗?
本质相同,H3C的nat server就是端口转发/端口映射,在概念上,NAT Server把公网IP的特定端口转发到内网服务器的特定端口,和普通家用路由器的端口转发功能没有区别,只是命令格式和企业级设备的安全控制更复杂。
h3c服务器映射需要单独购买license吗?
不需要,NAT Server功能是H3C设备系统软件的标配,和DHCP、静态路由一样,不额外收费,但并发连接数和吞吐量受设备硬件性能限制,如果映射的业务并发很高,需要选更高性能的型号。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/700236.html