访问PHP服务器文件夹并设置密码,通常分两步:先用SSH、宝塔或SFTP登录服务器,把目录属主改成Web运行用户并设合理权限;再用Apache的.htaccess、Nginx的auth_basic或PHP登录程序给目录加访问密码。 下面按真实运维场景拆开讲,命令可复制验证。
php服务器文件夹权限怎么设置才安全?先分清登录、权限、密码三件事
要访问文件夹,先要知道你在哪一层,服务器文件夹不是Windows里的D盘,背后有SSH、FTP、面板和Web用户。
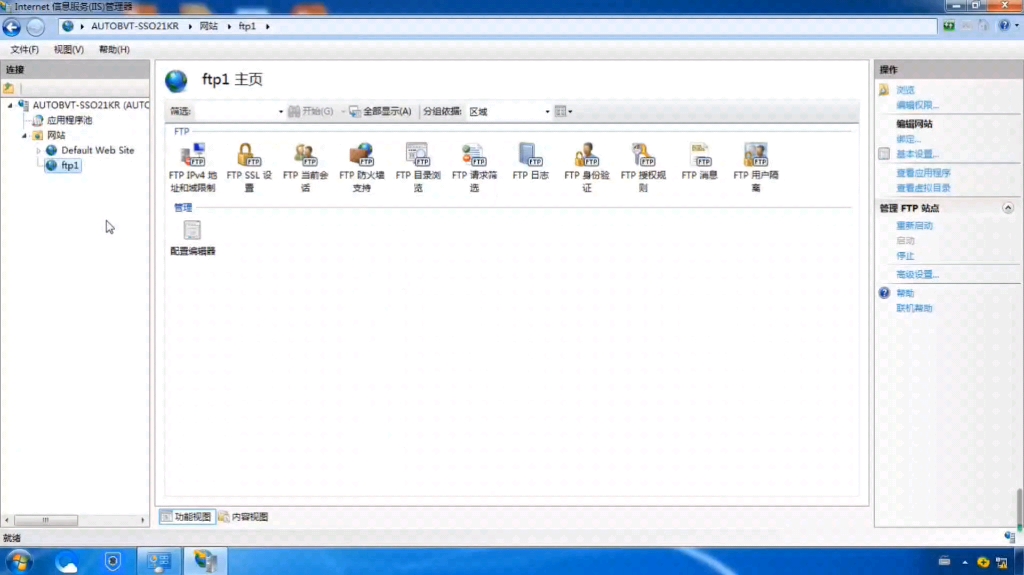
访问服务器文件夹的四种入口
- SSH:
ssh root@服务器IP,登录后cd /www/wwwroot/example.com - SFTP:FileZilla、WinSCP,端口22,用密钥或密码登录
- 宝塔面板:文件 ->
/www/wwwroot/example.com - FTP:部分老主机仍用,端口21,但明文传输不建议长期使用
能登录看到目录,不等于PHP能读写,PHP通常以www、www-data、nginx或apache身份运行,用 ps aux | grep php-fpm 查看实际用户。
Linux权限数字到底是什么意思
- 读r=4,写w=2,执行x=1。
- 文件常见644,目录常见755。
- 需要上传的目录可775,属主与PHP用户一致。
- 777风险高,公网服务器不建议。
| 权限 | 文件建议 | 目录建议 | 风险 |
|---|---|---|---|
| 644 | 普通文件 | 不适用 | 低 |
| 755 | 可执行脚本 | 普通目录 | 低 |
| 775 | 需同组写入 | 上传/缓存 | 中 |
| 777 | 临时排错 | 临时排错 | 高 |
常用命令:
chown -R www:www /www/wwwroot/example.com
find /www/wwwroot/example.com -type d -exec chmod 755 {} ;
find /www/wwwroot/example.com -type f -exec chmod 644 {} ;
chmod -R 775 /www/wwwroot/example.com/uploads
行业共识认为,生产环境长期777等于把门锁拆了,业内专家指出,最小权限原则能减少跨目录写入风险。
用SSH查看属主与路径权限
ls -ld /www/wwwroot/example.com
ls -l /www/wwwroot/example.com/index.php
stat -c "%a %U:%G %n" /www/wwwroot/example.com
namei -l /www/wwwroot/example.com/uploads
如果属主是root,PHP-FPM用户不是root,程序就可能无法写入。namei能逐级检查父目录是否有执行权限,父目录少了x,子目录再开放也进不去。
umask与新建文件权限
PHP新建文件权限受umask影响,常见umask 022,新文件644,新目录755,若程序生成缓存属主是www,但FTP用户是root,两边可能互相看不到,解决方式:统一用www用户操作,或把FTP用户加入www组,目录设775。
Linux服务器给PHP网站文件夹设置访问密码教程:Apache与Nginx对比
目录密码保护不是给文件夹改权限,而是让Web服务器先问账号密码,Apache和Nginx写法不同。
Apache方案:.htaccess + .htpasswd
- 安装工具:Ubuntu/Debian
sudo apt install apache2-utils;CentOSsudo yum install httpd-tools。 - 生成密码文件:
htpasswd -c /www/wwwroot/example.com/private/.htpasswd admin,回车输入两次密码。 - 在要保护的目录建
.htaccess:
AuthType Basic
AuthName "Restricted Area"
AuthUserFile /www/wwwroot/example.com/private/.htpasswd
Require valid-user- 确保Apache允许覆盖:在虚拟主机配置里设
AllowOverride AuthConfig或All。 - 重载:
systemctl reload httpd或systemctl reload apache2。
访问https://域名/private/就会弹窗,若只想保护单个文件,也可把配置放进对应目录。
Nginx方案:auth_basic更直接
- 生成密码文件:
htpasswd -c /etc/nginx/.htpasswd admin,没有htpasswd可用openssl:
printf "admin:%sn" "$(openssl passwd -apr1 '你的强密码')" > /etc/nginx/.htpasswd在server块加:
location ^~ /private/ {
    auth_basic "Restricted";
    auth_basic_user_file /etc/nginx/.htpasswd;
}- 检查重载:
nginx -t && systemctl reload nginx。
注意location ^~优先级较高,避免被PHP伪静态抢走,密码文件不要放Web根目录,若必须放,加location ~ /.ht { deny all; }。
宝塔面板php网站目录密码保护怎么弄?先看文件属主再改配置
宝塔用户不用手写太多,路径:网站 -> 设置 -> 配置文件,在Nginx配置里加
auth_basic段,密码文件可放/www/server/nginx/conf/htpasswd,文件权限在“文件”里改:所有者选www,权限目录755,文件644,上传目录775,若面板里已有“访问限制”,按提示添加账号密码即可,设完清缓存,用无痕窗口验证。
PHP登录程序适合哪些目录
如果只想让会员看,不想弹系统密码框,用PHP会话:
session_start();
if (empty($_SESSION['user'])) { header('Location: /login.php'); exit; }密码存数据库用password_hash(),验证用password_verify(),别把密码明文写进PHP文件。
国内Linux服务器php网站目录权限配置场景:上传、缓存、后台
权限和密码常常一起出问题,下面按场景处理。
后台上传图片失败时
- 查PHP运行用户:
ps aux | grep php-fpm。 - 把上传目录交给该用户:
chown -R www:www /www/wwwroot/example.com/uploads。 - 权限:
chmod -R 775 uploads。 - 检查php.ini:
upload_max_filesize、post_max_size。 - 目录不存在则创建并给属主。
缓存目录不可写时
- 只放开缓存目录:
chmod -R 775 runtime。 - 不要整站777,整站777后,恶意PHP文件可能被写入。
- 如果SELinux开启:
chcon -R -t httpd_sys_rw_content_t runtime。
本地phpstudy测试时
Windows下没有chmod,右键文件夹 -> 属性 -> 安全 -> 编辑,给IIS_IUSRS或Everyone修改权限,只给上传目录,测试完恢复,Apache模块下可用.htaccess加密码,步骤与Linux Apache相同。
免费给php服务器文件夹加密码的方法靠谱吗?
.htpasswd加auth_basic是免费方案,不依赖付费插件,成本主要是配置时间,若用CDN或对象存储,密码保护要另做签名URL,免费不等于无维护:密码文件要防下载,建议放Web根目录外,或用Nginx规则拒绝访问。
设置密码后仍能访问?常见排错与安全底线
为什么密码框不弹或提示500
- Apache:没开
AllowOverride,.htaccess被忽略。 - Nginx:
auth_basic放错location,被PHP location覆盖。 - 密码文件路径错误:用绝对路径,检查权限
chmod 640,属主与Nginx用户一致。 - 500错误:密码文件格式不对,确认是
用户名:加密串。 - 403错误:目录权限不足,目录至少755,父目录也要有x权限。
安全底线清单
- 密码用12位以上,混合大小写、数字、符号。
- 全站HTTPS,否则Basic密码可被嗅探。
- 限制来源IP:Nginx
allow 1.2.3.4; deny all;。 - 后台路径改复杂名,别用
/admin。 - 定期备份,改配置前
cp nginx.conf nginx.conf.bak。 - 排错后恢复权限,别把777留在服务器。
| 检查项 | 正确做法 | 常见错误 |
|---|---|---|
| Web运行用户 | www/www-data/nginx | 用root跑PHP |
| 目录权限 | 755,上传775 | 全站777 |
| 密码文件 | Web根外或deny | 能被直接下载 |
| Apache | AllowOverride AuthConfig | 只传.htaccess |
| Nginx | auth_basic + reload | 改完不测试 |
核心结论是:访问PHP服务器文件夹靠SSH、SFTP或面板,权限用chown和chmod控制,密码保护用Apache .htaccess、Nginx auth_basic或PHP登录。 把属主、权限、密码三件事分开处理,生产环境避开777,目录保护才既可用又安全。
关于php服务器文件夹权限设置密码的常见问答
php服务器文件夹权限设置777会怎样?
777意味着任何用户可读可写可执行,公网Web目录一旦有上传漏洞,攻击者可能写入WebShell,临时排错可以,排错后必须恢复644、755或775。
宝塔面板设置目录密码后为什么无效?
常见原因是Nginx配置未重载、location被伪静态覆盖、密码文件路径写错,或浏览器缓存了旧响应,用nginx -t检查,重载后用无痕窗口访问,密码文件权限建议640,属主与Nginx运行用户一致。
Nginx和Apache给php文件夹加密码哪个更简单?
Nginx用auth_basic两行配置即可,适合已用Nginx的站点,Apache用.htaccess更灵活,适合共享主机和按目录覆盖,两者都依赖htpasswd密码文件,安全性取决于HTTPS和密码强度。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/702282.html