服务器攻击方式主要包括DDoS流量攻击、漏洞利用、暴力破解、端口扫描和供应链投毒等几大类,其中DDoS和漏洞利用占据大多数攻击事件。无论你的服务器托管在机房还是云上,了解这些攻击手法的具体表现,才能知道该把钱和精力花在哪个防御环节。
服务器常见攻击方式有哪些?从流量型到入侵型
把攻击方式拆开看,本质上只有两种目的:让你服务不可用,或者拿到你的机器权限,围绕这两个目的,攻击手段演化出了无数变种,但核心套路逃不出下面的分类。
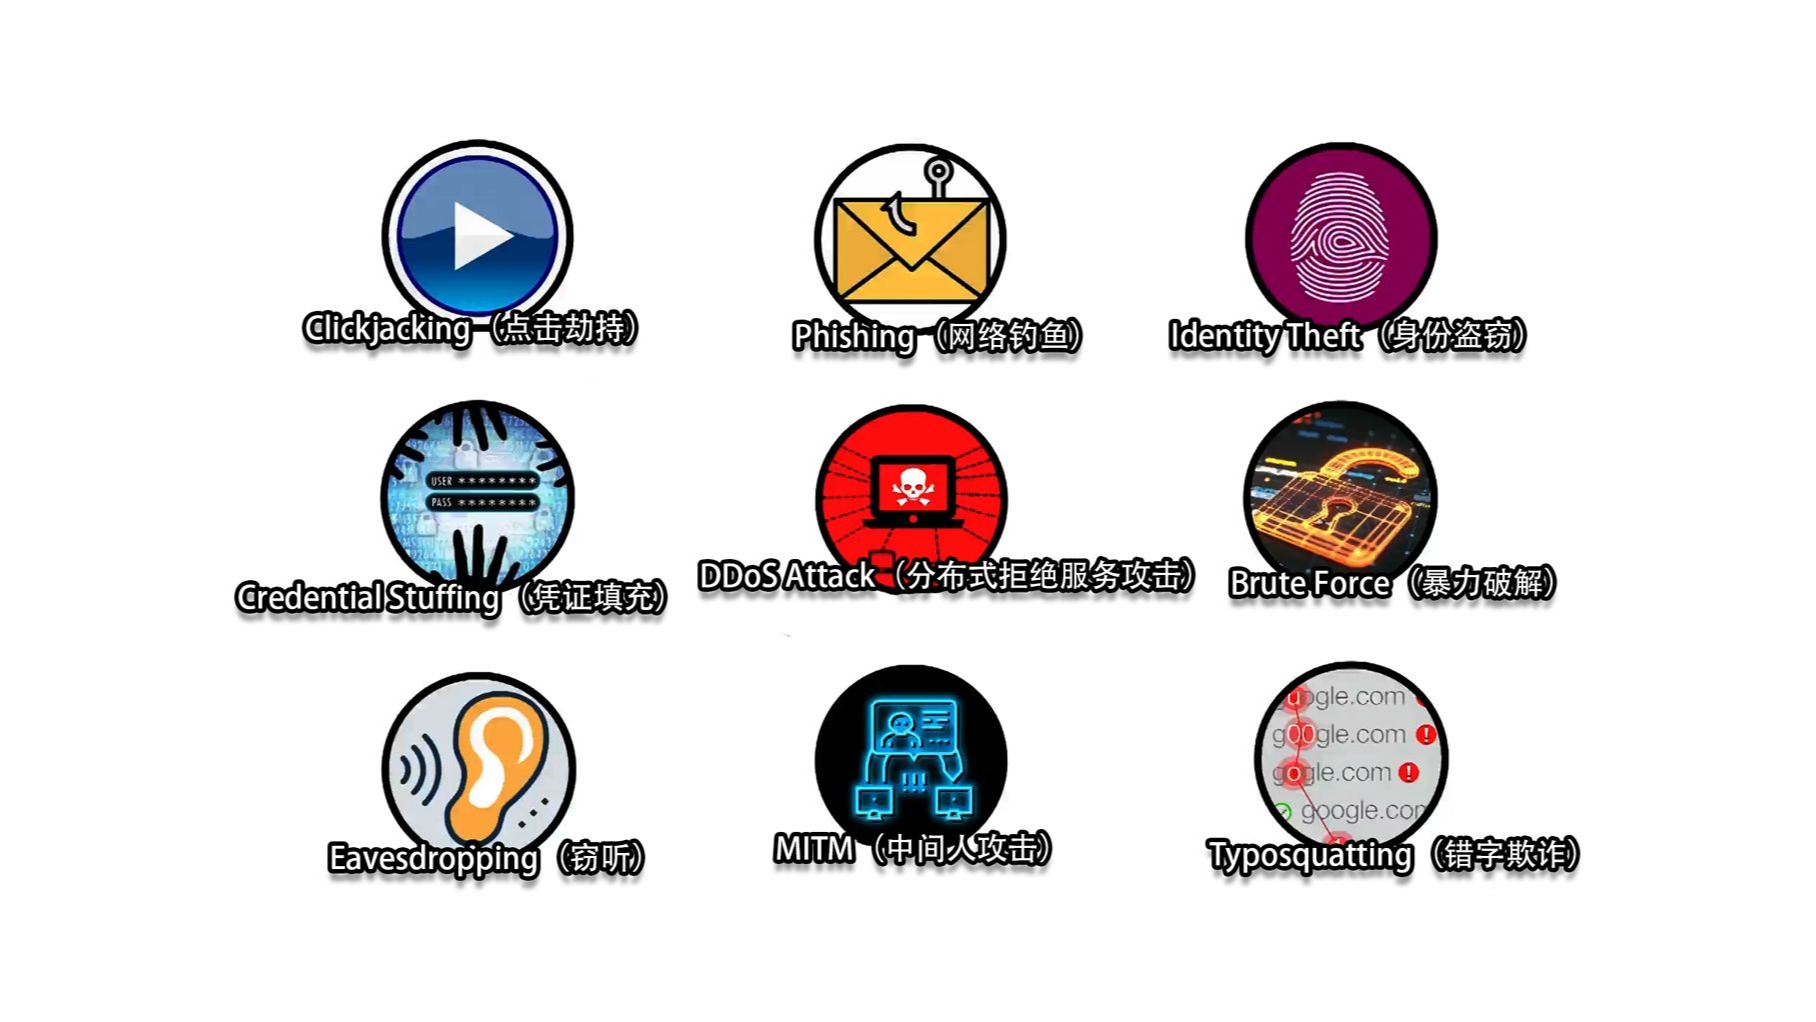

DDoS分布式拒绝服务攻击:最直接的“堵门”打法
DDoS攻击的逻辑很简单用海量请求占满你的带宽或连接数,让正常用户挤不进来,行业内共识认为,DDoS是当前最难以彻底防御的攻击类型之一,因为攻击流量动辄上百G,远超单台服务器的处理能力。
具体表现形式常见有三种:
- 流量型攻击:UDP flood、ICMP flood,直接灌满带宽。
- 连接型攻击:SYN flood、ACK flood,耗尽服务器连接表。
- 应用层攻击:HTTP慢速攻击、CC攻击,模拟真实用户请求,压垮CPU和数据库。
判断是否被DDoS,最直接的信号是服务器负载骤增,但CPU和内存占用却不高,同时网络流入带宽跑满,登录服务器执行iftop或nload能看到连接数异常,比如某IP段几十万个连接。
防御DDoS没有一次性的解决方案,只能分层:机房或云厂商的流量清洗是第一道闸,然后是防火墙限速和Web应用防火墙(WAF)拦截恶意请求。如果问DDoS攻击防御哪家好,核心不是看报价,而是看清洗能力和响应速度,大厂的高防IP通常能扛几百G,但价格不低,小攻击用云防火墙的基础策略也够用。
漏洞利用与漏洞扫描:专挑“没补的洞”
攻击者先扫出服务器上运行的中间件、数据库、CMS版本,再匹配公开漏洞库,比如近几年影响面广的Apache Log4j漏洞,只要业务里用了相关组件,一个请求字符串就能触发远程代码执行,还有Struts2系列漏洞、Weblogic反序列化漏洞,都是“打点”的常客。
这类攻击的隐蔽性很强,不像DDoS那样动静大,攻击者可能用Nmap做指纹识别,再用Metasploit或公开POC脚本尝试利用,如果服务器上有PHP、Java等环境,日志里经常出现
/admin、/manager、../etc/passwd这类路径的探测记录。
防护的核心是补丁管理和上线前安全检测,每月关注厂商安全公告,高危漏洞48小时内完成测试和修复,对无法停机的业务,用WAF的虚拟补丁规则临时拦截。
暴力破解与弱口令攻击:最“笨”但最有效
很多服务器不是被高级漏洞打穿,而是被简单地“猜”开了账号密码,SSH、RDP、MySQL、Redis这些常用端口是重灾区,攻击者用字典或撞库得到的凭证列表,对目标端口做批量登录尝试。
你可以在服务器日志里看到这样的迹象:/var/log/auth.log或Windows事件查看器中短时间内连续出现Failed password记录,执行grep "Failed password" /var/log/auth.log | awk '{print $1}' | sort | uniq -c能看到同一个IP反复尝试几十次。
防御手段并不复杂:
- 禁用密码登录,改用SSH密钥。
- Redis、MySQL绑定内网IP,不暴露公网。
- 对RDP、SSH启用fail2ban,连续失败5次自动封禁IP。
供应链攻击与恶意软件植入:防不胜防的“后门”
这类攻击不直接打你的服务器,而是通过你用的第三方组件、开源库、甚至上游服务商下手,比如开发用的npm包、pip包被植入恶意代码,一旦部署上线,你的服务器就成了攻击者的跳板,还有图片木马、Webshell后门,攻击者在拿到写入权限后,在web目录放置一个隐蔽脚本,随时远程控制。
检测Webshell可以定期扫描文件特征,比如ls -la /var/www/html/检查异常文件,用find -name ".php" -mtime -0查看近期修改的脚本,行业专家指出,供应链攻击已经成为企业数据泄露的主要入口之一,因为传统防火墙对此几乎没有感知。
要应对这类攻击,必须建立资产清单和文件完整性监控,记录核心目录的哈希值,一旦文件被篡改,哈希变化就会触发告警。
服务器被攻击后怎么处理?应急响应流程
无论攻击属于哪种类型,发现后最忌讳的是慌乱断网或重装系统,冷静评估现状,再按步骤处置,能最大程度保留证据并快速恢复业务。
第一步:确认是否真的被攻击
先看现象是否匹配,比如CPU跑满但业务高峰期没到,网络入方向流量异常,或系统里多了陌生进程和计划任务,执行top查看CPU占用最高的进程,用ps -ef确认进程路径,再对比官方进程列表。
常见误区是只看部分日志,要全局排查,建议按时间线拉取:last查看登录记录,cat /var/log/secure查看SSH登录,cat /etc/cron检查有没有可疑定时任务。
第二步:隔离被攻击的机器
防止横向扩散是关键,如果服务器有公网IP,先改防火墙规则只允许管理IP访问;如果是云主机,可在安全组里关闭所有非必要端口,对于被植入后门的机器,不要直接删除文件,因为可能是攻击者留下的唯一线索,正确做法是:抓取当前内存镜像和进程环境,备份日志文件,再关闭对外服务。
第三步:修复和加固
攻击根源不同,修复方案不同。
- DDoS攻击:联系云服务商或高防服务商,调整清洗阈值。
- 弱口令被暴破:立刻改密码,部署密钥认证,并封禁攻击IP段。
- 漏洞利用入侵:升级相关组件到安全版本,同时检查是否被添加了后门账号(
cat /etc/passwd对比原始记录)。 - WebShell植入:在Web目录内全局搜索
eval(、base64_decode(、assert(等危险函数,清除后修改所有管理密码和数据库密码。
完成修复后,用安全工具做一次全盘扫描,比如ClamAV查病毒,chkrootkit查rootkit,确保没有残留。
服务器攻击方式比较:哪种最危险?
| 攻击方式 | 典型特征 | 危害等级 | 防御难度 |
|---|---|---|---|
| DDoS攻击 | 带宽打满、连接数暴涨 | 高(业务中断) | 中(依赖外部清洗) |
| 漏洞利用 | 访问异常路径、执行未知命令 | 极高(权限丢失) | 高(需持续更新补丁) |
| 暴力破解 | 大量认证失败日志 | 中(可能失陷) | 低(密钥+限速可防) |
| 供应链攻击 | 组件异常行为、数据泄露 | 极高(隐蔽性强) | 极高(源头难以审计) |
从破坏速度看,DDoS是最快的,几分钟内就能打瘫业务,但从损失的长期影响看,漏洞利用和供应链攻击更危险攻击者可能在服务器上潜伏数周,把数据慢慢偷走,你还不自知。
对于普通中小企业,优先防御DDoS和暴力破解,这两类攻击最频繁且可控;有研发能力的团队再投入精力到漏洞管理和供应链审计,如果你运营的是电商或游戏站点,多花点预算在DDoS防御服务上,一般按防护峰值计费,比如每月几百到几千不等,相比业务中断带来的损失还是值得的。
常见问题:服务器疑似被攻击怎么办?查看哪些关键信息?
网站打开慢,服务器CPU一直100%,是不是被攻击了?
不一定,先看是哪个进程占用CPU,用top并按CPU排序,如果是php-fpm或java进程且并发连接数异常高,再结合网络流量判断,如果流量不大而CPU高,可能是业务逻辑死循环或数据库慢查询;如果大量外部IP同时请求,则更像CC攻击,检查netstat -ant | grep :80 | wc -l统计连接数,正常静态网站几百以内,要是几万并且来源IP分散,基本可以确认是应用层攻击。
服务器被攻击之后,为什么重装系统还是反复被入侵?
重装系统只能清理文件层面的后门,如果攻击入口没有堵住,比如同一套弱口令、未修复的漏洞、暴露在公网的数据库端口,攻击者会再次用同样的方法进入,备份数据里可能藏有恶意代码,恢复备份等于把后门也恢复了,正确做法是先排查并修复原始漏洞,再检查备份文件时间点和内容,确保干净后才恢复业务。
DDoS攻击防御多少钱?有没有免费的方案?
免费方案只能缓解小规模攻击,比如启用iptables限速、Synproxy,或者开通云服务商的基础DDoS防护(通常有5G-10G的免费清洗额度),超过阈值后,需要购买高防IP或CDN高防服务,价格取决于防护峰值和流量包,例如20G防护月付通常几百元,100G以上则要数千乃至更贵,选购时重点看是否包含应用层防护,因为纯流量清洗挡不住CC攻击,具体价格因服务商而异,但可以确认的是,没有额外预算的临时业务很难承受高强度DDoS。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/707574.html