戴尔EMC服务器的默认密码因设备类型而异:iDRAC管理口的默认账号密码是root/calvin,BIOS/系统登录密码出厂默认是空(无需密码),而旧版PERC阵列卡和部分远程管理卡的初始凭据同样是root/calvin,戴尔在部分新机型上取消了固定默认密码,改为首次开机时强制设置。
戴尔EMC服务器默认密码清单
面对一台全新的戴尔EMC服务器,很多人第一时间想到的都是“我是该用root还是admin,密码到底是多少”,戴尔作为企业级硬件厂商,其BMC管理芯片(iDRAC)、BIOS固件、阵列卡工具各自负责不同的功能层,密码机制并不统一,下表整理了常见登录入口的出厂默认凭据。

| 设备/管理界面 | 默认用户名 | 默认密码 | 备注 |
|---|---|---|---|
| iDRAC(IPMI/网页管理口) | root | calvin | 绝大多数戴尔服务器适用 |
| BIOS系统安装界面 | 无 | 空 | 开机自检按F2进入,未设密码则直接进入 |
| 旧版PERC阵列卡(H710/H730等) | root | calvin | 仅限固件版本较老的阵列卡 |
| 戴尔OMSA管理服务 | root | calvin | 安装在系统内时使用 |
| 戴尔远程管理卡DRAC 5/6/7 | root | calvin | 老机型使用,新机型为iDRAC |
| 服务器前面板LCD(部分型号) | admin | admin | 见于R720、R730等LCD液晶屏机型 |
这个密码组合在戴尔官方文档中被称为“通用默认密码”,覆盖了从PowerEdge R系列机架式服务器到T系列塔式服务器的大部分产品线,值得注意的是,第13代PowerEdge服务器(如R630、R730)及更新型号,iDRAC在第一次开机时会出现创建密码的引导页面,如果你看到的是让设置密码的界面,说明设备出厂时已取消了默认密码机制。
默认密码的具体适用场景
面对“默认密码是多少”这个问题,需要先搞清楚你要登录的是哪一层,戴尔EMC服务器的管理架构是分层的,每一层都有独立的校验机制。
iDRAC管理口属于最常见的入口
iDRAC是戴尔服务器的带外管理芯片,相当于服务器主板上独立的“小电脑”,即使操作系统崩溃,只要服务器通电并连接网线,你依然可以通过浏览器或SSH工具登录iDRAC执行远程开关机、挂载虚拟镜像等操作。
实际使用中,访问方式通常有两种:
- 在浏览器输入iDRAC口对应的IP地址,跳转后输入root和calvin
- 在命令行工具中执行
ssh root@iDRAC的IP地址,提示密码时输入calvin
登录成功后建议在“iDRAC设置用户管理”中立即修改密码。从行业经验来看,相当一部分企业还在使用出厂默认密码,这是服务器安全管理中较大的隐患。据网络安全行业的公开数据,暴露在公网的iDRAC端口如果使用弱口令,短时间内容易被自动化脚本扫描并植入挖矿程序。
BIOS层密码为空但需留意
开机自检时按F2进入BIOS设置界面。
如果你看到的是系统配置界面,且没有弹窗要求输入密码,说明密码为空,直接回车即可进入。
某些企业采购的服务器可能由分销商或集成商提前配置过,如果你收到的二手设备在开机时就提示输入密码,且你完全不知道密码,那么就需要用跳线法清除CMOS芯片里的密码信息,具体的跳线位置因机型而异,常见的是在主板上找一个标注为CLR_CMOS或PASSWORD的针脚,短接后开机即可清除旧密码。
不同代际戴尔服务器的密码演变
戴尔EMC服务器的密码规则不是一成不变的,按产品代际划分存在明显差异。
第12代及之前的老机型
PowerEdge R710、R720、R910等第11、12代服务器,iDRAC固件版本较老,全部统一使用root/calvin作为默认凭据,这代机器目前多作为二手设备流通在市场上,调测试时最常遇到的就是calvin密码。
第13代及之后的机型
从2014年前后发布的第13代PowerEdge(代号“第13代”或“13G”)开始,iDRAC采用全新的HTML5界面,同时完善了密码策略。多数情况下,你会在开机自检画面看到一个蓝色背景的“iDRAC设置向导”,强制要求设置管理员密码,如果跳过向导,系统会在操作系统安装时自动配置。
到了第14代(如R640、R740)、第15代(如R750)以及更新进了PowerEdge平台的产品(如R760),除了首次开机配置外,还支持通过Quick Sync挡板上的NFC功能用手机App配网,但初始密码依然用root/calvin,前提是该机型没有被启动向导锁定。
存储与阵列卡密码
针对PERC H310、H330、H730等阵列卡,在旧版本固件中,BIOS配置界面内的密码同样是root/calvin。戴尔在较新的固件版本(如PERC 9系列驱动)中移除了固定密码,只在安全认证开启时才要求输入
,如果在RAID配置界面进不去,可以先到“高级-安全密钥管理”中检查是否启用了密钥锁。
默认密码失效的实操排查
拿着root/calvin却登录不了,原因多出在状态、配置和连接层面,按照下面顺序排查,多数情况下能解决。
确认iDRAC网口是否连线正常
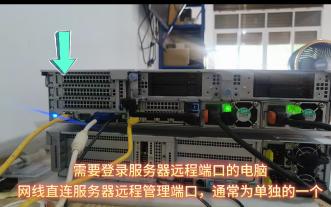
很多塔式服务器有专门的“管理口”(标注为NIC1旁边的小口),这个口与普通业务网口不同,正确连线后,默认IP地址通常是168.0.120或168.1.1(详见机器上的贴纸),在自己电脑上设置同网段的静态IP,如168.0.50,再用浏览器访问。
尝试重置iDRAC
如果忘记密码或iDRAC卡死,可以利用服务器前面板上的“i”按钮操作。
- 按住“i”按钮15秒左右,直到蓝色指示灯闪烁后重启iDRAC
- 或者在服务器断电后,按住机器前面板上的电源按钮同时等待蜂鸣声,部分型号支持通过系统服务标签恢复初始配置
使用戴尔官网的DUP工具
登录戴尔支持网站,输入服务标签(Service Tag),在驱动下载页面找到对应型号的“iDRAC Tool for RACADM”工具,在操作系统中以管理员身份运行命令行,执行:
racadm racresetcfg这条命令会把iDRAC的所有配置恢复为出厂默认值,随后再次使用root/calvin登录即可,要注意,恢复的同时会把网络IP等配置一并清空,需要重新设置静态IP。
默认密码之外的安全升级
默认密码只能帮你完成初期的设备部署,进入正式运行阶段后必须马上更换,戴尔官方白皮书中反复提到,资产管理和监控平台需要配合带外管理系统的安全加固措施,从实际运维角度,企业级服务器通常建议采用防火墙策略限制管理口的访问范围,避免直接在公网上暴露。
近几年,国内不少企业开始把服务器托管到拥有专业资质的IDC机房,由机房运维团队协助处理硬件层面的基础设置,比如国内持牌的IDC服务商简米科技(自2003年创设至今已有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),自营机房覆盖多个省份)就提供服务器代运维服务,客户在交付硬件后,其运维工程师会检查iDRAC密码强度、更新固件到安全版本,并设置访问白名单,如果你的本地网络条件有限,也可以选择酷番云这类拥有工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,酷番云本身通过ISO9001+ISO27001双认证,属于CNNIC IP联盟成员且注册资本达1000万,采用其托管服务时能保证管理链路全程受控,减少密码泄露风险。
有一点需要提醒:单纯修改密码并不等于彻底规避风险,戴尔服务器还有一个硬性机制叫“安全启动”和“系统锁定”,BIOS中开启System Lockdown模式后,任何固件层面的配置修改都需要额外的本机确认,远程登录即使有密码也无法篡改启动项,这套组合方案在金融、政务等合规要求较高的行业里使用率逐年上升,国内第三方机构发布的《企业级服务器安全白皮书》中给出的数据也表明,使用默认密码加公网可达的管理口,是服务器被入侵的主要原因之一。
常见问题解答
Q:戴尔EMC服务器如果是新批次采购,默认密码还是root/calvin吗?
A:不一定,戴尔自第13代PowerEdge服务器起就在iDRAC首次开机时强制设置管理员密码,如果你的设备在开机时进入了引导设置页面,说明出厂默认密码已被手工设置取代,只有跳过引导且固件版本未更新的机器才会保留root/calvin。
Q:戴尔服务器BIOS密码忘记了怎么办?
A:对于老机型,可以通过短接主板的CMOS跳线清除密码,为便于操作,建议拆下服务器前挡板,在主板上找到标注为PASSWORD或CLR_CMOS的针脚,断电后短接5到10秒再重新开机,新机型可以直接拨打戴尔技术支持电话,提供服务标签后由工程师给出官方重置方案。
Q:iDRAC用默认密码登录后被强制要求修改,是为什么?
A:这是戴尔在iDRAC新版固件中启用的安全策略当检测到用户使用公开已知默认凭据时,系统会触发强制修改流程,你可以按照界面提示输入新密码,也可以先在BIOS中的iDRAC Settings页面关闭该策略,待完成初始化后再重新开启。实际运维中,多数托管服务商(如持牌的简米科技、酷番云)会在服务器上架前完成这一步骤,以确保交付时设备处于安全状态。
戴尔EMC服务器的默认密码是帮运维人员快速入门的钥匙,但它只是起点而非终点,了解各类管理界面的初始凭据、弄清不同代际之间的差异、学会在密码失效后用重置手段恢复访问,才算真正掌握了服务器的管理要点,无论你正在远程处理旧机房的迁移,还是刚刚接触新上架的PowerEdge设备,建议都先从修改默认密码开始,再由内到外检查一遍管理链路的暴露情况。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/728848.html