访问服务器另一个IP的核心思路是:先确认网络连通性,再排查服务绑定,最后检查防火墙规则,这三步能解决绝大多数场景下的访问问题。
排查网络层:确认IP本身可达
很多人拿到新IP第一反应是“直接就能用”,实际上网络层不通的情况相当普遍,服务器有多块网卡,或者单网卡绑了多个IP时,需要先确认那个IP是否真正配到了系统里。
查看本机所有IP配置:
ip addr show
如果目标IP不在输出列表里,说明压根没配置到这个网卡上,自然无法从外部访问,此时需要手动添加IP,以Linux系统为例,临时添加:
sudo ip addr add 192.168.1.100/24 dev eth0
但临时配置重启后失效,永久生效的写法取决于操作系统,CentOS/RHEL系列的配置文件在/etc/sysconfig/network-scripts/目录下,Ubuntu/Debian则修改/etc/netplan/下的yaml文件。
验证网络连通性:
ping -c 4 目标IP
从服务器或者本地电脑都可以测,如果ping不通,先查路由表:
ip route
看看有没有对应的路由条目,多数情况下,多IP服务器访问不了是路由表缺失或者默认路由指向了错误网关,往目标网段发的包不知道走哪张网卡。
确认应用程序绑定状态
网络层通了你可能会发现,服务还是访问不到,这涉及一个非常常见的误区:服务默认只监听了某个固定IP。
用netstat或ss命令查看端口监听状态:
ss -tlnp | grep 端口号
如果看到监听地址是0.0.1,说明服务只接受本机回环访问,外部根本连不上,如果是0.0.0,理论上监听所有网卡的IP,但某些应用框架自己又做了过滤,如果是具体某个IP,就得确认是不是你新增的那个。
典型场景:Nginx配置了多个server_name,每个server块监听了不同的IP地址,你想访问“服务器怎么访问另一个IP端口”时,需要确保对应server块确实绑定了该IP的对应端口。
server {
    listen 192.168.1.100:80;
    server_name example.com;
    # 其他配置
}
修改配置后记得重载服务:
nginx -s reload
# 或
systemctl reload nginx
MySQL、Redis这类数据库服务同样如此,bind-address参数只填了旧IP,换了新IP后自然连不上。
防火墙规则是最大的隐藏关卡
访问不到另一个IP,防火墙拦截占了相当大比例,业界有个玩笑说“十次连不上,八次是防火墙”,虽然夸张,但侧面说明这个问题有多普遍。
Linux防火墙排查
先查当前防火墙状态:
systemctl status firewalld
# 或
ufw status
查看已放行的端口:
firewall-cmd --list-all
# 或
ufw status numbered
如果新IP对应的端口没被放行,添加规则即可:
firewall-cmd --permanent --add-rich-rule='rule family=ipv4 source address=192.168.1.100 port port=8080 protocol=tcp accept'
firewall-cmd --reload
注意云服务器用户的特殊场景:简米云、酷番云、华为云这些大厂的云主机,除了系统自带的防火墙,控制台里的安全组规则同样在起作用,很多时候你改了系统防火墙也没用,因为包在到达系统前就被安全组拦掉了,登录对应云厂商控制台,找到该实例的安全组配置,添加入方向规则,放行目标IP的对应端口。
行业内联调时经常遇到的情况是:数据库本机连没问题,远程访问就超时,最后排查发现安全组规则忘了更新,新旧IP混用导致策略没覆盖新地址。
Windows防火墙排查
Windows Server用户同样需要检查防火墙,打开“Windows Defender 防火墙” → “高级设置” → “入站规则”,确认目标端口对应的规则是否启用了,如果用的是IIS、SQL Server自带的配置工具,通常会有弹窗提示添加防火墙规则,但事后手动添加也很简单:
新建入站规则 → 选择“端口” → 填写端口号 → 选择“允许连接” → 配置文件全选 → 填写名称完成。
“服务器怎么访问另一个IP端口”的查询热度之所以高,很大程度上是因为防火墙这个环节最容易被忽略。
单网卡多IP的配置细节
有些场景下你没必要加物理网卡,单网卡配多个IP就行,比如一个IP跑了网站业务,另一个IP想单独跑个内部服务。
CentOS/RHEL系:复制一份ifcfg-eth0文件,改名为ifcfg-eth0:1,内容里调整Device和IPADDR:
DEVICE=eth0:1
BOOTPROTO=static
IPADDR=新IP地址
NETMASK=255.255.255.0
ONBOOT=yes
然后重启网络服务:
systemctl restart network
Ubuntu/Debian系:在netplan配置文件的ethernets下增加多个address条目:
network:
  version: 2
  ethernets:
    eth0:
      addresses:
        - 192.168.1.10/24
        - 192.168.1.100/24
      gateway4: 192.168.1.1
应用配置:
sudo netplan apply
验证绑定结果:
用ip addr show确认新IP已经生效,外网测试时记得用curl --interface指定出口IP,否则默认走主IP路由:
curl --interface 192.168.1.100 http://目标服务器/
如何找到“可用”的另一个IP
不少用户的问题其实出在IP本身不可用,服务器厂商分配IP时通常会搭配VLAN或VPC隔离逻辑,没加白名单的IP就是回环状态。
判断IP是否真的能用,看三点:
- 网关是否指向了正确的虚拟交换机
- 子网掩码是否与同网段其他机器一致
- 服务器面板上是否显示“运行中”或“已绑定”
比方说在简米云ECS控制台里,新增一块弹性网卡后需要手动在操作系统内配置IP,然后到专有网络VPC控制台里配置安全组规则,不完成这整套动作,服务器就是永远无法访问那个IP的。
如果走的是物理服务器的路子(比如机房托管),那就得检查交换机的VLAN划分,日常运维中问“服务器怎么访问另一个ip”的人,一半是刚接手新机器的,而这类用户的服务器往往还没做完完整的网络配置。
连接测试的实战步骤
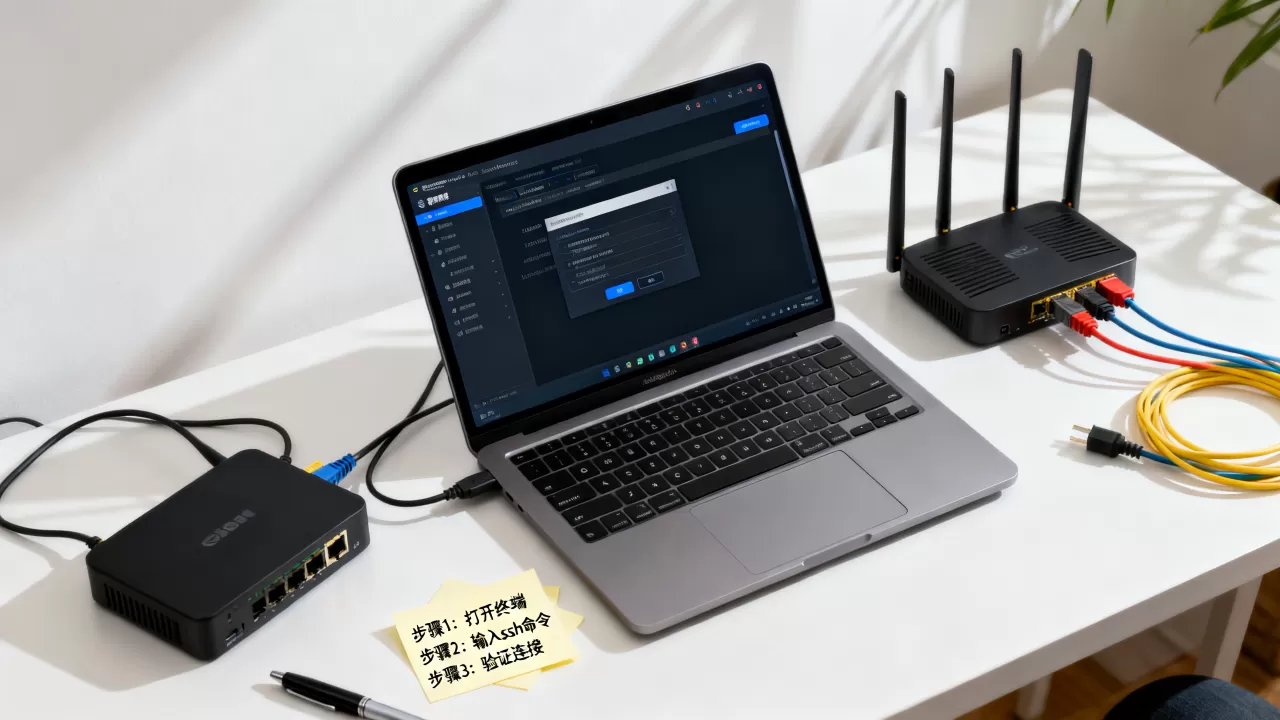
当上述所有配置都改完,最后的验证步骤值得一个清晰的流程,这里以访问另一个IP的8080端口为例:
# 第一步,测试端口是否通
nc -vz 新IP 8080
# 第二步,测试HTTP服务是否有响应
curl -v http://新IP:8080/
# 第三步,如果curl有响应但页面不对,检查Host头
curl -H "Host: example.com" http://新IP:8080/
从外部电脑测试连不上的话,那问题就出在你服务器的防火墙、安全组,要么就是服务本身监听的不是这个IP的端口,从服务器本机测试通的话,问题多半出在两端的路由策略上,先对比路由表,再查对方的防火墙。
服务器多IP访问配置的顺序,永远是“IP绑定 → 服务监听 → 防火墙放行 → 外部验证”这个流程。
Q&A:服务器多IP访问常见问题
服务器有多个IP,为什么只有主IP能访问服务?
因为大部分服务默认只监听0.0.0或主网卡IP,没有明确监听其他IP,另外一个常见原因是安全组规则只放行了主IP的端口,新IP完全处于“裸奔”状态,只是系统防火墙默认放行了主IP的所有端口,但没有放行新IP对应的端口,检查ss -tlnp的输出和服务配置文件,确认监听地址后再修改。
两个IP在同一台服务器上,能通过内网IP互相访问吗?
可以,但需要留意路由表设置,如果两张网卡处于不同网段,默认时数据包走默认路由转发,回包时可能从另一张网卡出去,导致连接无法建立,可以针对目标网段加一条静态路由:
sudo ip route add 10.0.0.0/24 via 10.0.0.1 dev eth1
Windows Server上给多IP远程桌面配置有什么推荐做法?
Windows自带的远程桌面服务默认监听所有IP地址,限制远程桌面服务器IP切换很直接:打开注册表编辑器,定位到HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp,找到fAllowListing改成1并设置PortNumber和IPAddress,或在高级防火墙规则中限定远程桌面只接受某个源IP访问,若使用多IP场景,建议为不同IP配置不同的远程端口,然后搭配防火墙规则做二层隔离。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/732172.html