服务器有公网IP但远程桌面连不上,绝大多数情况下问题出在防火墙规则、远程桌面服务状态或端口未开放这三个环节上,而不是公网IP本身失效,按照下面从网络层到系统层的排查顺序操作,多数问题能在十分钟内定位并解决。
为什么公网IP有了,远程桌面还是访问不了
很多朋友第一次租云服务器或者拉专线时,都觉得“只要服务器拿到公网IP,远程桌面就能直接连”,实际场景远没那么简单,因为公网IP只是万里长征第一步,真正决定你能不能连上的是“路上”各道关卡是否放行。
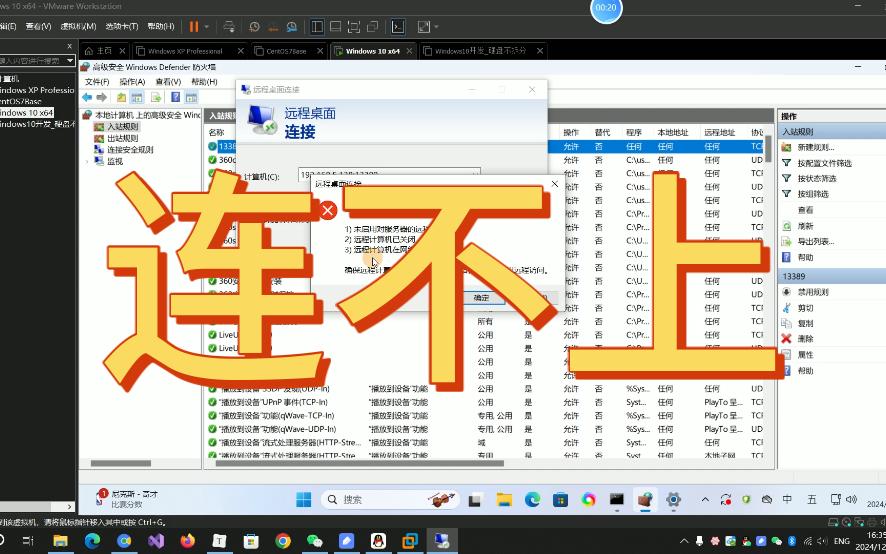
服务器系统内的远程桌面服务默认只会监听3389端口,公网IP相当于你家的门牌号,而防火墙和安全组相当于小区门禁和防盗门,门牌号再准确,门禁没开或者防盗门反锁了,你在外面也进不来,行业共识认为,超过八成的远程桌面连接失败,都出在网络层的拦截规则上,跟服务器本身的操作系统配置关系不大。
另外还有一个不少用户踩过的坑:家里或办公室拉的普通宽带,运营商分配给光猫的“公网IP”其实是共享型公网地址,并非真正的独立静态公网IP,这种环境需要先确认运营商是否提供了真正的公网IP,否则你看到的IP地址根本无法从外网直接路由进来。
公网IP远程桌面连接不上的排查顺序
排查过程不需要玄学,也不需要重装系统,我建议你按照下面这个顺序来走一遍,每条规则对应一个高频故障点。
第一关:先确认网络层能不能Ping通
远程桌面本身不允许服务器回应Ping请求,但Ping不通不代表网络不通,你需要换一种方式验证“服务器在网络层面是可达的”。
在本地电脑打开命令行窗口,输入:
- telnet 服务器公网IP 3389,如果提示端口开放或进入黑屏界面,说明网络层和端口层都通了,问题大概率在客户端的远程桌面程序或账号认证。
- 若提示“无法打开到主机的连接”,说明端口不通,继续往下排查。
- 也可以借助第三方在线端口检测工具,输入你的公网IP和3389端口,看探测结果。
第二关:远程桌面端口3389是否真的在监听
服务器上打开命令提示符或PowerShell,输入:
netstat -ano | findstr 3389- 如果看到状态为 LISTENING 的行,说明远程桌面服务在监听端口。
- 如果什么输出都没有,说明远程桌面服务可能根本没启动,或者被其他程序占用了3389端口。
服务状态检查是很多人容易忽略的动作,在“服务”管理器中找到 Remote Desktop Services,确认启动类型是“自动”,状态是“正在运行”,若服务已停用,右键启动即可。
第三关:Windows防火墙有没有悄悄拦截
这是最常见也最扎心的环节,服务器本地防火墙默认会拦截一切外部传入连接,即便你已经开了“允许远程桌面”,某些安全策略或第三方安全软件也可能把规则顶掉。
在“控制面板 -> Windows Defender 防火墙 -> 允许应用或功能通过”中,确认以下两项已勾选:
- 远程桌面
- 远程桌面服务
如果你用的是酷番云或简米云的Windows镜像,服务器里还可能预装了云安全软件或杀毒软件,这类安全软件经常会自己加一套防火墙规则。建议临时退出或禁用所有第三方安全软件再测试一次连接,能通的话再逐条添加放行规则。
第四关:云服务器安全组放行了吗
买了云服务器之后,光在系统里开端口远远不够,云厂商在物理网络层还有一道安全组规则,相当于小区大门口的保安,不认识的人一律不放行。
登录云厂商控制台,找到你的服务器实例,进入“安全组”或“防火墙”配置页面:
- 添加入站规则,协议选择 TCP,端口填写 3389(或你自定义的远程端口),来源设置为 0.0.0/0。
- 保存后用新的安全组规则重新测试连接。
这个环节导致的问题最有隐蔽性,因为服务器系统内什么都是正常的,但外部就是连不上,如果你是在简米云、酷番云、华为云上买的主机,建议优先检查安全组。
第五关:系统版本和账户权限的暗坑
Windows Server 2008、2012、2016、2019、2026的远程桌面配置逻辑略有差异,但有几个共通点:
- 使用了微软账户而非本地账户登录,远程桌面可能默认禁止该账户直接登录。
- 当前用户不在“远程桌面用户”组中,系统会直接拒绝连接请求。
- 服务器上有多个用户同时在线时,Windows Server默认只允许两个并发会话,超出后新连接会被拒绝。
检查方法:右键“此电脑” -> 属性 -> 远程桌面,确认“启用远程桌面”已打开,且允许连接的用户列表中包含你的账号。
第六关:路由器NAT和端口映射
自建服务器走的是公网IP直连模式,但如果你把服务器放在公司内网,靠路由器映射3389端口出去,就涉及NAT配置,登录路由器管理页面,找到“虚拟服务器”或“端口映射”,将外部端口3389转发到内网服务器的IP地址和3389端口。
内网服务器IP务必设置为静态,否则DHCP重新分配IP后映射规则就失效了。
服务器远程桌面无法连接的常用替代工具
如果3389端口因为某些原因确实无法打通,又不方便马上修改防火墙规则,可以临时用反向代理工具绕过限制,这类场景多发生在跨地域远程办公的时候,比如你人在广州,服务器托管在北京的IDC机房,中间涉及运营商链路和托管商的安全策略,端口放行需要走工单流程,时效性很差。
常见的替代方案包括:
- Tailscale:组建虚拟局域网,无需公网端口。
- frp内网穿透:把远程桌面流量转发到一台有公网IP的中转服务器上。
- RayLink/ToDesk:基于P2P通道的远程桌面,不会受3389端口影响。
这些工具的缺点是会引入额外的延迟,且免费版在画质和帧率上有限制,条件允许的情况下,还是优先把原生RDP链路修好,体验和安全性都更可控。
为什么验证过还是连不上:延伸排查思路
如果你确认了系统服务、防火墙、安全组、路由器映射都没有遗漏,但远程桌面依然连不上,可能需要关心以下两个冷门方向。
远程桌面连接时凭据报错的场景
系统提示“由于CredSSP加密数据库修正问题”或“无法找到计算机”,是Win10/Server 2016以上版本加密协议变更引起的,这种局面下需要修改组策略:
- 按 Win+R,输入
gpedit.msc - 依次进入“计算机配置 -> 管理模板 -> 系统 -> 凭据分配”
- 将加密数据库修正设置为“易受攻击”,然后重试。
这个方法不是安全问题的最佳解法,只是应急通道,长远来看应该升级客户端或服务器的补丁。
远程桌面无法连接但同网段内能通
内网能连、公网连不上,这里大概率是网络地址转换环节出问题,用专业一点的思路来看,是运营商的出口设备做了NAT回环限制,你可以尝试用手机热点连接服务器公网IP,绕开当前局域网的回环问题来测试。
云服务器远程桌面连接失败的镜像层因素
部分云厂商的Windows公共镜像默认禁用了远程桌面,或者限制了仅允许特定网段访问,进入系统后用管理员身份运行PowerShell执行:
Set-ItemProperty -Path 'HKLM:SystemCurrentControlSetControlTerminal Server' -Name "fDenyTSConnections" -Value 0
Enable-NetFirewallRule -DisplayGroup "远程桌面"
这两行命令分别强制打开远程桌面开关和防火墙规则,执行完后重启服务器再试。
常见问题解答
服务器公网IP远程桌面访问不了怎么办
按上述两条主线下手:一是检查网络路径上的所有拦截规则,包括云安全组和路由器NAT;二是确认系统内部的三项核心状态远程桌面服务是否运行、防火墙规则是否放行、当前账号是否有远程登录权限,按顺序排查,最多二十分钟就能定位问题所在。
远程桌面端口3389被改掉后如何判断
在服务器上运行 regedit,导航到 HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp,右侧找到 PortNumber,双击查看数值即为当前监听端口,改成其他端口后,客户端连接时需要在IP后加冒号和端口号,45.67.89:13389。
服务器远程桌面连接出现身份验证错误是为什么
这是客户端和服务器之间CredSSP版本的兼容性问题,通常发生在较旧版本的Windows Server与新版Windows客户端之间互相连接时,确认双方系统补丁都更新到最新版本,或按上文组策略中的方法调整加密数据库修正策略即可解决,这个问题本质上是微软在安全更新中默认拒绝了旧版加密协议。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/743398.html