局域网内的FTP服务器想出公网,最实用可靠的路线只有两条:有公网IPv4就做路由器端口映射加DDNS,没有公网IP就用内网穿透工具(如frp或花生壳)。前者稳定且免费,后者灵活但依赖第三方服务器,下面把这两条路的具体走法、坑点和适用场景拆开讲清楚。
先搞清楚你的网络有没有公网IP
这是个分水岭,多数人家里的宽带是运营商分配的内网IP(常见于100.64.x.x到100.127.x.x段),这时候路由器上看到的IP和百度搜索出来的“我的IP”不一致,那基本就是大内网环境,想确认,直接登录路由器管理页,在WAN口状态看IP地址,再用手机流量访问ip.sb之类的站点对比,两边数字对不上就是内网IP。
有公网IPv4的用户,恭喜,你的FTP服务器出公网属于“配置问题”而非“架构问题”,电信联通宽带打电话给客服要公网IP,理由就说家里装监控需要远程查看,多数情况下会给,移动宽带则比较难,行业共识认为移动的家宽公网IPv4资源稀缺,申请成功率较低。
有公网IP:端口映射加DDNS是最稳方案
路由器的端口映射到底映射什么
登录路由器管理界面,找到“端口映射”或“虚拟服务器”选项,关键动作是把手动指定的外部端口和FTP服务器的内网地址、端口绑在一起。
- 内部IP填FTP服务器的局域网地址,比如192.168.1.100
- 内部端口填21(FTP默认控制端口)
- 外部端口可以保持21,也可以改成2121这类高位端口(防扫描)
注意一点,主动模式FTP需要20端口的数据连接,被动模式需要开一段高位端口范围,比如30000-30100,市面主流路由器固件(如OpenWrt、梅林、小米、TP-Link)都支持端口范围映射,把这段范围一并映射到FTP服务器上。
动态IP用DDNS来兜底
家宽的公网IP通常48小时变一次,你总不能天天改映射配置,用DDNS(动态域名解析)把域名和当前IP绑定,路由器里自带花生壳、DynDNS或简米云DDNS插件,填入账号密码就能自动更新。
比如你的域名是myftp.abc.com,路由器每隔几分钟检测到IP变化就会自动把域名解析到新IP上,外网访问时输入ftp://myftp.abc.com就行,不用记那串数字。
FTP服务器端也要配合改
FileZilla Server或vsftpd都建议做两件事:
- 被动模式端口范围和路由器映射的范围保持一致
- 关闭防火墙对21端口及被动端口范围的拦截
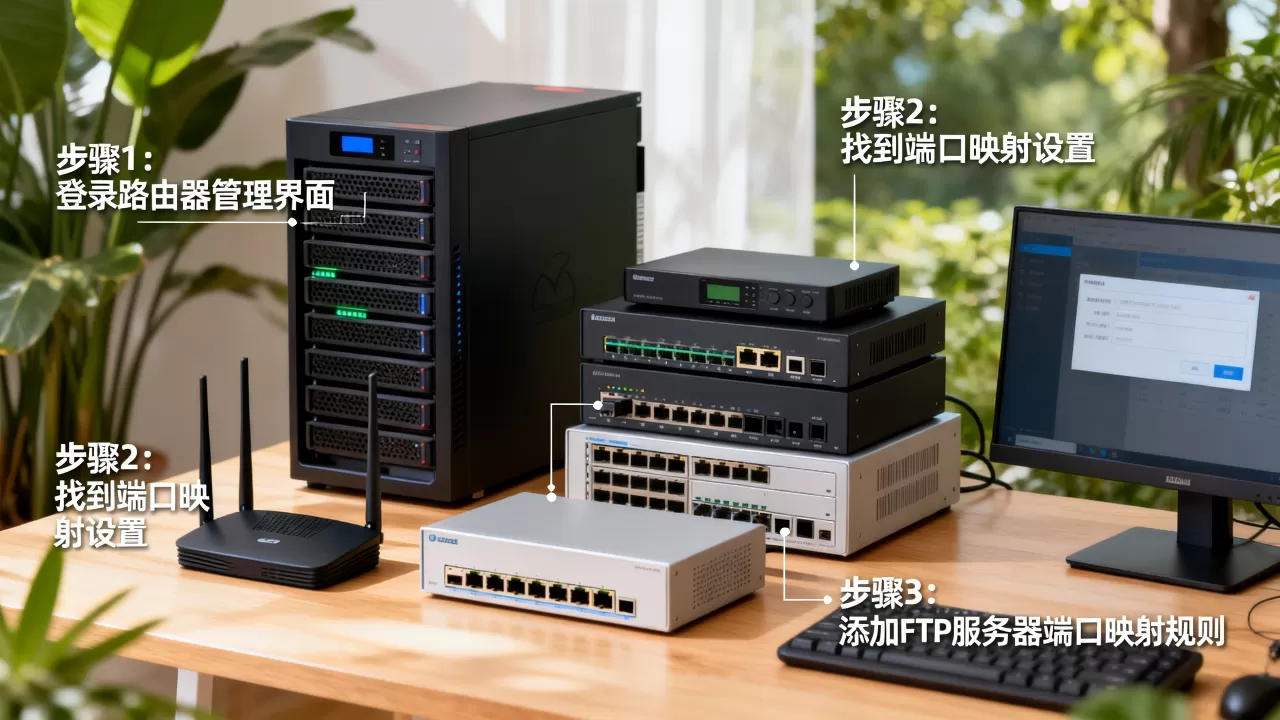
Windows系统只需在“高级安全Windows Defender防火墙”里新建入站规则放行TCP端口即可,Linux的vsftpd则要检查/etc/vsftpd.conf里的pasv_min_port和pasv_max_port参数。
没有公网IPv4:内网穿透是唯一出路
国内宽带用户相当一部分拿不到公网IPv4,而IPv6覆盖率虽然在上升,但对FTP这种老协议来说,IPv6环境下的地址变化和防火墙策略更让人头疼,这时候就得靠内网穿透。
frp自建穿透服务器(长期使用推荐)
frp是目前使用最广的内网穿透工具,原理是让内网FTP服务器主动连接一台有公网IP的VPS,再由VPS转发外部请求。
- VPS端下载frps并配置bind_port = 7000
- 内网FTP服务器所在机器下载frpc,配置server_addr为VPS的IP
- 配置FTP协议的代理,remote_port设为2121
用frp要注意FTP是双通道协议,控制连接和数据连接分离,需要额外开启frp的FTP插件支持,官方文档里提到在frpc.ini中加一行plugin = ftp,然后在VPS上放行2121和对应的数据端口段,这套方案对Web端访问、手机端FTP客户端兼容性都不错。
花生壳商用版(省心但收费)
花生壳的内网穿透是最省事的选择,装上客户端、添加映射、填内网IP和端口,域名直接用他们提供的免费二级域名,免费版速度和并发连接数都有限制,传输大文件基本不可用,付费版价格在百元级别每年,如果只是偶尔传个文件,这个价格还算划算。
其他穿透工具的特点
- ngrok:适合临时调试,免费版域名每次启动都会变,不推荐用于正式FTP服务
- ZeroTier:组虚拟局域网,访问端也装客户端才能用,适合内部几台电脑互传,不适合公开访问
- 神卓互联、网云穿:中小型服务商,效果类似花生壳,收费模式相近
几种方案的优劣对比和选择标准
| 方案 | 成本 | 稳定性 | 速度 | 适合场景 |
|---|---|---|---|---|
| 公网IP+端口映射+DDNS | 免费(需向运营商申请) | 高 | 满速 | 长期固定使用,文件传输量大 |
| frp自建穿透 | 一台VPS费用(几十元/月) | 中高 | 取决于VPS带宽 | 有技术基础,对数据可控性要求高 |
| 花生壳商用版 | 百元级/年 | 中 | 受限于免费/付费带宽 | 非技术用户,图省事 |
| ZeroTier | 免费 | 中 | 取决于节点间P2P | 个人多设备局域网互访 |
从实际体验来说,公网IP方案的速度是压倒性的优势,能跑满上行带宽,内网穿透方案无论如何都有一个中转站,延迟和速度都会打折,如果公司上传文件动辄几个GB,走穿透方案基本会把人逼疯。
操作顺序和常见坑点
一步步走完这套流程
- 确认网络类型(看路由器WAN口IP是否与外网查询一致)
- 没有公网IP就打电话找运营商申请,不行就转内网穿透方案
- 在路由器上做端口映射,把21端口和被动端口范围指向FTP服务器
- 配置DDNS自动更新域名解析
- 关掉FTP服务器的本地防火墙对应端口限制
- 用手机流量(脱离局域网)测试连ftp://你的域名:端口
最常见的掉坑位置
- 路由器没保存配置就重启,映射丢失
- 运营商光猫默认是路由模式,接管了端口映射功能,需要在光猫里设置或用超级管理员账号改桥接
- FTP客户端软件用默认的主动模式,但服务器上没配置被动端口段,导致连接成功但列表刷新不出来
业内专家指出,这类局域网FTP出公网被卡住的案例里,七成以上是光猫桥接和路由器端口映射的配置冲突,第一件事先确认光猫的工作模式。
安全方面的底线要求
FTP协议本身就是明文传输,暴露到公网等于把用户名密码晾在门口,建议至少做到三层防护:
- 不要用默认的21端口做外网端口,改成高位数
- 对FTP账号做IP白名单限制,Windows下可以用IP安全策略实现,Linux用hosts.allow和hosts.deny
- 定期看FTP服务器日志,尤其是登录失败记录的来源IP
如果对安全要求高,考虑用SFTP替代,即SSH文件传输协议,它在OpenSSH里自带,只需要把22端口映射出去,不需要额外装FTP服务,FileZilla和WinSCP都原生支持,传输过程全加密,体验和FTP几乎一样。
局域网内FTP服务器出公网后,访问速度变慢是为什么
这大概率是FTP工作模式搞错了,不是运营商限速,FTP主动模式下,服务器会主动连接客户端的随机高位端口,如果客户端在NAT后面(比如公司内部局域网),那这个回连请求会被路由器丢掉,导致数据通道建立失败或不断重试,解决办法切到被动模式,在FTP服务端和路由器上都配置好被动端口范围,浏览器直接访问ftp链接有时连不上,也是这个原因,用专业的FTP客户端(FileZilla Client)并明确选择被动模式就能解决。
另外一个容易被忽视的问题,服务器上行带宽决定FTP传输上限,家用宽带一般上行只有30Mbps,换算下来约3.75MB/s,要是这个数值符合你实测速度,那说明服务本身没问题,不用再做多余的优化。
Q&A:局域网FTP服务器出公网相关问题
家里路由器有公网IP但映射了还是访问不通,怎么回事
先检查光猫是不是设置了双重NAT,光猫桥接后路由器拨号才能拿到公网IP,如果光猫还在做路由转发,那路由器拿到的依然是内网地址,映射自然无效,另外确认防火墙是否只放行了21端口而遗漏了被动模式端口段,用FileZilla连接一次,报错信息里会明确提示数据连接超时的具体端口。
ftp服务器没有公网ip,用frp穿透后外网连不上,怎么办
大多数情况是frp服务端防火墙没放行9000端口的数据通道段,或者是FTP的被动模式端口没有在frpc配置里做白名单转发,检查frps所在VPS的iptables,放行被动端口范围(如30000-30100),同时在frpc.ini的FTP代理配置中对应设置plugin_ftp_pasv_range参数,还有一项,确认FTP服务器的pasv_address设置成了frp服务器的公网IP,或者设置为frp内网穿透分配的虚拟地址。
长期想分享文件给合作伙伴,FTP方案和局域网共享加异地组网哪个更合适
为了长期稳定地向外部合作伙伴分发给文件的考虑,直接用FTP加公网映射或内网穿透即可,对方只需要一个FTP客户端就能访问,不用安装额外软件,局域网共享的SMB协议在跨运营商、跨地域时延迟高,而且远端的网络邻居失效频率极高,ZeroTier这类的异地组网方案,要求合作方的电脑也安装客户端,如果是偶尔合作的供应商,很难接受这个门槛,综合来看FTP比SMB更合适作为对外文件分享协议,但编辑远程文件建议改用WebDAV或Nextcloud这类基于HTTP的传输协议。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/744447.html