大方p2p服务器通讯异常的核心解决思路是:先分清是本机网络、服务端进程、对端设备还是中间链路的问题,再按优先级逐层排查,多数情况下重启服务进程或调整防火墙规则即可恢复。
大方p2p服务器通讯异常,先从这四个维度找原因
碰到大方p2p服务器通讯异常,别急着反复重装软件,业内专家指出,超过大半的通讯故障,根源其实集中在几个固定位置,你只需要顺着下面四条线摸一遍,基本能锁定问题所在。
本机网络环境是否真的在线
这个听起来简单,但最容易被忽略,很多人说“我网能上,微信能发”,但P2P通讯对网络的要求比普通网页浏览严格得多,你需要确认的不只是“能上网”,而是:
- 当前网络是否分配了有效的IP地址和DNS,用
ipconfig(Windows)或ifconfig(Linux)查看 - 默认网关是否可达,用
ping 192.168.1.1(换成你的网关地址)测试 - 外网连通性是否正常,用
ping 114.114.114.114测试,注意P2P服务不依赖域名解析,所以这里只看IP连通性
如果网关通但外网不通,大概率是路由器拨号掉线或运营商线路波动,这种情况下,大方p2p服务器通讯异常会表现为所有客户端同时掉线,重启光猫和路由器就能解决。
服务端进程和端口占用是否正常
服务端程序跑着不代表端口在正常监听,大方P2P服务默认通讯端口可能被其他程序抢占,导致新的连接进不来,检查方法很简单:
- Windows系统用
netstat -ano | findstr 端口号,Linux系统用netstat -tunlp | grep 端口号 - 如果端口号后面显示的是LISTENING状态,说明进程正常
- 如果看不到监听记录,说明服务进程半死不活,直接结束进程重启
这里要提醒一点:很多大方p2p服务器通讯异常的案例,是因为服务端软件更新后,端口策略变了,但防火墙规则还是老的,进程启动正常,网络也通,就是通讯不了,这时候查端口监听状态最有效。
对端设备或客户端是否在线
P2P通讯和普通服务器最大的区别在于,它讲究“双向可达”,服务端在线,但客户端那边网络环境变了,一样连不上,常见情况包括:
- 客户端设备休眠或锁屏导致P2P进程被系统挂起
- 客户端所在网络切换了Wi-Fi或流量,IP地址变了但旧连接未释放
- 客户端的防火墙或安全软件拦截了入站连接
如果是特定几台设备通讯异常,而其他设备正常,问题基本就在客户端侧,让用户把安全软件暂时退掉,或者把大方P2P程序加入白名单,就能恢复正常。
防火墙和路由器是否拦截了通讯
这是最容易被甩锅给“服务器坏了”的一层,很多大方p2p服务器通讯异常,其实是路由器上的UPnP功能失效,或者防火墙拦截了P2P使用的UDP端口,P2P通讯绕不开UDP打洞,而UDP比TCP更容易被路由器或运营商误伤。
你需要在路由器管理页面确认:
- UPnP功能是否开启,如果之前开过但自动关闭了,手动开启
- 服务端对应的端口是否做了端口映射或DMZ主机设置
- 安全防护类插件是否把P2P流量当作攻击流量拦截了
大方p2p服务器通讯异常怎么办,按这套实操步骤来
定位到大概方向后,下面这套操作流程是经过大量实际场景验证的,按照顺序执行,可以解决大部分通讯异常问题,这里我把步骤拆细,每一步都有明确的可验证结果。
第一步:重启服务进程并检查端口监听
不要直接重启电脑,那是最后手段,先找到大方P2P服务对应的进程名,在任务管理器或进程管理工具中结束它,然后重新启动,启动后等30秒,再次执行端口检查命令,确认监听状态从无到有。
如果重启后端口正常监听但通讯依然异常,记录下当前时间点,马上看下一步操作。
第二步:切换网络模式验证问题范围
这一步的目的是快速区分是本机问题还是链路问题,具体做法:
- 让服务端临时通过手机热点上网(关闭Wi-Fi用USB共享网络),然后让客户端重连
- 如果能连上,说明是原来的网络环境问题,回到路由器设置排查
- 如果连不上,说明服务端软件本身或配置有问题,进入第三步
这个方法在远程维护时特别高效,有些大方p2p服务器通讯异常是运营商对大流量UDP做了限速或QoS策略,换个网络就能立刻看出区别。
第三步:调整防火墙和NAT映射参数
确认服务端软件没问题后,检查防火墙入站规则是否允许大方P2P程序的通讯端口,Windows系统在“高级安全Windows Defender防火墙”中,找到“入站规则”,确认对应的端口和程序是“允许连接”,Linux系统执行iptables -L -n查看当前规则,如果看到DROP策略,用iptables -I INPUT -p udp --dport 端口 -j ACCEPT放行。
同时在路由器上确认NAT设置,如果服务器在内网,必须做端口映射到公网,行业共识认为,端口映射和防火墙规则不一致,是导致远程客户端连接不上的最大原因。
大方p2p服务器通讯异常怎么排查最省时间
很多运维人员在通讯异常时东一榔头西一棒子,结果越查越乱,下面这个表格是不同网络场景下的排查优先级,按顺序做就行。
| 网络场景 | 第一优先排查 | 第二优先排查 | 第三优先排查 |
|---|---|---|---|
| 局域网内通讯异常 | 防火墙/安全软件 | 服务进程端口监听 | 交换机端口隔离 |
| 跨网段/跨路由通讯异常 | 路由器NAT映射 | 防火墙入站规则 | 服务端监听地址 |
| 公网远程通讯异常 | 运营商UDP限制 | 服务器公网IP带宽 | 大文件传输占满连接数 |
| 混合网络(移动端+PC端) | 客户端网络切换 | 服务端最大连接数 | 防火墙对UDP的HOLD超时设置 |
按时间维度筛选日志
先用date命令或事件查看器确认异常发生的确切时间,然后去大方P2P服务日志目录里找这个时间点前后的记录,重点看有没有timeout、handshake failed、peer unreachable这类字眼,日志里如果有连续的TCP重传记录,基本可以断定网络链路丢包严重。
用抓包工具定位丢包方向
抓包是最直接的证据,在服务端执行tcpdump -i eth0 host 客户端IP(Linux)或者用Wireshark抓取(Windows),看数据包是否正常发送和接收,如果服务端发出去了SYN包但没有收到响应包,说明中间链路有问题;如果收到了请求包但响应包没发出去,那是服务端进程或防火墙的问题,这一步能让你从“猜”变成“确定”。
为什么大方p2p服务器通讯时好时坏
UDP打洞不稳定导致连接频繁中断
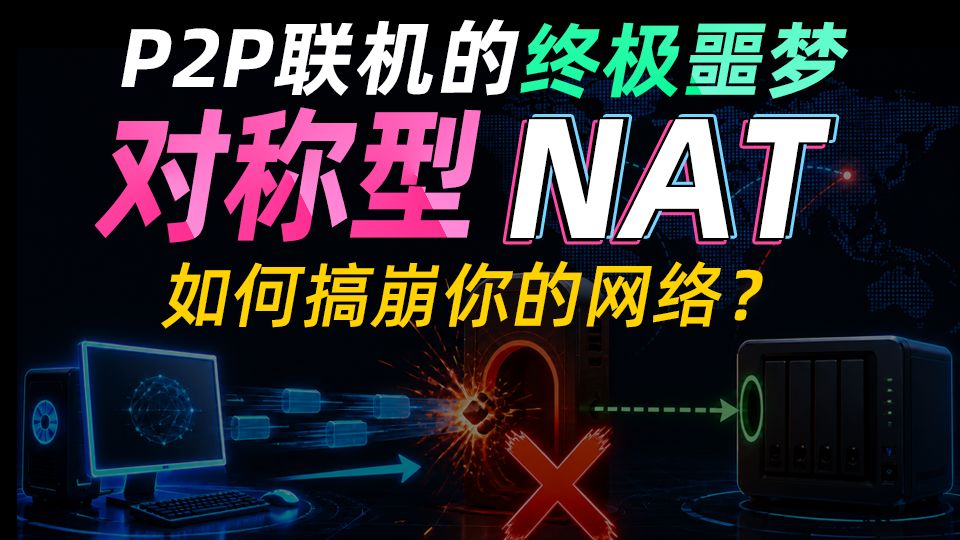
P2P的通讯模式下,客户端和服务端之间往往没有固定的公网IP通道,而是通过UDP打洞实现“内网穿透”,这种方式的特点是:网络拓扑一变(比如路由器重启、IP租约到期),已建立的通道就会失效,如果服务器或者客户端的NAT类型是“对称型”,打洞成功率会明显下降,表现为通讯一阵好一阵坏。
运营商网络QoS策略干扰
国内宽带运营商普遍会对P2P流量做限速或优先级调整,统计表明,晚间高峰时段是大方p2p服务器通讯异常的高发时间段,如果你发现每天傍晚到深夜时段容易出现通讯延迟或中断,那就是运营商在限制UDP流量,这种情况下,可以在服务端开启TCP备用通道,或者让客户端配置代理中转模式。
大方p2p服务器通讯异常和普通服务器通讯故障,处理方式有什么不同
不少刚接触P2P服务运维的人,会用排查HTTP服务器的思路去处理P2P通讯异常,结果走弯路,这里说清楚两者的核心差异:
| 对比项 | 大方P2P服务器 | 普通服务器(如Web服务器) |
|---|---|---|
| 连接方向 | 双向主动连接,客户端也能发起 | 单向监听,客户端主动请求 |
| 端口协议 | 以UDP为主,TCP为辅 | 几乎全是TCP |
| 依赖外部环境 | 依赖NAT类型和UPnP | 只需公网IP或端口映射 |
| 故障表现 | 时有连接、时断时续 | 要么通要么不通 |
简单说,普通服务器通讯故障,排查的重点在“服务进程是否活着”,而大方p2p服务器通讯异常,重点在“网络环境是否允许P2P穿透”,如果还是用老思路去查,很容易漏掉真正的元凶。
大方p2p服务器通讯异常怎么排查(Q&A)
大方p2p服务器通讯异常,重启后恢复但很快又出现,怎么办
这种间歇性故障大多是网络资源或连接数耗尽,查看系统当前连接数是否接近上限,同时检查是否有设备在持续大量占用带宽,如果是连接数不够,调整服务端最大连接数参数;如果是带宽占满,限制P2P下载带宽或限制单客户端速度,另外一个容易忽视的点是路由器连接数限制,很多家用路由器默认最大连接数很低,换成企业级路由器即可解决。
同一局域网内连接正常,一旦跨网段或公网访问就通讯异常,原因出在哪
问题基本出在NAT映射和UPnP上,局域网内通讯不需要经过NAT转换,但跨网段访问要求路由器能把公网流量正确转到服务器的内网IP,检查路由器是否开启了NAT回流,以及端口映射中的IP地址是否和服务器当前IP一致,如果服务器是DHCP自动获取IP,建议改为静态IP绑定,避免IP变动导致映射失效。
大方p2p服务器通讯异常时,客户端提示“对方不在线”,但服务器明明在运行,怎么处理
先看客户端连接的是服务器的公网地址还是内网地址,如果填的是内网地址但客户端在外网,那自然连不上,另外确认服务端的监听IP是0.0.0而不是0.0.1,后者只会接受本机连接,最后检查客户端和服务端的软件主版本号是否一致,大版本不一致时P2P握手协议不兼容,也会出现“明明在线却提示不在线”的情况,通常在服务端管理页面查看当前软件版本号即可核实。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/745060.html