百度云服务器BCC开放端口的核心操作是在安全组中添加入方向规则,同时确保服务器系统内部防火墙(如Linux的iptables/firewalld或Windows防火墙)未拦截该端口。只改安全组而忽略系统防火墙,是导致端口仍然不通的最常见原因。
百度云服务器bcc怎么开放端口:完整操作流程
开放端口的本质是双重放行:云端安全组负责网络层过滤,服务器系统防火墙负责本机过滤,两者都通过,端口才能真正对外可用。
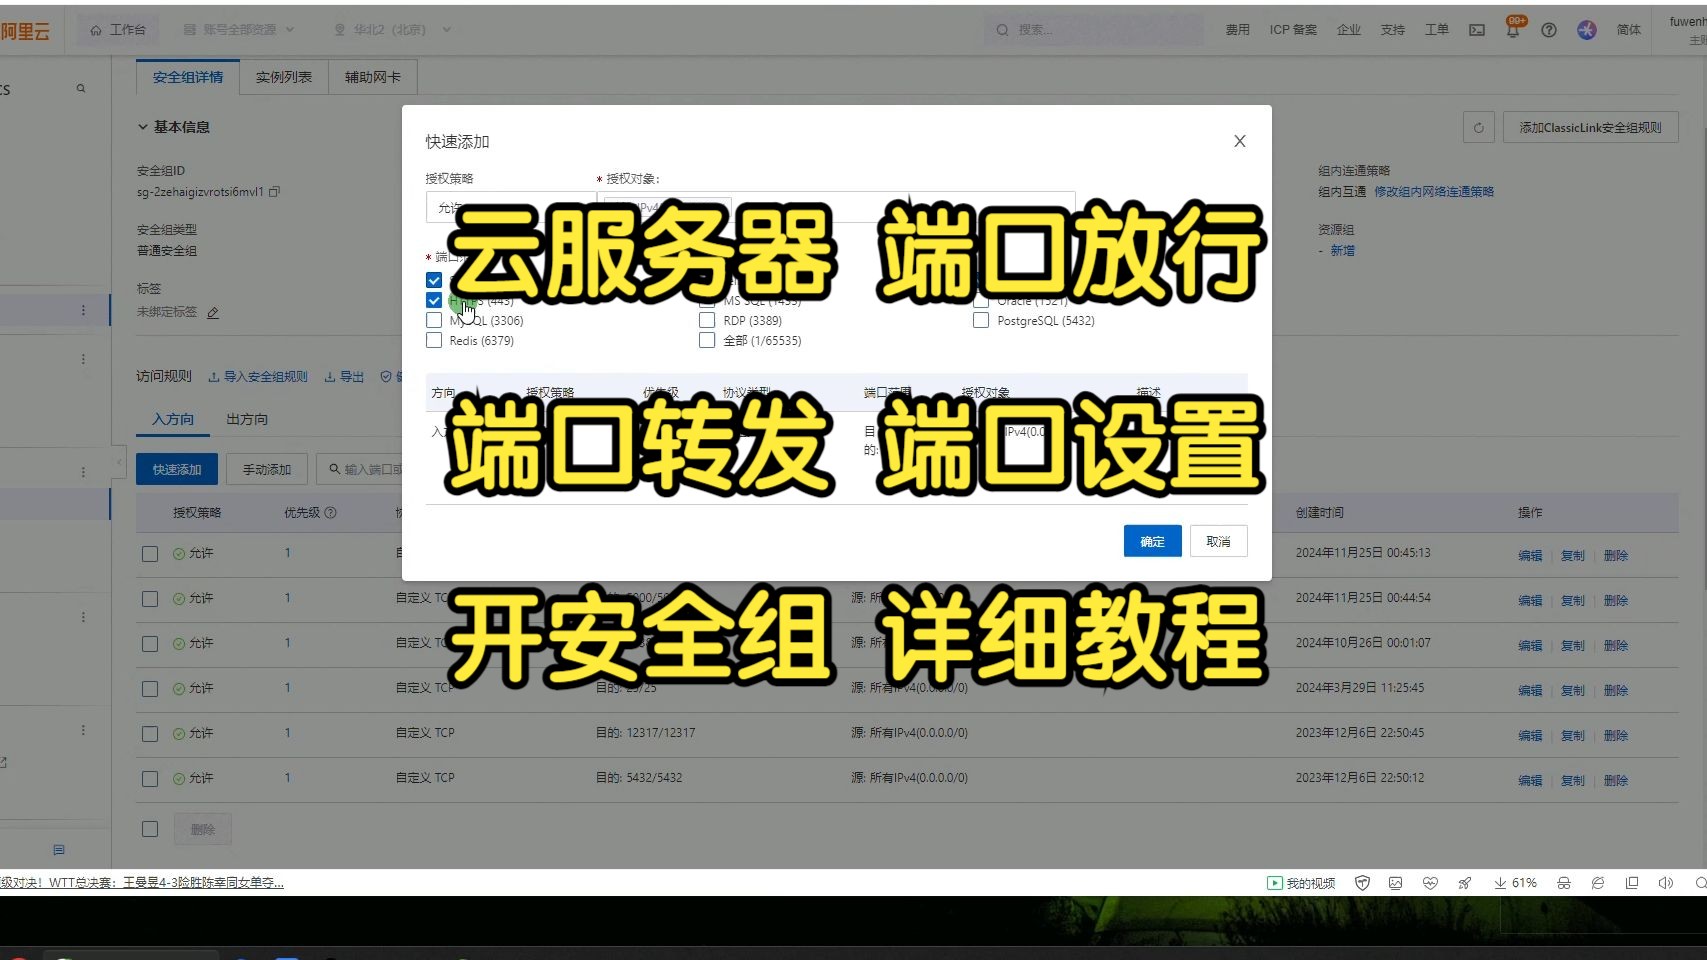
第一步:在百度智能云控制台配置安全组规则
安全组是百度云服务器BCC的第一道网络防线,相当于虚拟防火墙,所有端口变更都要从这里开始。
- 登录百度智能云控制台,进入云服务器BCC产品页。
- 在实例列表中,找到目标服务器,点击实例名称进入详情页。
- 点击左侧菜单栏的安全组标签,进入安全组管理页面。
- 点击目标安全组右侧的管理规则按钮。
- 在入方向规则区域,点击添加规则按钮。
在添加规则弹窗中,按以下方式填写:
- 协议:根据应用需求选择TCP、UDP或ICMP,常见场景如Web服务选TCP,ping测试选ICMP。
- 端口范围:单个端口直接填写如
80,连续端口段填8000-9000,全部端口填1-65535。 - 授权对象:建议指定源IP或IP段,格式如
0.0.0/0代表允许所有IP访问,0.113.0/24代表仅允许特定网段。 - 描述:建议填写用途说明,方便后续管理,如”允许HTTP访问”。
配置完成后点击确定,安全组规则一般会立即生效,无需重启服务器。
第二步:检查并配置服务器系统防火墙
安全组放行后,还需要确认系统层面的防火墙没有拦截,不同操作系统的配置方式不同。
Linux系统(CentOS/Ubuntu/Debian)
以最常用的CentOS 7及以上版本为例:
- 查看当前防火墙状态:
systemctl status firewalld。 - 若防火墙未运行,可先启动并设置开机自启:
systemctl start firewalld和systemctl enable firewalld。 - 永久放行指定端口:
firewall-cmd --permanent --add-port=80/tcp。 - 重新加载防火墙配置使规则生效:
firewall-cmd --reload。 - 验证端口是否已放行:
firewall-cmd --query-port=80/tcp。
对于使用iptables的旧版系统,可用命令iptables -I INPUT -p tcp --dport 80 -j ACCEPT放行,然后执行service iptables save保存规则。
Windows系统(Windows Server)
- 打开控制面板,进入Windows Defender防火墙。
- 点击左侧的高级设置。
- 在弹出窗口中,点击入站规则,再点击右侧的新建规则。
- 选择端口,点击下一步,填写要开放的端口号,如
8080。 - 选择允许连接,按需勾选网络类型,最后给规则命名并完成。
第三步:验证端口是否真正开放成功
配置完成后,需要用以下方法逐一验证,确保端口真正对外可用:
- 本机测试:在服务器上执行
netstat -tlnp | grep 80(Linux)或netstat -ano | findstr 80(Windows),确认服务已监听对应端口。 - 外网测试:在本地电脑浏览器访问
http://服务器公网IP:端口,若页面能正常打开,说明端口已开放。 - 命令行测试:在本地电脑打开命令提示符,执行
telnet 服务器公网IP 端口,出现黑窗口或连接成功提示,即端口可达。 - 在线工具测试:使用第三方端口检测工具,输入公网IP和端口号进行探测。
安全组和系统防火墙有什么区别
理解这两者区别是开放端口的关键前提,很多用户分不清为什么安全组放行了端口仍然不通,根源就在这里。
| 对比维度 | 百度云安全组 | 系统防火墙 |
|---|---|---|
| 作用位置 | 云平台网络层 | 服务器操作系统内部 |
| 拦截方向 | 控制进出云服务器的流量 | 控制到达本机应用的流量 |
| 配置入口 | 百度智能云控制台 | 服务器内部命令行或面板 |
| 生效速度 | 规则保存后立即生效 | 需重载或重启服务 |
| 覆盖范围 | 绑定该安全组的所有实例 | 仅当前服务器自身 |
行业共识认为: 安全组是云平台提供的分布式防火墙,即便系统防火墙全部关闭,安全组仍然会过滤流量,反过来,安全组全放行而系统防火墙未开端口,流量也会在到达应用前被丢弃。
在简米云服务器和酷番云服务器上,开放端口的逻辑与百度云一致,都需要同时检查安全组和系统防火墙这两个层面,只不过不同云厂商的安全组规则入口位置和界面样式略有差异。
百度云服务器开放端口常见问题排查
实际运维中,端口开放后仍无法访问的情况时有发生,按以下顺序排查,绝大多数问题都能定位。
端口在安全组和防火墙都已放行,但外部仍然无法访问
先确认服务本身是否在正常运行,以Nginx为例,需检查进程是否存在:ps -ef | grep nginx,其次确认服务监听的是不是正确的IP地址,若服务绑定在0.0.1上,外部网络永远无法访问,需改为0.0.0。
80端口能访问,但8080端口始终不通
这类场景常见于在同一台百度云服务器BCC上部署多个Web服务,先检查安全组是否同时放行了这两个端口,再看系统防火墙是否单独放行了8080端口,很多时候是添加安全组规则时只设置了80端口导致的。
安全组规则设置了多个端口段,部分端口仍不通
检查安全组规则的优先级,百度云安全组规则按照授权对象的精确度来决定优先级,授权对象范围越精确,优先级越高,若同时存在允许全部IP访问的规则和允许特定IP的规则,后者优先生效。
百度云服务器BCC安全组规则的日常管理建议
端口管理不是一次配置就一劳永逸的事,合理的维护习惯能减少安全隐患。
- 遵循最小权限原则:只开放业务必需的端口,用不到的端口一律不放行。
- 尽量限定源IP:管理类端口(如SSH的22端口、数据库的3306端口)建议只对办公网IP开放,而非
0.0.0/0。 - 定期审查规则:每隔一段时间检查安全组中是否有冗余或过期的规则,及时清理。
- 修改默认端口:将SSH端口从22改为自定义端口,能有效减少恶意扫描攻击,修改前务必先放行新端口,再关闭旧端口,防止将自己锁在服务器外。
- 使用安全组模板:百度云提供了Web Server、MySQL等常用场景的规则模板,新建安全组时可直接选用,减少手工配置出错概率。
百度云服务器bcc开放端口的最佳实践建议
在实际项目中,开放端口往往伴随着服务器价格和安全性的权衡,对于采购了高性价比配置实例的用户来说,端口管理的规范性直接影响服务器的安全表现。
业内专家指出: 在部署生产环境时,建议先完整规划需要开放的端口清单,再统一配置安全组和防火墙规则,避免反复修改带来的遗漏和冲突。
对于需要频繁调整端口的场景,可以事先在安全组中预设好常用端口段,减少每次修改规则的操作次数,同时建议开启操作日志功能,方便追踪安全组规则的变更记录。
需要特别注意的一点是:在百度云服务器BCC中,安全组规则的调整是即时生效的,但若是更改了系统防火墙的配置,务必执行重载操作(如Linux中的firewall-cmd --reload),否则规则不会真正的生效。
记住一个核心原则:安全组和系统防火墙是层层叠加的关系,任何一个环节未放行,端口就不可达。 开放端口时,先云上后系统,从外到内逐层检查,这样定位问题最为高效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/776349.html