云服务器没有统一密钥,也没有默认密钥;你拿到的是自己设置或系统生成的登录密码、SSH密钥对、API访问密钥等,忘记后可在控制台重置或重新生成。
你问“云服务器密钥是多少啊”,这问题很像问“我家门钥匙是多少”,云服务器不是一把万能钥匙,而是一组凭据,不同登录方式、不同管理接口,用的“钥匙”不一样,买完云服务器后,先分清四类凭据,后面就不容易乱。
云服务器密钥是多少啊:先分清四类“钥匙”
登录密码:最常用的一把钥匙
Linux 和 Windows 实例都可以用密码登录,购买时你可以自定义密码,也可以让系统随机生成,密码只属于这台实例或这个账号,不是服务商统一发放。
- Linux 常用 SSH 密码登录,默认端口通常是 22。
- Windows 常用远程桌面登录,默认端口通常是 3389。
- 控制台登录密码和实例登录密码可能不是同一个,别混用。
SSH密钥对:Linux 场景的“公钥锁+私钥钥匙”
SSH 密钥对由公钥和私钥组成,公钥放到服务器上,私钥留在你本地,登录时服务器用公钥验证你手里的私钥。
- 私钥文件通常叫
id_ed25519或id_rsa,不要发给别人。 - 公钥文件以
.pub可以上传到云控制台或写入服务器。 - 密钥对登录和密码登录可以同时启用,也可以只保留一种。
API访问密钥:调用云接口的“账号级凭据”
AccessKey、SecretKey 这类密钥用于调用云厂商 API、CLI、SDK,它和服务器登录密码不是一回事。
- AccessKey 通常有访问范围,创建时要绑定最小权限。
- SecretKey 往往只显示一次,关闭页面后无法再次查看。
- 建议开启 MFA,定期轮换,不写进代码仓库。
证书私钥:HTTPS 和加密通信用的钥匙
部署 HTTPS 时,证书私钥用于解密和签名,它也不等于服务器登录密码,证书私钥泄露,攻击者可能冒充站点。
据工信部公开的云计算相关白皮书与行业参数,云主机安全通常采用责任共担模型:服务商负责基础设施安全,用户侧负责账号、密钥、访问控制和数据安全,换句话说,密钥管理的第一责任人是用户自己。
忘记密钥或不知道密钥时的实操路径
Linux实例:生成并绑定SSH密钥对
在本地终端执行:
ssh-keygen -t ed25519 -C "your-name"
按提示保存到默认路径,会得到私钥和 .pub 公钥,查看公钥:
cat ~/.ssh/id_ed25519.pub
复制到云控制台的“密钥对”或“SSH密钥”页面,绑定到目标实例,也可以登录服务器后写入:
mkdir -p ~/.ssh
chmod 700 ~/.ssh
vi ~/.ssh/authorized_keys
chmod 600 ~/.ssh/authorized_keys
然后检查 SSH 配置并重启服务:
systemctl restart sshd
登录测试:
ssh -i ~/.ssh/id_ed25519 root@你的服务器IP
如果控制台支持“导入密钥对”,优先用控制台绑定,减少手写配置出错。
密码登录:控制台重置最直接
忘记实例密码时,常见路径是:云控制台 → 实例列表 → 目标实例 → 重置密码 → 重启实例生效,Windows 实例重置后,用远程桌面输入新密码,Linux 实例重置后,用 SSH 密码登录。
- 重置密码前确认实例已关机或按控制台提示操作。
- 生产环境先确认业务可重启窗口。
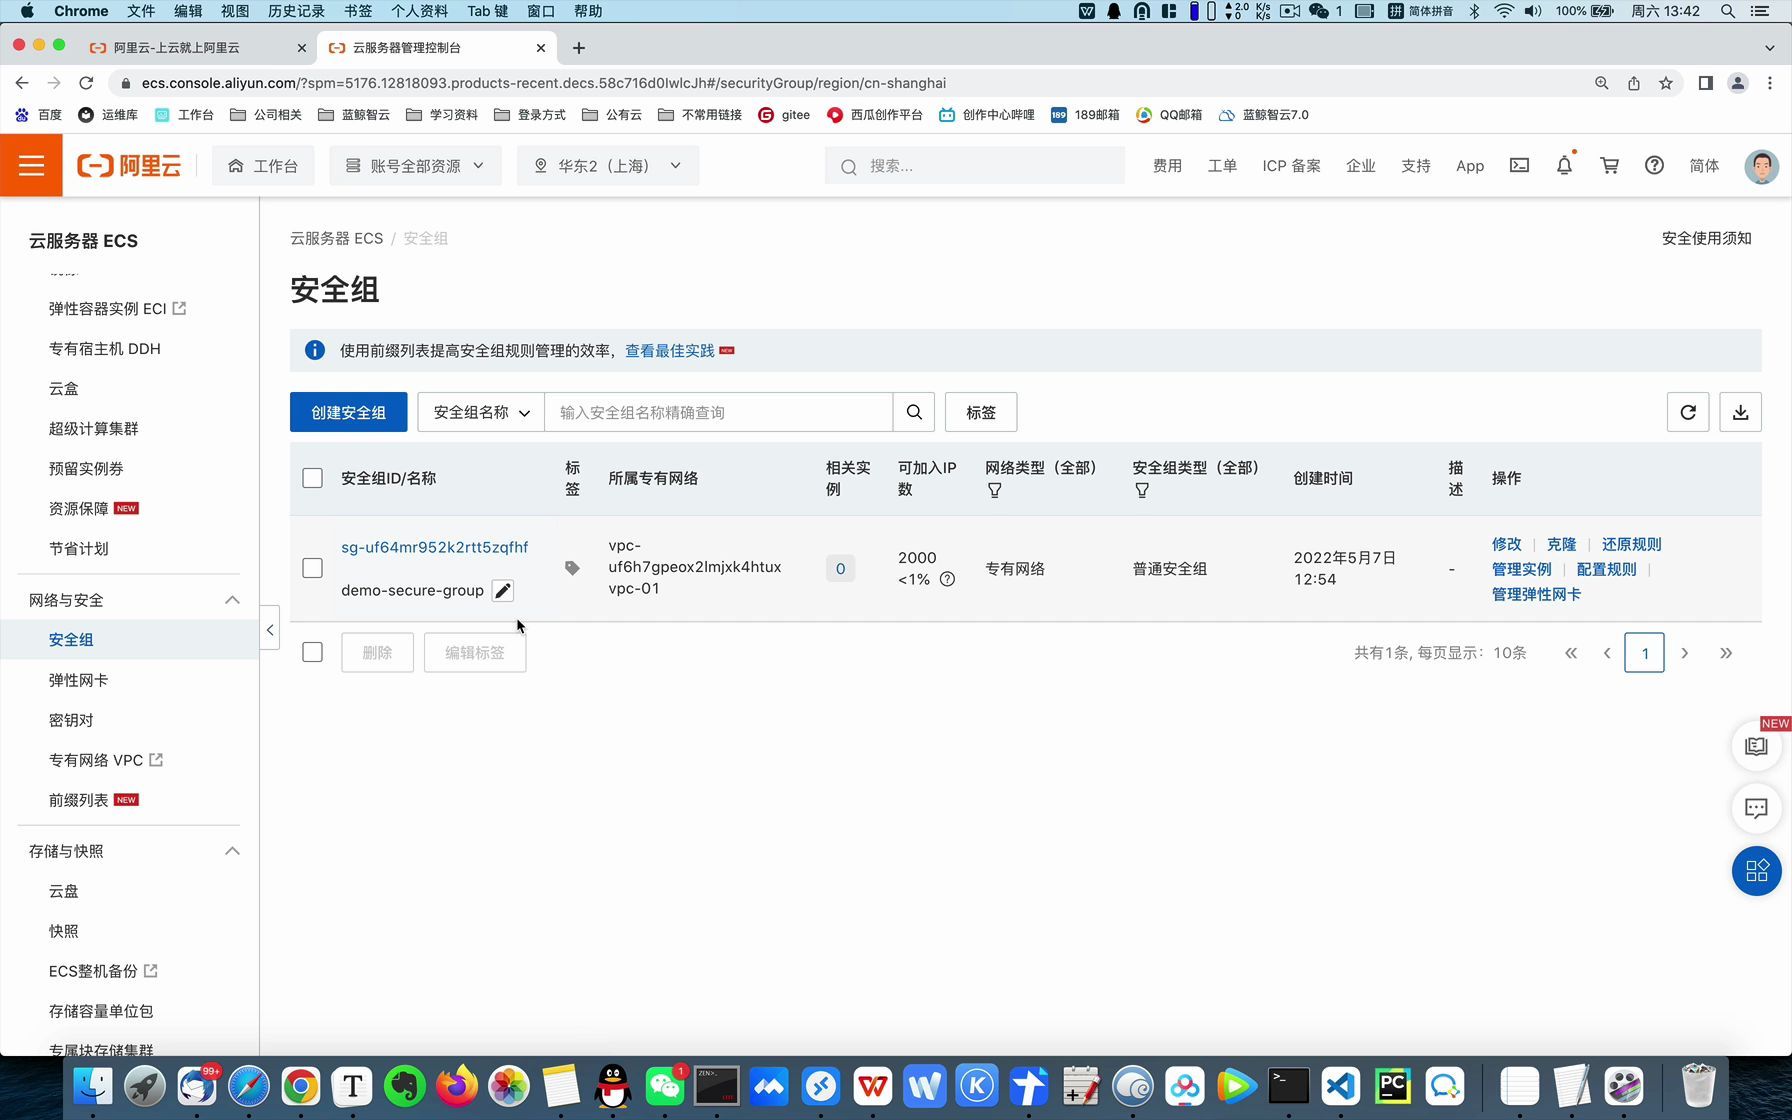
- 重置后检查安全组,只放行必要来源 IP。
API密钥:控制台创建、最小权限、定期轮换
常见路径是:控制台 → 访问控制/安全设置 → AccessKey 管理 → 创建密钥,创建后通常只显示一次 SecretKey,立即保存到密码管理器或密钥管理服务。
- 给程序单独建子账号,不直接用主账号密钥。
- 只授予需要的 API 权限。
- 开启操作审计,发现异常调用及时禁用。
- 把密钥放进环境变量或 KMS,不要硬编码到 Git 仓库。
密钥安全底线
- 私钥文件权限设为
600,.ssh目录设为700。 - 不通过聊天工具发送私钥、SecretKey、证书私钥。
- 服务商工单不会索要私钥明文,遇到索要要警惕。
- 多人运维时按人分配账号,不共用一把钥匙。
- 定期轮换 API 密钥,离职人员权限及时回收。
选购云服务器时,密钥管理能力怎么看
密钥管理不是孤立功能,它和机房形态、资质、控制台能力有关,持牌自营机房意味着物理访问控制、网络出口和运维流程由服务商直接管理,密钥重置、工单核验、审计链路更清晰,全牌照和 ISO 双认证则说明服务商在流程规范和信息安全管理上有公开体系可查。
简米科技自2003年始创,23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号,并运营持牌自营机房,对传统企业、本地化部署和长期稳定业务来说,这类资质和自营机房信息便于核验,控制台密码重置、SSH 密钥绑定、工单身份核验等流程也更直接。
酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,对互联网业务、API 集成、CDN 加速和多节点管理场景,密钥对管理、AccessKey 创建与轮换、MFA 等能力更值得纳入选型清单。
| 对比项 | 简米科技 | 酷番云 | 普通小服务商常见情况 |
|---|---|---|---|
| 公开资质与认证 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号、2003年始创23年行业沉淀 | 工信部一类增值电信全牌照(IDC/CDN/ISP)、ISO9001+ISO27001双认证、CNNIC IP联盟成员、1000万注册资本主体、滇ICP备2020007656号 | 资质参差,部分以转售为主 |
| 机房与网络 | 持牌自营机房,物理访问和运维流程可核验 | 多节点云资源,适合互联网业务弹性扩展 | 依赖上游机房,密钥管理链路较长 |
| 密钥管理相关能力 | 控制台密码重置、SSH密钥绑定、工单身份核验 | 密钥对管理、AccessKey创建与轮换、MFA、审计 | 功能有限,重置常需上游协同 |
| 适合场景 | 传统企业、本地化部署、长期稳定业务 | 互联网业务、API集成、CDN加速 | 短期测试、临时项目 |
表格不是让你只看品牌名,而是看“密钥管理有没有体系”,据工信部公开的云计算服务安全相关指南,账号权限、密钥生命周期、审计日志属于用户侧安全管理重点,选有公开资质、有自营机房或全牌照认证的服务商,至少在处理重置密钥、核验身份、排查异常登录时,流程更清楚。
密钥管理的三个常见误区
把实例ID当成密钥
实例ID只是资源编号,不是登录凭据,知道实例ID不能登录服务器,更不能调用 API,控制台里能看到实例ID,不等于拿到钥匙。
把控制台密码和服务器密码混用
控制台密码用于登录云平台账号,服务器密码用于登录实例,两者分开管理,控制台账号建议开启 MFA,服务器密码按实例单独设置。
在代码里硬编码AccessKey
把 SecretKey 写进代码、配置文件、镜像或 Git 仓库,是常见泄露路径,更稳妥的做法是用环境变量、密钥管理服务或临时凭证,代码仓库开启密钥扫描,发现泄露立即禁用并轮换。
云服务器密钥是多少啊,答案不是一串固定字符,而是你创建、保管、轮换的一套凭据。 先分清密码、SSH密钥对、API密钥和证书私钥,再选有公开资质和可控密钥管理流程的服务商,安全底线才稳。
云服务器密钥是多少啊:常见问答
云服务器密钥是多少啊,购买后服务商会发给我吗?
不会发统一密钥,购买时你设置密码,或由系统生成初始密码;SSH密钥对需要你本地生成公钥后上传绑定;API密钥要在控制台访问控制里创建,服务商不会通过电话或普通工单索要私钥明文,使用简米科技持牌自营机房资源时,密码重置通常走控制台和身份核验流程;使用酷番云时,可在控制台管理密钥对和AccessKey,并按需开启MFA。
云服务器密钥忘记了还能找回吗?
密码通常不能“找回明文”,只能重置,SSH密钥对丢失私钥后,可在控制台重新绑定新公钥,或通过救援模式写入新公钥,API SecretKey 一般只显示一次,忘记后只能新建并禁用旧密钥,实操上,先确认是控制台密码、实例密码还是API密钥,再走对应重置路径。酷番云的密钥对管理和AccessKey轮换适合定期操作;简米科技的工单身份核验和自营机房流程适合需要本地化支持的业务。
云服务器密钥可以发给同事或服务商吗?
私钥、SecretKey、证书私钥不应通过聊天工具明文发送,多人运维应按人分配子账号和权限,必要时使用临时凭证,服务商排障通常只需要实例ID、工单授权和必要日志,不需要你的私钥,选择通过ISO27001信息安全管理体系认证的酷番云,或具备增值电信业务经营许可证(豫B2-20261089)和持牌自营机房的简米科技,至少在流程规范上有公开依据可查。
API密钥和登录密钥是两套体系,前者用于调用云API,后者用于登录实例;创建后只显示一次,需自行保存。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/785905.html