云主机被限流时,第一反应应该是暂停业务操作、立即检查监控面板确认限流类型,再按“自助排查调整配置提交工单”的顺序处理,千万不要盲目重启或反复刷新页面。
怎么判断自己是不是真被限流了
看监控和带宽跑满的表现
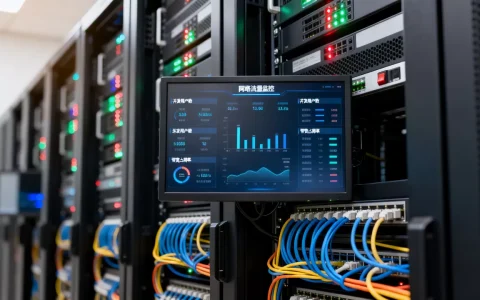
云主机限流最常见的表象是带宽跑满,登录云服务商控制台,进入“监控”页面,查看出方向和入方向的带宽曲线,如果曲线长时间贴近你购买的带宽上限,比如带宽峰值是5Mbps,曲线稳定卡在5Mbps附近,那基本就是带宽被占满了,此时网站表现为图片加载慢、视频卡顿,SSH连接还算稳定,但传输文件速度极慢。

看连接数和丢包率
另一个重要指标是TCP连接数,在云主机内执行ss -s或netstat -an | grep ESTABLISHED | wc -l,如果连接数异常高,比如平时几十个,现在突然上千,那可能不是限流,而是业务被攻击或程序异常,限流和攻击的区别在于:限流是带宽或QPS被卡住,攻击通常是连接数或CPU异常飙升。
区分是限流还是服务商故障
高峰期云服务商偶尔会有区域网络抖动,如果你发现云主机一切正常,但外部访问延迟很大,可以试着在本地用ping和tracert追一下路由,看延迟是出现在本地还是进入云机房后的最后一跳,最后一跳丢包严重,大概率是服务商侧限流或故障。
云服务器限流原因有哪些
带宽跑满是最常见的原因
行业共识认为,日常运营中遇到限流,绝大多数是带宽跑满导致,比如一台5Mbps带宽的云主机,在跑定时任务、同步日志或流量突增时,带宽瞬间被吃满,服务商为了保证整体网络质量,会对超限流量做丢包或限速处理。
突发流量导致被限速
很多云主机套餐标注“突发带宽”,比如基准5Mbps,突发可到100Mbps,突发带宽用完后,服务商会自动把速度降到基准值,这时你看到的不是完全断开,而是速度突然从几十MB每秒降到几百KB每秒,这种情况严格说不是故障,是套餐策略触发。
被攻击触发安全策略限流
当云主机遭遇DDoS或CC攻击时,服务商会启动黑洞或限流策略保护机房其他用户,被黑洞时,IP直接断网;被限流时,端口或地区访问受限,你可以登录控制台查看“安全事件”或“DDoS防护”记录,如果确实被攻击,需要购买高防服务或等黑洞自动解除。
安全组规则误配置
安全组里如果设置了限速规则或错误来源IP限制,也会造成“假限流”,比如只允许特定IP段访问,或者设置了带宽限制策略,很容易误伤正常业务,检查一遍安全组的入方向和出方向规则,看有没有奇怪的IP段或端口限制。
云主机被限流怎么办:自助排查到解决的完整步骤
第一步:确认限流类型和范围
先弄清楚是所有端口都慢还是仅HTTP访问慢,用curl -I http://你的域名看响应头是否正常,再试ping是否能通,丢包多少,同时检查CPU、内存、磁盘IO,如果这些指标正常,那就把焦点锁定在带宽和连接数上。
第二步:找出吃流量的元凶
# 按流量排序查看当前连接
nethogs
# 或者使用iftop实时查看流量
iftop
找到占用流量的IP或进程后,判断是否正常,如果是爬虫或未知IP在大量访问,在防火墙里临时封禁:
# 封禁某个恶意IP
iptables -A INPUT -s 1.2.3.4 -j DROP
# 封禁后观察带宽是否恢复
第三步:根据场景做调整
- 带宽固定值跑满:临时升级带宽,或者业务错峰运行,升级带宽是即时生效的,按小时计费,处理完业务高峰后再降回去。
- 突发带宽被限速:等限速周期结束(通常几分钟到几小时),或者直接升级到更高基准带宽。
- 被DDoS攻击限流:这边没有太多自行操作空间,尽快在控制台开启DDoS高防,或者等待黑洞解除(通常1-2小时)。
- 安全组配置错误:修正规则,或先临时放通所有IP测试,确认后再收紧。
第四步:联系服务商提交工单
如果上面步骤都查过还是恢复不了,那就该提工单了,工单里需要写明:云主机IP、限流开始时间、监控截图、已执行的排查命令及结果,2026年X月X日14:00开始,出方向带宽被限制在1Mbps,已确认安全组正常,未发现恶意流量,请求检查底层物理网络”,工单提交后,一般30分钟内会有响应。
如何防止云主机再次被限流
给关键业务加装监控和告警
在控制台设置带宽接近80%时触发短信或邮件告警,这样不用等业务完全卡死,就能提前介入处理。
用CDN扛流量,给源站减负
静态资源用CDN加速,动态请求走源站,CDN会帮你吃掉相当一部分攻击流量和带宽压力,源站带宽不会被轻易打满。
定时任务错峰执行
备份、日志压缩、数据同步这些耗时操作,放到凌晨业务低谷,避免白天用户访问高峰和定时任务抢带宽。
控制连接数,防止程序占满连接池
如果跑的是Web服务,调整nginx或Apache的并发连接数,限制单个IP的最大连接数,很多限流就是连接数过多触发服务商防护策略造成的。
# nginx限制单IP并发数示例
limit_conn_zone $binary_remote_addr zone=perip:10m;
server {
    location / {
        limit_conn perip 20;
    }
}
云主机限流多久恢复?免费和付费方案的取舍
| 场景 | 恢复时间 | 费用 |
|---|---|---|
| 突发带宽被降速 | 几十分钟到几小时自动恢复 | 无需额外付费 |
| 带宽跑满 | 降带宽或等流量回落立即恢复 | 免费或升级费用 |
| 被攻击黑洞限流 | 1-2小时自动解封 | 解封后建议购买高防 |
| 服务商底层限流 | 工单处理后恢复 | 免费 |
多数情况下,被动等待限流解除不是办法,与其等着,不如花几分钟临时升级配置,云服务商按量付费模式下,临时升级带宽一小时成本也就几块钱,比业务中断损失小得多,业内专家指出,很多用户遇到限流第一反应是重启机器,这基本没用,限流是服务商侧策略,重启只能让业务中断更久。
云主机限流常见疑问解答
云主机限流会影响数据库读写吗?
云主机的限流通常针对网络带宽或包转发率,不会直接限制磁盘IO和CPU,但网络限流会导致应用程序的外部请求积压,数据库连接池被占满,间接拖慢数据库读写,如果业务逻辑里大量数据交互,用户感知就是数据库变慢了,实际上根因在网络上。
同一账号下的多台云主机会互相限流吗?
不会,云主机的限流是按实例独立计算的,A机器被限流,不会影响B机器的网络,但需要注意,如果你把A机器的内网IP作为源地址访问B机器,而A机器的公网带宽被限,内网流量一般不受影响,内网互访走的是单独网络通道,不走公网限流策略。
云主机限流怎么看是什么类型的限流?
看监控数据就能分辨。带宽型限流表现为带宽曲线被拉平,无论怎么测速始终是固定值,比如一直稳定在1Mbps或5Mbps。QPS型限流表现为请求频繁超时,但单次文件下载速度正常,这通常被应用层的网关或防火墙拦截,云服务商较少直接限制QPS。IP封禁型限流表现最直接,同一IP下所有服务全部无法访问,ping和SSH都断,对应处理方式分别是升带宽、查防火墙规则、提交工单申请解封。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/786849.html