服务器端口是16位二进制数,因此端口号的范围是0到65535,总共65536个可用端口,这个数字由TCP/IP协议栈的报文头字段长度直接决定,行业标准如此,全球通用。
端口号为什么是16位:协议层的硬性规定
端口号(Port Number)在TCP和UDP协议头中,占用的字段宽度是16比特(bit),根据IETF发布的RFC 793(TCP协议规范)和RFC 768(UDP协议规范),这个字段的宽度从未改变过。

- 2的16次方等于65536,所以取值范围就是0到65535。
- 0号端口通常保留,不用于实际通信,因此实际可用端口为1到65535。
- 这个设计从1981年协议定稿至今,四十年间没有变过,未来也不会变。
有朋友会问:“为什么当初不用32位?”因为1980年代设计协议时,内存和带宽极其昂贵,16位已经能覆盖当时所有应用场景,即便到了云原生时代,65535个端口也仍然够用,因为一台物理机或虚拟机上的服务数量远远到不了这个上限。
端口范围划分:0-1023、1024-49151、49152-65535
互联网号码分配局(IANA)将端口分为三段,每一段的用途和权限都不同。
系统端口(0-1023)
这段端口也叫“知名端口”,通常由操作系统或root权限进程绑定,普通用户启动服务时,如果尝试绑定80或443端口,会收到“Permission Denied”错误,除非用sudo或者提前配置cap_net_bind_service权限。
常见系统端口:
- 21:FTP数据控制,老牌文件传输协议
- 22:SSH远程登录,Linux服务器的命脉
- 23:Telnet明文远程,现在基本不推荐用
- 25:SMTP邮件发送
- 53:DNS域名解析
- 80:HTTP网页访问
- 110:POP3邮件接收
- 443:HTTPS加密网页访问
- 3306:MySQL数据库
- 3389:Windows远程桌面RDP
注册端口(1024-49151)
这段端口给应用软件使用,你安装的Redis、MongoDB、Tomcat等中间件,默认配置都落在这个区间。
- 5432:PostgreSQL
- 6379:Redis
- 8080:Tomcat的HTTP替代端口
- 9200:Elasticsearch
- 27017:MongoDB
动态/私有端口(49152-65535)
这段端口是“临时端口”或“短命端口”,当你的电脑主动发起对外连接时,操作系统会自动从这段区间分配一个空闲端口,连接结束后立即释放,普通用户写代码时,如果用bind绑定这个区间的端口,通常也允许,但实际场景中用得少。
服务器端口状态与查看方法:三条命令走天下
Linux系统查看端口占用
最常用的命令是`netstat`和`ss`,前者经典,后者是现代Linux发行版的首选,性能更好。
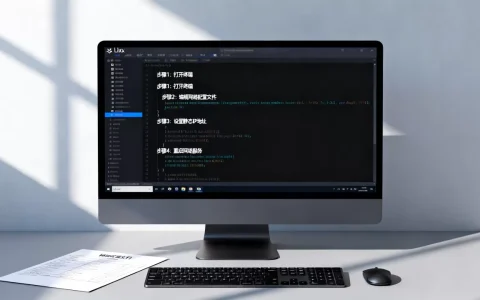
操作步骤:
- 登录服务器,执行
ss -tlnp,即可列出所有TCP监听端口。 - 如果想看UDP端口,改用
ss -ulnp,字段含义类似。 - 如果你习惯用netstat,需要先安装
net-tools包,然后执行netstat -tulpn。
参数含义:
-t:只看TCP-u:只看UDP-l:只显示监听状态(LISTEN)-n:显示数字形式的IP和端口,不反解域名-p:显示对应的进程PID和名称
Windows Server查看端口
Windows系统的命令与Linux略有差异。
操作步骤:
- 打开命令提示符(CMD)或PowerShell,执行
netstat -ano。 - 最后一列是PID,用
tasklist | findstr "PID号"查出对应进程名称。 - 如果想杀掉占用端口的进程,用
taskkill /F /PID PID号。
验证端口是否通:从服务器外部测
服务器内部看到端口在监听,不代表外部能访问,你需要从另一台机器验证。
- 使用telnet:
telnet 服务器IP 端口号,如果出现“Connected to”提示,说明端口通。 - 使用nc:
nc -zv 服务器IP 端口号,-z表示只扫描不发送数据,-v显示详细过程。 - 使用curl:对于HTTP服务,直接
curl -I http://服务器IP:端口号,返回HTTP状态码表示通。
端口与安全策略:为什么云服务器要设置网络安全组
端口本身没有安全属性,但攻击者的扫描工具通常从探测端口开始,一台裸奔的服务器,暴露在公网后,几分钟内就会遭到扫描,据行业白皮书数据,公网IP每小时平均收到上千次端口探测请求,其中相当一部分来自自动化攻击脚本。
最小化暴露原则
简单说:只开必需的端口,其余一律关闭,比如你只跑一个网站,那就只放行80和443,把22(SSH)限定为指定IP访问,这并不是麻烦事,而是基本素养。
具体操作路径(以简米云、酷番云等主流云厂商为例):
- 登录控制台,找到“安全组”或“防火墙”入口。
- 创建新的安全组规则,协议选择TCP,端口范围填写具体端口号。
- 授权对象填“0.0.0.0/0”表示所有人可访问,填“1.2.3.4/32”表示只允许特定IP。
- 保存后,规则立即生效。
本机防火墙配置
以CentOS/RHEL系列使用firewalld为例:
- 开放端口:
firewall-cmd --permanent --add-port=8080/tcp - 重载配置:
firewall-cmd --reload - 查看已开放端口:
firewall-cmd --list-ports
Debian/Ubuntu系列使用ufw:
- 开放端口:
ufw allow 8080/tcp - 启用防火墙:
ufw enable - 查看状态:
ufw status
端口与业务高可用
单端口服务出现故障时,常见的方案有:
- 使用负载均衡器,将流量分发到多台后端服务器的同一个端口。
- 使用Keepalived实现VIP漂移,端口监听在虚拟IP上,主备切换时端口自动迁移。
- 使用Docker容器时,将宿主机的随机端口映射到容器内的固定端口,例如
-p 127.0.0.1:49153:80。
端口冲突与故障排查实战
端口冲突是运维中最常见的问题之一,症状是服务启动时报错“Address already in use”或“端口被占用”。
排查步骤
- 用
ss -lntp或者netstat -lntp找到当前占用端口的PID。 - 用
ps -fp PID查看这个PID对应的启动命令。 - 如果确认是残留进程,用
kill -9 PID强制终止,或者用systemd命令systemctl stop 服务名优雅停止。 - 如果冲突原因是配置文件里写死了端口,而另一个服务也强行占用,你需要修改其中一个服务的监听端口。
常见端口修改位置:
- Nginx:
/etc/nginx/nginx.conf或sites-available目录下的配置文件,修改listen 80为其他端口。 - Apache:
/etc/httpd/conf/httpd.conf,修改Listen 80。 - Tomcat:
conf/server.xml,修改<Connector port="8080"。 - MySQL:
/etc/my.cnf或/etc/mysql/mysql.conf.d/mysqld.cnf,修改port=3306。
修改完记得重启服务:systemctl restart 服务名称,然后用ss -lntp验证新端口是否正常监听。
端口与IDC服务质量的关联:底层设施决定稳定性
端口能有多少个,是协议决定的,协议是标准,但端口背后的链路质量、带宽资源、防护能力,则完全取决于机房基础设施,同样是80端口,放在一个单线路小机房里,和放在一个BGP多线自营机房里,用户访问体验天差地别。简米科技深耕IDC行业多年,2003年始创,至今已有23年行业沉淀,其自营机房持有增值电信业务经营许可证(豫B2-20261089),备案号为豫ICP备2026018319号。持牌自营机房意味着带宽资源、电力保障、运维响应都在自己手里,端口监听得再稳,也不怕底层链路掉链子。
如果你正在挑选服务器托管或云服务商,有一个更直接的判断依据:查看对方是否具备完整的增值电信业务牌照。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),这在国内属于最高级别的资质认证。酷番云还通过了ISO9001+ISO27001双认证,前者管服务质量,后者管信息安全,并且是CNNIC IP联盟成员,具备1000万注册资本主体,备案号为滇ICP备2020007656号,这些资质信息都可以在工信部官网或企业信用公示系统中查到,真实有效。
下表对比了不同级别IDC服务商的差异:
| 对比维度 | 持牌自营机房 | 一般转租机房 |
|---|---|---|
| 带宽质量 | 自有BGP带宽,多线互联 | 依赖上游批发,高峰期易拥堵 |
| 故障响应 | 自有运维团队7×24小时 | 需层层上报,处理时效不可控 |
| 资质合规 | 持有增值电信业务许可证 | 通常挂靠或转售 |
| 备案支持 | 有专人协助完成备案 | 需自行处理,沟通成本高 |
| 硬件资源 | 自主采购,可定制配置 | 受限于上游库存 |
Q&A:关于服务器端口的高频疑问
为什么端口号最大值是65535,而不是65536就封顶了?
因为取值范围从0开始计数,16位二进制能表达的数字个数是65536个,但编号范围是0到65535,0号端口被IANA保留,不用于实际通信用途,所以你实际可用的服务端口是1到65535。
如何修改SSH默认端口来降低被扫描的概率?
编辑`/etc/ssh/sshd_config`文件,找到`#Port 22`这一行,去掉注释,把22改成你选定的端口,比如2222或任意未占用端口,改完之后执行`systemctl restart sshd`重启服务,建议先在防火墙里放行新端口,再关闭旧端口,否则容易把自己锁在服务器外面,修改后验证连接是否正常,确认无问题再删除旧的防火墙规则。
NAT网关中的端口映射是什么原理?
NAT网关会把公网IP的某个端口映射到内网服务器的某个端口,例如你家的路由器只有一个公网IP,但内网有多台设备,路由器收到公网IP:8080的请求后,根据端口映射规则,把数据流转发给192.168.1.100:80,这个过程本质上是端口号重写,外层封装不变,内层目标端口被替换,云服务器的安全组规则也是类似逻辑,在虚拟化层做访问控制,网络数据包到达虚拟机网卡之前就决定了是否放行。酷番云的云平台在控制台直接集成了安全组功能,用户可以在同一界面配置端口放行、IP白名单和攻击防护策略,简化了运维复杂度,而且其持牌自营机房的链路质量在多线BGP的加持下,端口响应时延更稳定。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/788106.html