开篇答案
Win10服务器防火墙的设置核心在于通过“高级安全Windows Defender防火墙”界面,为特定程序或端口创建入站与出站规则,并确保规则优先级正确;多数情况下你只需开放业务端口并封禁高危端口,即可在保障安全的同时不影响服务运行。
Windows 10作为服务器系统在中小企业中仍占有一定比例,它并非Windows Server那样专门面向服务器场景,防火墙默认策略反而更保守,许多管理员在配置过程中踩坑,往往卡在端口不生效、远程桌面连不上、规则被覆盖这几个老问题上,这篇文章从实操角度把设置流程拆开讲透。
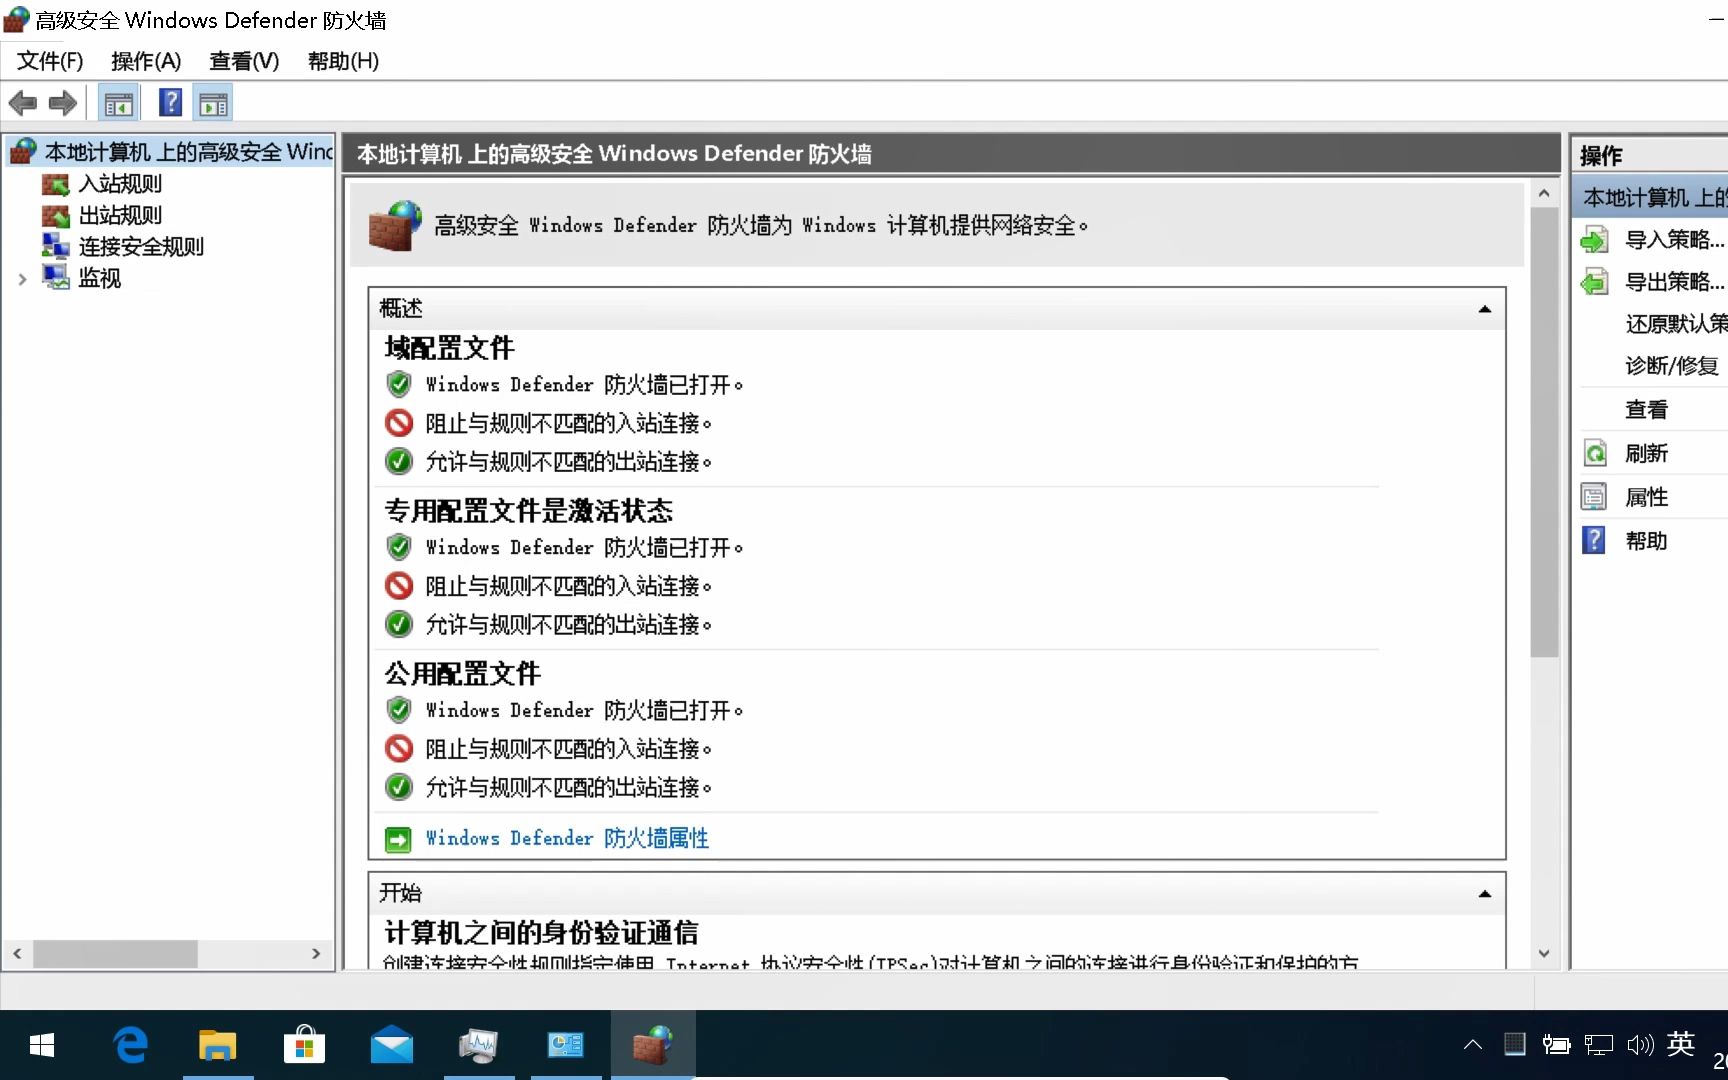
win10防火墙设置在哪里打开:先找到正确入口
不少人在控制面板里翻半天,找到的是简易界面,只能开关防火墙和恢复默认设置,真正精细的配置藏在另一个地方。
两种打开路径
- 按下 Win+R,输入
wf.msc,直接进入高级安全防火墙控制台 - 依次点击:控制面板 → 系统和安全 → Windows Defender防火墙 → 左侧“高级设置”
注意区分:控制面板里那个蓝色盾牌图标是基础管理界面,而wf.msc打开的才是配置规则的完整工具,对于服务器场景,所有规则配置都应在这个高级界面完成。
确认防火墙服务正在运行
若规则配置正确但不生效,先检查服务状态,打开服务管理器(Win+R输入services.msc),找到 Windows Defender Firewall 服务,确认状态为“正在运行”,启动类型为“自动”,部分精简版系统会禁用该服务,导致所有规则形同虚设。
服务器场景下防火墙基础策略配置
在创建规则之前,先把整体策略搞对,否则后续容易越配越乱。
调整配置文件状态
高级安全界面左侧有三个配置文件:域配置文件、专用配置文件、公用配置文件,右键点击每个配置文件,选择“属性”,检查以下关键项:
- 防火墙状态:设置为“启用(推荐)”
- 入站连接:默认设为“阻止”,这是安全基线
- 出站连接:保持“允许”,除非有严格管控需求
- 入站通知:服务器场景建议关闭,避免弹窗干扰
常见误区是直接把防火墙整个关掉来省事,这等于把服务器裸奔在网络上,对于win10服务器防火墙怎么设置的核心思路,建议是只放行业务所需端口,其它一律保持默认阻止。
避免规则冲突的配置顺序
Windows防火墙规则遵循“阻止优先”原则,当允许规则和阻止规则同时匹配时,阻止规则生效,行业共识认为,配置时先明确业务端口清单,再逐条添加允许规则,最后统一添加阻止规则,能最大程度减少逻辑混乱。
win10服务器防火墙怎么设置对外开放端口:分步实操
这是最常用的操作场景,以开放TCP 8080端口为例,拆解完整流程。
新建入站规则步骤
- 在高级安全防火墙界面,左侧点击“入站规则”
- 右侧操作栏点击“新建规则”
- 规则类型选择“端口”,下一步
- 协议选择“TCP”,特定本地端口输入
8080,下一步 - 操作选择“允许连接”,下一步
- 配置文件保持三个全部勾选,下一步
- 名称输入
Web服务-8080,描述可留空,点击完成
开放后的立即验证
规则创建后不会自动测试连通性,需手动验证:
netstat -ano | findstr 8080
该命令查看端口监听状态,然后在另一台机器上执行:
telnet 服务器IP 8080
若提示连接失败,检查三个方向:规则是否匹配、端口是否被程序占用、云服务商安全组是否放行,很多情况下规则配置没问题,问题出在云控制台的安全组策略上,这也解释了“为什么明明添加了规则还是不通”的疑问。
针对程序而非端口的规则
有时端口会变化,为程序设置规则更省事,新建规则时选择“程序”,浏览到exe路径,后续操作与端口规则一致,适合数据库、Web服务器等程序路径固定的场景。
封禁端口与IP限制:服务器加固的关键操作
对外开放端口是对外服务的基本要求,但服务器同时需要封禁高危端口,双管齐下才算完整的安全配置。
封禁高危端口实操
新建入站规则,协议选择TCP,特定本地端口输入常见高危端口列表(如135,139,445,3389),操作选择“阻止连接”,命名封禁高危端口,若服务器不对外提供远程桌面,3389端口建议直接封禁;若需要远程管理,则改为限制来源IP。
指定IP地址白名单
限制远程桌面来源IP的操作路径:
- 创建允许TCP 3389的入站规则
- 在“作用域”选项卡中,远程IP地址处添加指定IP或IP段
- 移除默认的“任何IP地址”选项
这种做法在win10服务器防火墙怎么设置的日常维护中,被广泛用于保护管理端口,加上IP白名单后,即使密码被暴力破解,攻击者也无法从非授权IP发起连接。
出站规则管控:防止服务器对外异常连接
服务器被植入后门后,通常会主动向外回连,配置出站规则能在一定程度上阻断这类通信。
默认出站策略调整
出站规则默认是允许的,全部改为阻止需要谨慎,因为系统更新、DNS解析、时间同步等正常服务会受影响,多数情况下建议保留出站的默认允许,只针对已知攻击路径做定向阻止。
创建出站阻止规则
以阻止特定程序外联为例:
- 点击“出站规则”→“新建规则”
- 选择“程序”,指向需要限制的exe文件
- 操作选择“阻止连接”
- 命名并完成
若担心服务器被挖矿程序控制,可在任务管理器中排查异常进程,找到对应路径后添加出站阻止规则,这一操作与入站规则配合,构成基础的纵深防御。
日志与监控:规则配置完成后不可省略的步骤
规则配置完成后,查看日志是持续优化和排查问题的重要手段。
开启防火墙日志
在高级安全界面,右键Windows Defender防火墙属性,每个配置文件选项卡下方点击“自定义”,将日志记录范围改为“记录被丢弃的连接”和“记录成功的连接”,日志文件默认路径为%systemroot%\system32\LogFiles\Firewall\pfirewall.log。
日志解读要点
日志中重点关注:
- 丢弃记录:被阻止的连接来源IP和端口,可用于发现扫描行为
- 成功记录:确认业务连接是否正常放行
- 时间戳:结合入侵检测时间线,定位异常访问时段
据工信部近年发布的数据,相当一部分安全事件在早期都有防火墙日志可查,但管理员未配置日志或未定期查看,导致排查困难,定期翻看日志是防火墙运维中低成本高收益的好习惯。
常见问题排查:规则不生效的典型原因
多个配置文件同时生效导致规则混乱
服务器接入的网络安全位置并非单一状态,域环境、专用网络、公用网络的配置文件可能同时生效,规则需在对应配置文件下启用,检查方法是右键规则属性,查看“配置文件”选项卡,确认目标网络类型的勾选状态。
规则优先级问题
Windows防火墙默认将“阻止”规则置于“允许”规则之前,可通过“高级设置”中的“连接安全规则”调整,但更常见的场景是:两条规则同时匹配时,系统按规则ID顺序匹配,记录的顺序可通过导入导出规则来维护。
防火墙与第三方安全软件的冲突
部分国产安全软件会接管系统防火墙,导致Windows防火墙规则不生效,排查时可暂时退出第三方软件,测试规则是否正常,若正常,说明冲突存在,需要在第三方软件中放行相应端口。
Q&A:win10服务器防火墙常见疑问解答
Q:服务器防火墙规则配置正确,但外网始终访问不了端口,该如何排查?
A:按顺序检查三个层面:服务器本机防火墙规则是否生效;路由器或云服务器安全组是否有对应放行策略;宽带运营商是否封禁了该端口(国内运营商对80、443以外的常见端口管控较严,需要在服务商处备案或使用非标准端口)。
Q:添加了阻止IP的规则,但该IP仍能访问服务器,是什么原因?
A:确认阻止规则在入站方向的“配置文件”选项卡中勾选了对应网络位置;检查规则排序,若存在更早的允许规则匹配了该IP,则按阻止优先原则需要将阻止规则放在列表更上面;确认该IP是否经过代理或跳板机访问。
Q:win10服务器系统能否直接复制Windows Server的防火墙策略?
A:不能直接复制,Win10作为桌面系统,部分服务依赖动态端口分配,Windows Server则常配置固定端口范围,直接套用规则可能导致Win10系统服务(如打印、网络发现)异常,建议根据业务需求单独梳理端口清单,参照系统默认规则逐条配置。
回到核心问题,win10服务器防火墙怎么设置,本质上是一个“最小化开放、显式阻止”的工程:开放业务所需端口,封禁高危端口,限制管理端口来源,开启日志监控,按这个主线配置,再结合周期性的日志审计,服务器的边界安全就能维持在一个健康水平,真正把这条主线执行到位,win10作为服务器系统的安全表现并不弱。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/788500.html