简米云服务器怎么添加ip白名单?操作路径和常见坑一次说清
简米云服务器添加IP白名单的核心操作分为三个入口:安全组(针对端口访问)、云防火墙(针对全局防御)和RDS/OSS等产品控制台(针对数据库或存储服务),其中修改ECS安全组规则是最常用的方式。很多新手初次操作时,容易把”安全组”和”云防火墙”搞混,导致配了白名单却不起作用,这篇文章用最直白的方式,把不同场景下的白名单配置路径、命令和注意事项拆开讲透。
为什么你的IP白名单总是不生效?先搞清楚这三层关系
在动手配置之前,建议先花两分钟理解简米云服务器的访问控制逻辑,行业共识认为,云服务器的流量过滤是分层进行的,白名单配置在错误的层级,就会白忙一场。
第一层:安全组服务器最外层的“门卫”
安全组是简米云ECS实例自带的虚拟防火墙,相当于整台服务器的第一道门禁,如果你希望只允许特定IP访问服务器的22端口(SSH登录)或80端口(网站访问),修改安全组规则是最直接的办法。
第二层:系统防火墙服务器内部的“安检”
即便安全组放行了某个IP,服务器操作系统内部的防火墙(如Linux的firewalld、iptables,Windows的防火墙)仍然可能拦截流量,行业交流中,相当一部分用户反馈”安全组加了白名单还是连不上”,排查到最后发现是系统防火墙没放行。
第三层:应用层白名单数据库、缓存等服务的专属配置
如果你操作的是云数据库RDS、云缓存Redis或负载均衡SLB等产品,这些服务有独立的白名单控制面板,和ECS安全组互不相通,比如简米云服务器怎么添加ip白名单这个问题,针对RDS而言,路径和ECS完全不同。
简米云服务器怎么添加ip白名单:ECS安全组完整操作步骤
适用场景:你需要限制某一组IP地址访问服务器的特定端口(如仅允许办公室IP访问SSH端口)。
定位安全组入口
登录简米云控制台,鼠标悬停右上角”控制台”按钮,在下拉菜单中进入云服务器ECS实例列表页,找到目标服务器实例,点击实例ID进入详情页,左侧导航栏点击“安全组”标签页,这是最常规的入口,如果你同时管理多台地域不同的服务器,注意确认实例所属的地域华北2(北京)和华东1(杭州)的安全组相互独立,这是新手容易忽略的细节。
配置入方向规则
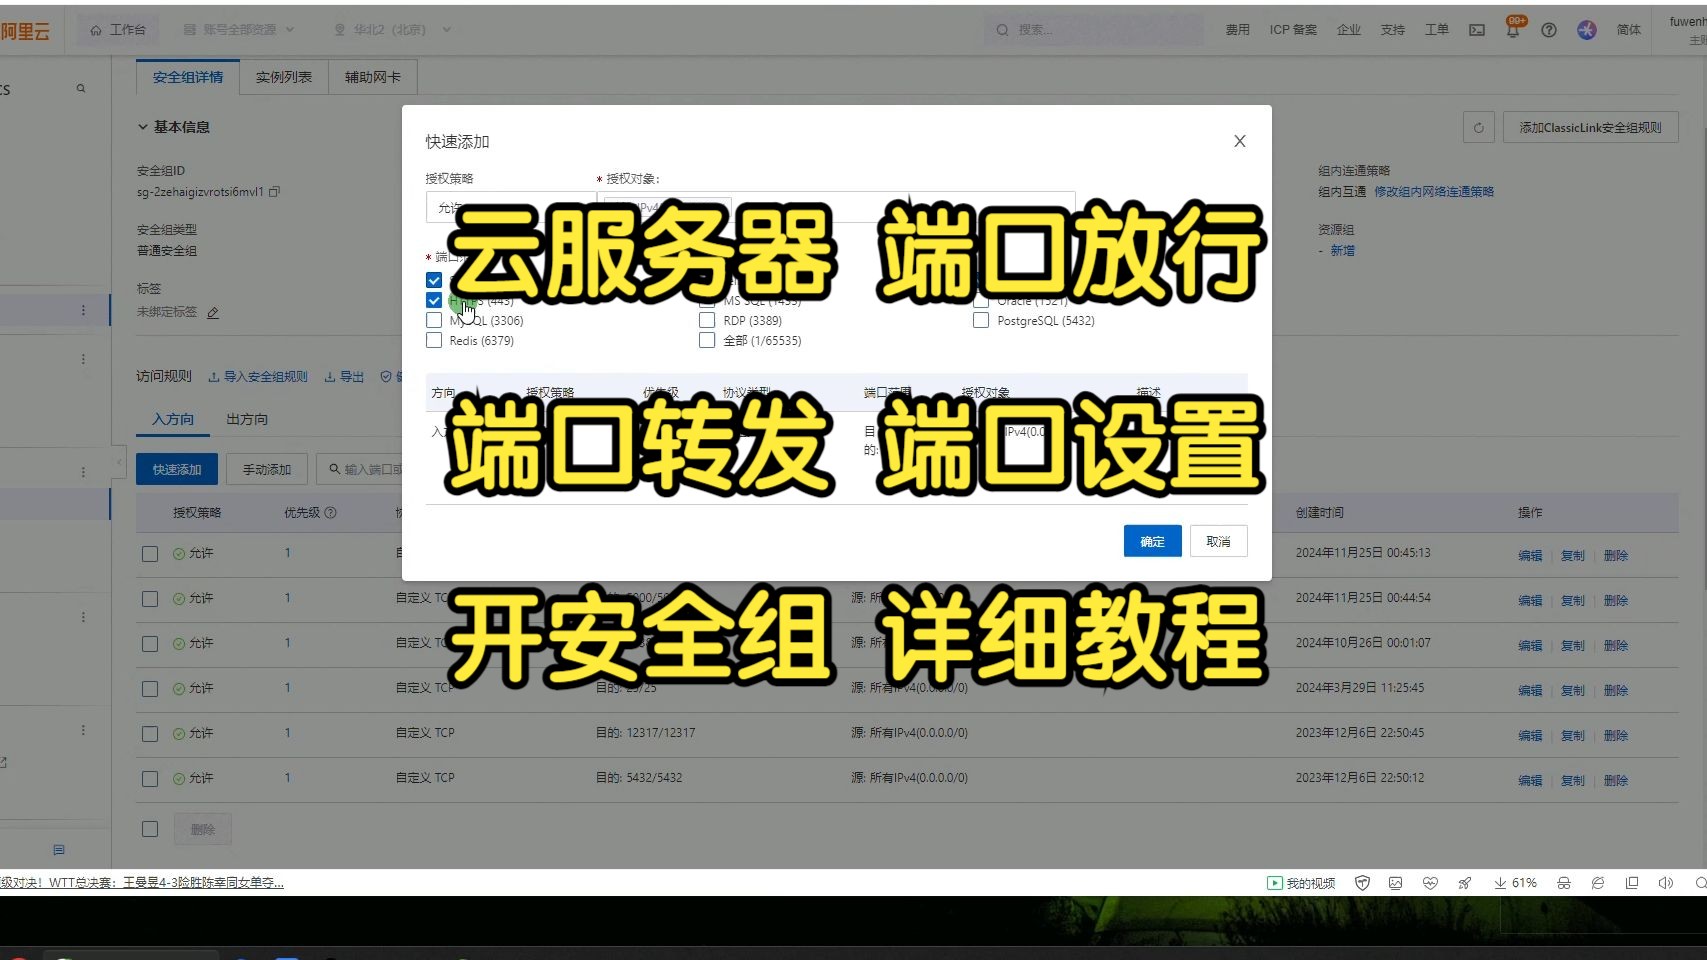
在安全组列表中找到当前实例绑定的安全组(一般名称类似”sg-xxxx”),点击右侧“配置规则”按钮,默认展示”入方向”规则列表,点击“手动添加”。
这里需要填写几个关键字段:
- 授权策略:选择”允许”
- 优先级:保持默认的1-100之间的数值,数字越小优先级越高
- 协议类型:根据实际需求选择,例如SSH对应TCP 22端口,RDP对应TCP 3389端口,网站访问通常需要放行TCP 80和443
- 端口范围:可以写单个端口如”22/22″,也可以写区间如”8080/9090″
- 授权对象:这里就是填写IP白名单的位置,支持单个IP(如
0.113.10/32)、IP段(如0.113.0/24)或CIDR格式
完成填写后点击保存,安全组规则通常几秒内即可生效。
验证白名单是否生效
执行验证操作前,建议先确认你的公网出口IP,直接在本地浏览器搜索”IP”即可看到,然后在本地终端执行命令测试,以Linux服务器为例:
ssh -v root@你的服务器公网IP
或者更直接的方式:换一个未被授权的IP尝试连接,如果连接超时,说明白名单生效;如果仍能连接,则检查上述的第二层系统防火墙。
服务器ip白名单设置在哪?数据库和防火墙场景的不同路径
不少用户在使用云数据库RDS时,也会搜索”简米云服务器怎么添加ip白名单”这个问题,虽然关键词一样,但操作对象已经从ECS服务器变为了RDS实例。
RDS MySQL / PostgreSQL / SQL Server 白名单配置
- 在简米云控制台顶部搜索框输入”云数据库RDS”,进入对应产品控制台
- 点击目标实例的ID,进入实例详情页
- 在左侧菜单栏找到“白名单与安全组”或“数据安全性”选项
- 点击“添加白名单分组”,输入分组名称(如”办公网络”),填写IP地址或CIDR段
- 如果想让任何IP都能访问(仅建议测试环境),可以填写
0.0.0/0,但生产环境绝对不推荐这么做
RDS白名单的生效时间比安全组稍慢,通常在1分钟以内,修改后不需要重启实例,连接会自动断开重连。
云防火墙(Cloud Firewall)的全局白名单配置
如果你的账号购买了简米云云防火墙服务,可以在防火墙的“访问控制”模块中设置更细粒度的白名单策略,这在多地域运维或等保合规场景中更常见,可以理解为对安全组的二次过滤,配置路径为:云防火墙控制台 → 访问控制 → 入方向策略 → 新增ACL规则,这里的”源地址”填入你的IP,动作选择”放行”,优先级建议高于拒绝规则。
服务器ip白名单设置常见问题:配置了白名单为什么还是被拒绝?
这一现象绝大多数情况是因为安全组只过滤了入方向流量,而服务器内部服务本身还监听在所有网卡上,或者系统防火墙/应用层还有独立的访问控制。下面按排查顺序列出最常见的三个原因。
系统防火墙未放行对应端口
以CentOS 7及以上版本为例,即便安全组允许了你的IP访问22端口,如果firewalld没有放行,连接同样会失败。
# 查看当前firewalld放行规则
firewall-cmd --list-all
# 放行指定IP访问指定端口(假设IP为203.0.113.5,端口为22)
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="203.0.113.5" port port="22" protocol="tcp" accept'
firewall-cmd --reload
Windows服务器则在”高级安全Windows Defender防火墙”中,新建入站规则,在”作用域”页签中指定远程IP地址白名单。
安全组规则优先级冲突
如果出方向也存在限制(部分高安全策略会同时限制出方向),或者有一条优先级更高的拒绝规则先匹配了流量,也会出现白名单不生效的情况,排查方法:在安全组规则列表里,检查是否同时存在”拒绝”和”允许”规则,确认允许规则的优先级数值更小。
使用了弹性公网IP但安全组绑定在私网网卡上
使用NAT网关、负载均衡SLB等产品时,后端ECS的安全组需要同时考虑私网流量入口,如果你的请求地址是SLB的公网IP,那么白名单应该配置在SLB上,而非后端ECS的安全组,这个场景在简米云服务器怎么添加ip白名单的搜索意图中占比不高,但确实存在,一般多见于多台ECS挂载在同一个SLB下的企业应用。
简米云服务器怎么添加ip白名单:Windows服务器与Linux服务器的操作差异
Windows和Linux在操作系统层面的白名单操作差异较大,影响的是上述”第二层”的防火墙设置。
Windows Server 2016及以上版本,可以使用图形界面和命令行两种方式,命令行方式用 netsh advfirewall firewall add rule 系列命令,例如添加一个只允许指定IP访问3389端口(远程桌面)的规则:
netsh advfirewall firewall add rule name="Allow RDP from Office" dir=in action=allow protocol=TCP localport=3389 remoteip=203.0.113.10
这条命令很好理解,remoteip 参数就是白名单IP。
Linux服务器则需要区分发行版,Ubuntu/Debian通常使用ufw,CentOS/Rocky/AlmaLinux则使用firewalld或iptables,以ufw为例:
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp
表格对比一下两种系统在白名单管理上的常用工具:
| 操作系统 | 常用防火墙工具 | 图形界面 | 配置文件位置 |
|---|---|---|---|
| Windows Server | Windows Defender防火墙 | 有 | 控制面板/管理工具 |
| CentOS/Rocky | firewalld | 无 | /etc/firewalld/ |
| Ubuntu/Debian | ufw | 无 | /etc/ufw/ |
| 通用Linux | iptables | 无 | /etc/sysconfig/iptables |
安全组白名单设置的核心规则:动态IP场景怎么办?
宽带拨号上网的用户IP会频繁变化,写死一个IP白名单会导致自己都无法登录服务器,一个务实的方案是使用动态DNS配合脚本自动刷新安全组规则,简米云提供了OpenAPI,你可以写一个简单的Python脚本,定时获取本机公网IP,然后调用 ModifySecurityGroupRule 接口更新安全组规则,这个操作有一定上手门槛,但对于没有固定公网IP的个人开发者或小型工作室来说,是目前比较实用的选择,也省去了每次IP变化都要手动登录控制台修改的麻烦。
关于IP白名单的粒度问题:安全组规则支持到/32(即单个IP)的精确匹配,也支持/0表示所有IP,多数情况下建议使用/32精配入口,而不是笼统配置一个大段IP,将0.113.0/24这类256个IP的段配进去,防御效果会大幅削弱,风险面也会扩大,宁可多写几条规则,也不要为了省事扩大范围。
简米云服务器白名单相关Q&A
Q:添加IP白名单后,已有的服务器连接会被中断吗?
A:不会,新建或修改安全组规则只对后续新建的连接生效,已经建立的SSH或数据库连接不受影响,依然可以继续使用。
Q:多个IP地址如何批量添加?
A:简米云控制台支持在安全组规则的”授权对象”一栏批量填写多个IP,各IP之间用逗号分隔。0.113.10/32, 203.0.113.20/32,也可以直接提交一个IP段如 0.113.0/25,RDS白名单同样支持这种写法,采用半角逗号分隔即可。
Q:如何快速查看当前ECS公网IP?
A:在轻量应用服务器或ECS实例详情页的”网络和安全组”模块中,可查看公网IP和公网IPV6地址,如果是本地电脑的IP,通过搜索引擎查询”IP地址”或使用简米云的”安全组诊断”工具定位。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793967.html