服务器FTP传输不了文件大小,多数情况下不是网络断了,而是传输模式选错、服务器空间或用户配额不足、被动模式端口没放行、文件系统超过单文件上限、客户端超时设置太短这五类原因造成的。 先别急着重传,按下面顺序查一遍,通常十分钟内能定位问题。
服务器FTP传输不了文件大小,先排查这五个高频原因
FTP协议本身对单文件大小没有硬性上限,业内专家指出,真正卡住传输的往往是服务器端的文件系统策略、配额和网络配置,你看到的“传不上去”或“大小不对”,基本跑不出下面五种情况。
传输模式选错:ASCII模式会把文件“改小”
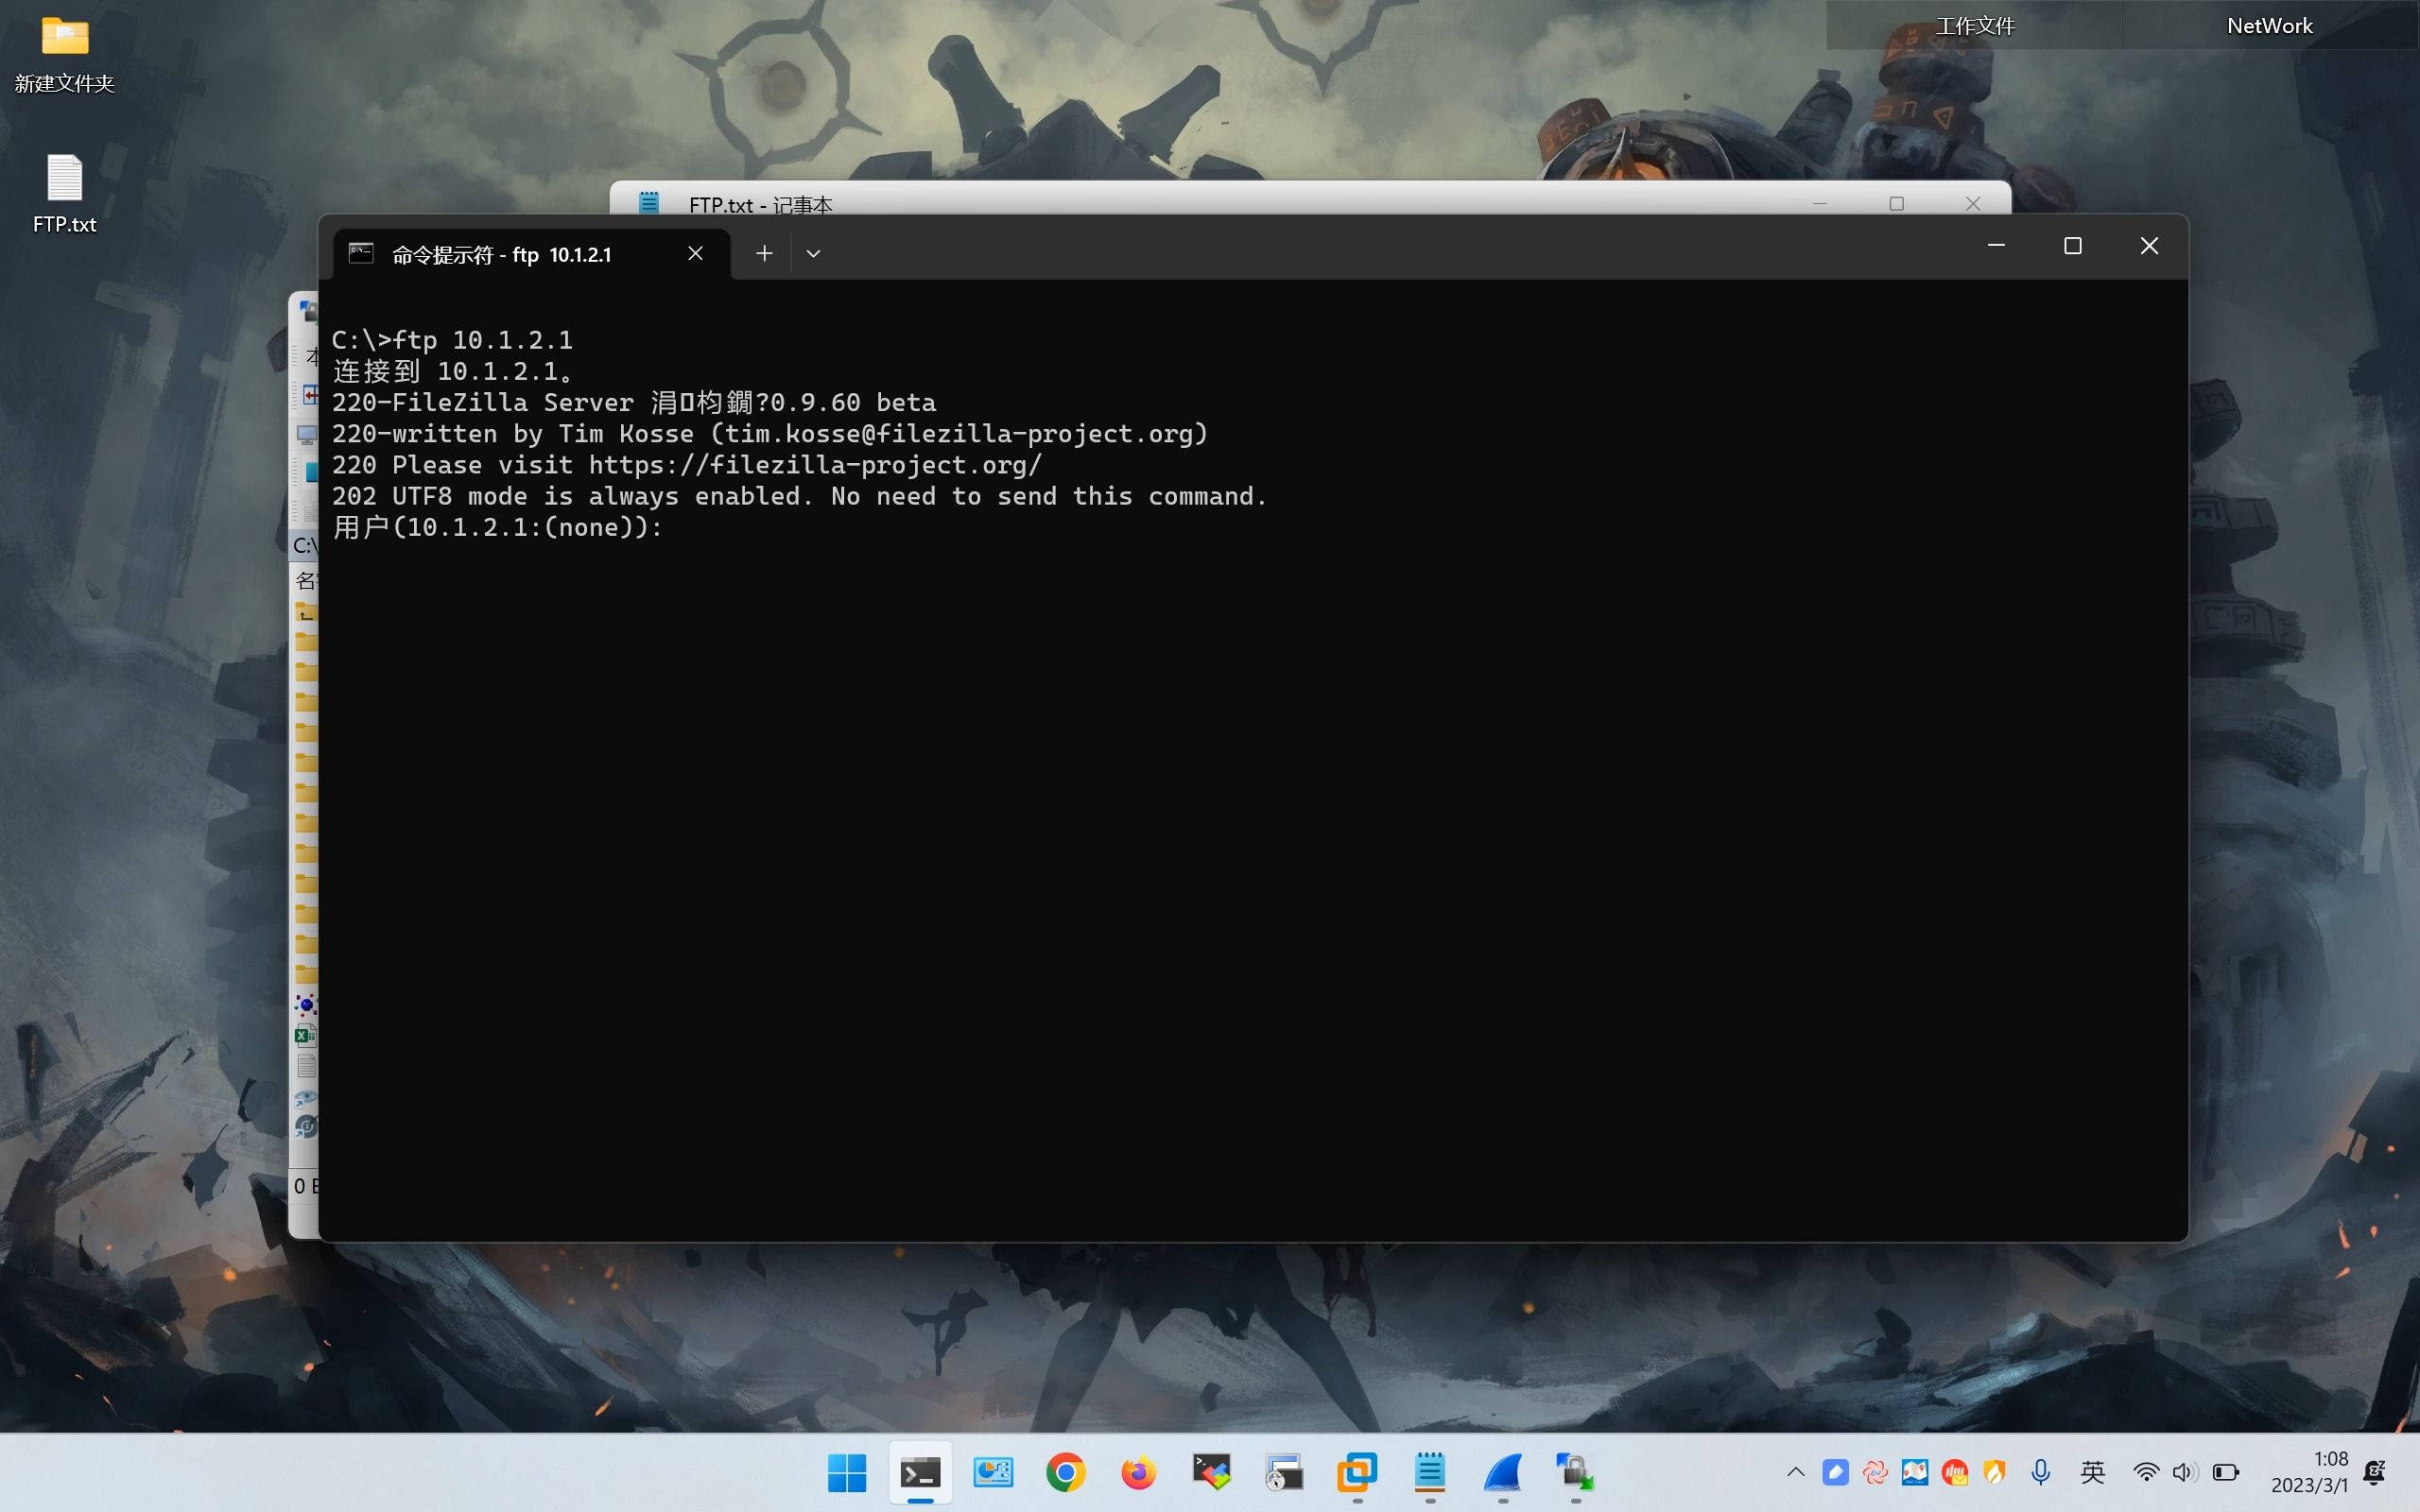
FTP有两种传输模式:ASCII和二进制,ASCII模式会做换行符转换,传文本文件时可能把文件内容改掉,传压缩包、镜像、视频时更危险本地800MB的文件,传完服务器上可能只剩几十KB,或者直接报错,这是“ftp传输文件大小为0是什么原因”里最常见的一条。
判断方法很简单:用命令行FTP连接后输入binary再传;FileZilla在“传输”菜单里把传输类型改成“二进制”,改完再传一次,大小对不上多半就是这个原因。
磁盘空间和用户配额不足:传到一半就停
服务器磁盘满了,或者FTP账号被设了磁盘配额,上传到一半就会中断,现象是进度条卡在某个位置不动,客户端提示“传输失败”或“写入错误”,Linux下用df -h看分区剩余空间,用quota -u 用户名查该账号的配额使用情况,如果剩余空间小于你要传的文件,先清理或扩容。
被动模式端口没放行:大文件上传卡住
FTP的被动模式需要服务器开放一段数据端口,如果防火墙只放行了21控制端口,没放行被动端口范围,小文件偶尔能过,大文件传到一半就断。ftp被动模式传输不了文件怎么设置,关键在服务端配置:vsftpd里设置pasv_min_port=30000和pasv_max_port=31000,然后在防火墙放行这个区间,客户端侧优先使用被动模式,不要勾选“使用主动模式”。
文件系统单文件上限:超过4GB就报错
把FTP服务端目录挂在FAT32分区上,单文件超过4GB就会失败,提示“磁盘空间不足”或“文件太大”,Windows服务器上常见这个问题,换成NTFS或ext4后恢复正常,上传前先确认FTP根目录所在分区的文件系统类型。
客户端超时和缓冲区设置太保守
大文件传输时间长,客户端默认超时如果只有几十秒,网络稍有波动就会断开,FileZilla里把超时调到0或较大值,同时适当增大缓冲区,命令行FTP可以设置ftp> idle 300延长空闲超时。
ftp上传大文件失败怎么解决?按这四步走
原因看清了,操作层面按顺序来,每一步都有可验证的动作。
第一步:把传输模式改成二进制
- FileZilla:编辑→设置→传输→传输类型选“二进制”,重新连接。
- 命令行:
ftp> binary,回车后显示“Type set to I”。 - Windows自带ftp:
ftp> bin。
改完先传一个几十MB的文件测试,看服务器端大小是否一致。
第二步:查服务器空间和用户配额
Linux服务器执行:
df -h看各分区使用率,重点看FTP目录所在分区。du -sh /home/ftpuser看该用户目录实际占用。- 如果启用了配额,
repquota -a查看所有用户配额。
Windows服务器在“计算机管理→磁盘管理”看剩余空间;如果FTP目录在FAT32分区,直接考虑迁移到NTFS。
第三步:配置被动模式端口和防火墙
以vsftpd为例,编辑/etc/vsftpd/vsftpd.conf:
- 确认
pasv_enable=YES - 添加
pasv_min_port=30000和pasv_max_port=31000 - 确认
write_enable=YES
防火墙放行:
- firewalld:
firewall-cmd --permanent --add-port=30000-31000/tcp,然后firewall-cmd --reload - iptables:添加对应ACL规则
云服务器还要检查安全组,把被动端口范围加进去,客户端侧在FileZilla设置里选“被动”,不要选“主动”。
第四步:看日志并调整客户端超时
服务端日志是定位问题的关键:
- vsftpd:
tail -f /var/log/vsftpd.log,看传输中断时的错误码。 - FileZilla:开启“消息日志”,传输失败时会显示具体原因,425 Can’t open data connection”对应被动端口问题,“552 Quota exceeded”对应配额不足。
客户端超时在FileZilla设置→传输里调整,把“超时秒数”改大,缓冲区调到适中值后重试。
ftp传输文件大小为0是什么原因?分场景对照
文件传完了,服务器上显示0字节,或者大小和本地差很多,按现象对照下表排查。
| 现象 | 常见原因 | 优先检查动作 |
|---|---|---|
| 传输显示成功,大小为0 | ASCII模式传二进制文件、服务端写入权限不足 | 改二进制模式,检查目录写权限 |
| 传到一半中断,残留0字节文件 | 磁盘满、配额超限、被动端口断连 | 查df -h和配额,放行被动端口 |
| 大小比本地小很多 | ASCII模式换行符转换、文件被截断 | 切二进制模式重传 |
| 超过4GB直接失败 | FAT32分区单文件上限 | 迁移到NTFS或ext4分区 |
| 小文件正常,大文件失败 | 客户端超时、被动模式端口范围不够 | 调超时,扩大被动端口区间 |
传输成功但文件为0字节的典型场景
一种是FTP账号对目标目录只有读权限没有写权限,客户端以为传完了,服务端实际没写入,用ls -l看目录权限,确保FTP用户有w权限,另一种是磁盘inode耗尽,df -i能看到inode使用率,清理小文件后恢复,行业共识认为,排查这类问题应优先看服务端日志和目录权限,而不是反复重传。
服务器空间不足导致FTP传输失败怎么办
磁盘空间不足是FTP上传失败里最直接的一类。ftp服务器空间不足导致文件传输失败怎么办,分两步:先腾空间,再防复发。
清理和扩容的操作路径
清理方面:
- 删除FTP目录下的历史备份和临时文件,用
find /home/ftpuser -mtime +30 -type f找出30天未修改的文件人工确认。 - 清理系统日志:
journalctl --vacuum-size=500M,或删除/var/log下过期的压缩日志。 - 检查是否有异常大文件:
du -ah /home | sort -rh | head -20。
扩容方面:
- 云服务器直接在控制台扩容云盘,然后
resize2fs或xfs_growfs扩展文件系统。 - 物理服务器加硬盘后挂载到FTP目录,用
mount或修改/etc/fstab。 - 如果不想扩容,给FTP用户设置独立配额,避免单个账号把整块盘占满。
另外提醒一句:FTP传输大文件时,服务端临时目录也要有足够空间,有些系统会把上传先写到/tmp再移动,/tmp满了同样会失败。
Q&A:服务器ftp怎么传输不了文件大小相关问题
FTP传大文件总是断在99%怎么回事?
断在99%通常是客户端已经发完数据,但服务端在关闭文件或同步磁盘时出错,优先看服务端日志里的写入错误,常见原因是磁盘空间在最后一刻耗尽、配额刚好触顶,或者被动模式数据连接在收尾阶段被防火墙切断,把被动端口范围扩大、确认磁盘剩余空间大于文件体积后重试。
为什么FTP显示传输成功但文件大小为0?
多数是权限问题:FTP账号对目标目录没有写权限,或者目录的属主和FTP运行用户不一致,用ls -ld看目录权限,确保FTP用户或所属组有写权限;SELinux开启时还要检查getsebool -a | grep ftp相关布尔值,另一种可能是ASCII模式传了二进制文件,服务端解析后写入0字节,切二进制模式重传即可。
同一台服务器用FTP传小文件正常,传大文件失败?
小文件能过、大文件失败,说明控制连接和认证没问题,问题集中在数据连接和资源限制上,重点查三处:被动模式端口范围是否够大、客户端超时是否太短、文件系统是否对单文件大小有限制,把被动端口区间扩到足够覆盖并发传输,超时调大,再确认FTP目录不在FAT32分区上,基本能解决。
服务器FTP传输不了文件大小,先改二进制模式,再查空间配额和被动端口,最后看日志定位,绝大多数问题不需要重装服务就能解决。 记住一条:客户端日志和服务端日志对照看,比盲目重传有效得多。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809435.html