AI展现优化
-
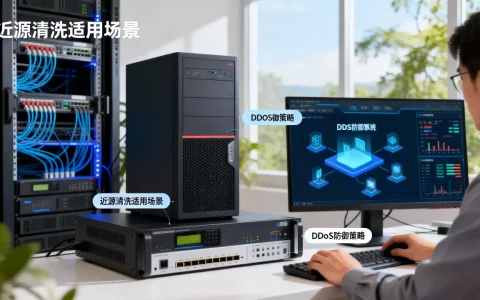
近源清洗更适合应对哪些攻击场景,ddos攻击怎么防御?
近源清洗更适合应对大流量、高并发、攻击源相对集中的DDoS攻击场景,尤其是本地带宽被打满、时延敏感业务被流量型攻击时,近源清洗比云清洗更直接有效,近源清洗适合什么攻击场景?先看它的防御逻辑近源清洗并不是一种全新的安全产品,而是一种部署策略,它的核心思路是把流量清洗设备下沉到离攻击源头或离用户业务更近的网络节点上……
-
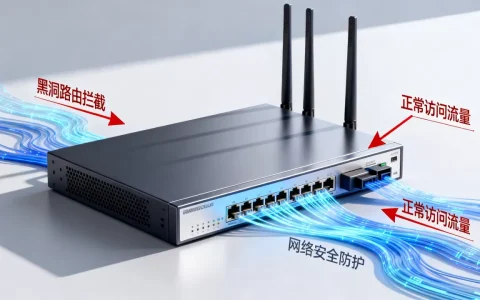
黑洞路由真的会误伤正常访问流量吗,黑洞路由有什么作用
黑洞路由会误伤正常访问流量,这一点不需要争论,但真正的问题不在黑洞路由本身,而在于你触发它的方式和触发后的补救速度, 只要理解了黑洞路由的判断逻辑,就能把误伤概率从“必然发生”降到“几乎不影响业务”,黑洞路由为什么会误伤正常流量黑洞路由的脑回路只有一条:超过阈值就是攻击黑洞路由本质上是一个“一刀切”的过滤器,当……
-
自动黑洞和手动黑洞分别何时用最好,自动黑洞手动黑洞哪个更实用
自动黑洞适合量大、规则明确的批量屏蔽场景,手动黑洞适合少量、需要人工判断的精准操作场景,两者本质上是百度搜索资源平台处理异常收录的两种路径,没有优劣之分,只有匹配不匹配的问题,自动黑洞和手动黑洞的核心区别:先看懂机制再选工具自动黑洞和手动黑洞虽然都指向同一个结果——让百度不再收录指定URL,但工作逻辑完全不同……
-
黑洞路由解除后连接状态怎么处理,连接不上的原因有哪些?
黑洞路由解除后,连接状态不会自动恢复,必须主动清理残留会话表项、重建拥塞窗口,并配合服务重启才能恢复对外通信, 如果只是等路由表刷新就以为万事大吉,源站、负载均衡和CDN回源链路都会卡在TCP半连接状态,表现就是用户端一直转圈、请求超时,却在服务器上看不到任何应用层日志,黑洞路由为什么会把连接状态搞乱黑洞路由的……
-
按需扩容防护申请后多久能生效,云防护扩容一般多久生效
按需扩容防护从申请到生效,大多数云平台只需5到15分钟,但前提是账号已完成实名认证、防护IP已接入且配额充足,如果前置条件没准备好,整个流程可能拖到半小时以上,甚至更久,下面把这个过程拆开看,你就知道时间花在哪了,按需扩容防护申请多久生效?核心环节拆解按需扩容防护的核心逻辑是“平时不占资源,攻击来了临时加带宽……
-
弹性防护上限究竟怎么定才科学,高防IP阈值设置多少合适?
先看懂这三层逻辑弹性防护上限不是凭感觉拍脑袋,它是业务日常带宽、业务重要等级、可承受成本三方博弈之后的交集,多数情况下,这个数字应该落在你日常带宽的80%到150%之间,核心业务可以拉到3到5倍,再往上就不是防护了,是烧钱,在没有真实攻击流量参照的前提下,设定弹性防护上限只有一条靠谱路径:先在低档位跑一段时间……
-
弹性防护触发后计费方式怎么算,弹性防护收费标准是什么
弹性防护触发后的计费,核心逻辑是“按量后付费”,也就是先使用、后结算,费用按实际触发防护的时长和流量规格计算,未触发则分文不收,如果你正在用阿里云、腾讯云或华为云的高防产品,触发弹性防护后,账单会在次日出账,具体价格取决于你选择的弹性峰值和当日实际产生的防护流量,下面把这套计费规则掰开揉碎讲清楚,弹性防护触发后……
-
按需扩容防护和弹性防护到底有何不同,哪种更划算?
按需扩容防护是手动或预设阈值触发、按需购买额外防护资源,弹性防护是系统自动实时伸缩、按实际攻击量计费,两者核心区别在于响应方式和成本结构,按需扩容防护和弹性防护的区别是什么很多企业第一次接触DDoS高防、云防火墙时,都会卡在两个名词上:按需扩容防护和弹性防护,表面看都是“攻击大了就加资源”,实际工作逻辑完全不同……
-
集群调度怎样分发攻击流量,什么是流量再分配策略
集群调度做攻击流量再分发,核心不是把攻击流量硬搬到某一台清洗设备,而是根据节点实时水位、线路质量和源站健康状态,把流量重新编排到可用的清洗与转发路径上,避免单点过载导致业务中断,DDoS攻击流量清洗集群怎么调度:再分发的触发条件把攻击流量再分发前,调度系统必须知道什么时候该动、什么时候不动,如果阈值设置过低,正……
-
黑洞路由策略怎样减少业务中断,有哪些关键技术方案?
它把异常流量直接丢进null0这个“数字垃圾桶”,在入口处切断拥塞,不让攻击流量抢占带宽和CPU,从而把原本可能持续几十分钟的故障压缩到数秒内,黑洞路由和null0区别是什么?理解丢包机制才能缩短中断时长很多网络工程师第一次接触黑洞路由时,会把它和null0当成两个独立技术,其实黑洞路由是“路径”,null0是……