AI展现优化
-
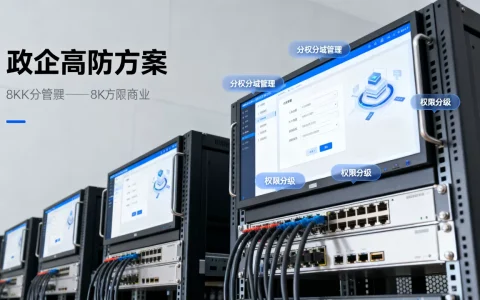
政企高防方案如何实现分权分域管理,权限分级管理怎么做
政企高防方案的分权分域管理,核心是三件事:拆账号、划边界、留审计, 把运维、安全、业务人员的权限彻底分开,让每个人只看得到自己该看的那一块,操作留痕、风险可控,高防IP分权分域怎么配置:三步走完主流程分权分域不是买一台高防设备就能自动实现的,需要从账号体系、资源隔离、操作审计三个层面下手,目前主流高防服务商的控……
-
应用层防护和规则防护的边界到底在哪,有什么不同?
应用层防护和规则防护的边界,不在有没有规则,而在规则能否理解业务动作:传统防火墙和基础WAF规则只认流量特征,应用层防护还要看参数、会话、角色和行为基线,应用层防护和传统防火墙有什么区别先看流量经过的位置,传统防火墙规则跑在网络层和传输层,最多看到IP、端口、协议,它判断“从哪个地址到哪个端口的连接允许或拒绝……
-
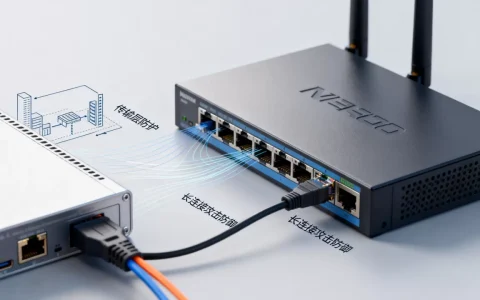
传输层如何防护长连接攻击?,长连接攻击防御方法有哪些?
传输层防护处理长连接攻击的核心逻辑,是在TCP握手、会话保活和连接释放三个阶段同时设置阈值与超时机制,把慢速耗尽连接资源的恶意流量挡在应用层之前,长连接攻击为什么能穿透普通防护长连接攻击通常利用TCP连接建立后长时间占用会话资源,攻击者以较低速率发送数据,让连接一直处于活跃状态,逐步耗尽服务器的连接表、内存和文……
-
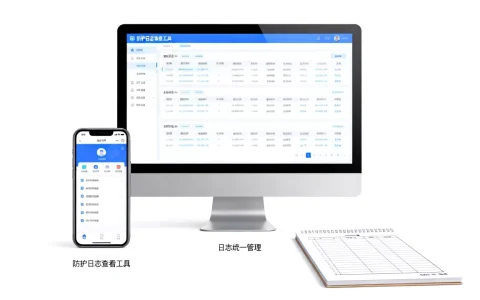
三层防护日志怎么统一看,有哪些查看工具?
三层防护日志统一看,核心不是再买一套大屏,而是把网络边界、主机运行、应用访问三路日志按统一字段格式接入集中平台,用关联规则把同一攻击事件拼成一条完整链路, 下面从采集、工具、合规和运维四个维度拆开说,三层防护日志统一查看的难点与单层日志有什么区别三层防护通常指网络边界防护、计算环境防护、应用数据防护,每一层产生……
-
应用层高防对真实用户存在误伤风险吗,怎么办?
应用层高防确实会误伤真实用户,多数情况下不是设备本身失效,而是CC防护阈值、地域拦截策略和验证码机制叠加后,把正常访问行为打上了风险标签,应用层高防会不会误伤真实访客?先拆解决策链路应用层高防主要工作在HTTP/HTTPS层,通过解析请求头、统计请求频率、校验Cookie与浏览器指纹来判断访问者是否属于攻击流量……
-
攻击溯源在高防日常运维里究竟有什么用,怎么做?
攻击溯源在高防日常运维里的核心作用,是把“被动挨打”变成“主动追踪”,让每一次流量清洗都有明确依据,而不是靠猜,攻击溯源和流量清洗哪个更重要?先看清运维分工流量清洗解决“业务能不能扛住”,攻击溯源解决“下次还会不会来”在高防日常运维中,流量清洗是第一道闸门,主要应对DDoS和CC攻击,通过黑洞路由、协议合规校验……
-
高防方案上线前要做哪些压力推演,崩了怎么办?
真实业务流量压测、攻击路径模拟、清洗设备与源站链路的弹性验证,少做一类,上线当天都可能被打穿或误杀正常用户,为什么高防方案不能直接上线很多团队把高防想成“买了就能扛”,配置一填、域名一解析就切流,结果真遇到攻击,要么清洗阈值触发慢,要么正常用户被当成攻击包丢掉,上线前的压力推演,是把这些问题提前暴露出来,攻击场……
-
高防切换演练为什么值得定期去做,不定期演练有什么风险?
不演练的切换动作,在真实攻击面前大概率会变成第二次故障,定期演练的本质不是走流程,而是让每一个切换步骤都经过实际验证和日志确认,高防切换演练有必要吗?不做的代价比想象中具体很多运维团队把高防切换当成“配置好了就完事”的动作,平时不演练,真到DDoS攻击打到业务入口时,才第一次手动执行切换,结果往往不是切换成功……
-
高防策略更新怎样避免误拦截,高防服务器误拦截怎么解决?
高防策略更新时避免误拦截,核心思路就一句话:把“一次性替换”改成“灰度叠加”,用真实流量做验证,而不是靠拍脑袋写规则,高防策略更新这事儿,说大不大,说小不小,改对了,网站风平浪静;改错了,用户那边哀鸿遍野,后台工单堆成山,很多运维朋友都经历过这种场景:凌晨三点更新了一条CC防护规则,早上七点发现正常用户全被拦在……
-
高防运维每天必看哪些指标?,有哪些安全风险?
每天巡检高防,你只需要先盯住攻击流量、清洗中流量、业务并发连接、源站响应码、黑洞状态这五个数,基本上当天要不要介入就已经清楚了,高防服务器日常运维要监控哪些指标?先盯这五项很多运维同行一打开高防控制台就懵,满屏曲线不知道先看哪个,其实把指标分成三类,顺序就理清了:流量类、连接类、源站类,流量类看攻击和清洗,连接……