AI展现优化
-
大流量攻击为何依赖清洗中心?,流量清洗原理是什么
大流量攻击之所以必须依赖清洗中心,是因为攻击流量可以在很短时间内超过源站带宽数十倍甚至上百倍,源站本身不具备“分洪”和“筛污”能力;清洗中心通过BGP牵引或DNS调度把流量引到高防节点,过滤掉恶意包后只把干净流量回注给源站,如果把源站比作小区水管,大流量DDoS就是直接接在消防栓上对着你喷,水管再粗,也架不住洪……
-
流量调度策略如何降低访问抖动,有哪些优化方案?
通过实时探测、智能切换与多路径冗余的组合,把故障节点的影响范围控制在极小半径内,让用户在感知层面无感,访问抖动是网站运营中相当一部分技术团队都踩过的坑,用户端表现为页面加载忽快忽慢、视频播放卡顿、接口偶尔超时,刷新一下又恢复,很多团队第一反应是升配服务器或加带宽,但实际问题往往出在流量调度上——请求没有走最优路……
-
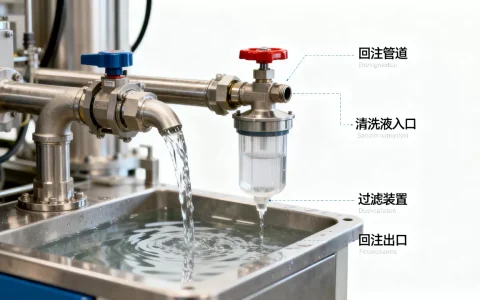
高防清洗中心的回注机制如何运作,什么是回注?
高防清洗中心的回注机制,简单来说就是把经过流量清洗后的“干净流量”安全送回到源站服务器的过程,整个过程要解决一个核心矛盾:流量在清洗中心完成“去毒”后,如何在不影响业务连续性的前提下,平稳地让数据包重新走回原来的网络路径,这套机制直接决定了防护的可靠性,回注做不好,攻击打不垮你,回注却能让你业务中断,如果把高防……
-
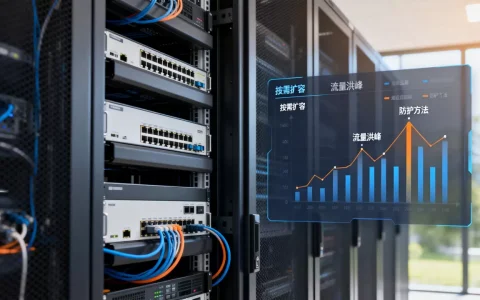
按需扩容防护能否应对突发流量洪峰,有哪些方法?
按需扩容防护能应对突发流量洪峰,核心不是提前买大带宽,而是当攻击流量涌来时,临时拉起额外清洗资源把压力分散掉,等洪峰过去再释放,兼顾防护效果和成本,突发流量洪峰怎么应对:先把“扩容”这两个字拆开看突发流量洪峰常见于电商秒杀、游戏开服、抢票系统、直播热点爆发,它的破坏力不在持续时间长,而在瞬时峰值高,攻击者用DD……
-
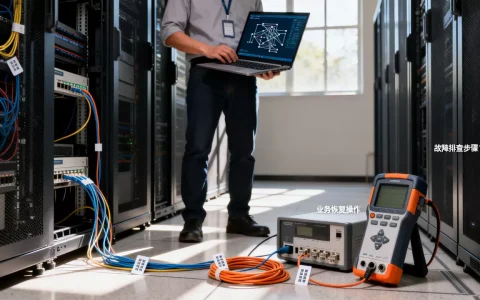
黑洞路由触发后业务如何快速恢复,故障排查步骤有哪些
黑洞路由触发后,业务快速恢复的关键动作只有三步:先定位并删除指向Null0的黑洞路由,再通过备用链路或临时静态路由把流量切回正常路径,最后逐条验证路由表和业务端口,确认没有残留黑洞再收工,黑洞路由触发后的典型表现:先判断是不是黑洞黑洞路由一旦生效,去往特定网段的流量会被设备直接丢进“黑洞”,表现就是业务端口不通……
-
弹性防护带宽如何按攻击规模调整,选购要点有哪些?
以实际攻击流量峰值为触发条件,在基础带宽耗尽前自动或手动提升防护上限,攻击结束释放资源,让账单只覆盖真实攻击时段,弹性防护带宽怎么调整:先把基础带宽和弹性上限分清楚很多用户搜索“弹性防护带宽怎么调整”,其实是把两个概念混在一起了,高防IP产品里,基础防护带宽和弹性防护带宽是完全不同的两个对象,基础防护带宽:套餐……
-
攻击结束后弹性防护带宽会回收吗,弹性防护带宽回收规则是什么?
攻击结束后弹性防护带宽不会一直占着资源不放,多数云平台会在攻击流量消退后的几分钟到几十分钟内自动触发回收,把防护能力降回基础值,同时停止额外计费,弹性防护带宽就像一个临时加派的救火队员,攻击来了他冲上去扩容,攻击走了他交班离场,但回收并不是瞬间完成的,它需要经过一段观察期,确认攻击确实结束,而不是短暂的流量抖动……
-
黑洞路由何时会被启用?有哪些触发条件,常见故障场景是什么
黑洞路由通常在需要主动丢弃特定流量、防御DDoS攻击、隔离故障网段或防止路由环路时启用,它像网络里的“沉默黑洞”,把匹配到的数据包直接吞掉,不转发、不回应,下面具体拆解哪些情况必须请出这个“黑洞”,黑洞路由是什么?一个会“吞”流量的特殊路由黑洞路由指向一个不存在的下一跳,通常是Null0接口,数据包进入这个路由……
-
黑洞路由与清洗中心是如何配合的呢,怎么配置?
黑洞路由与清洗中心的配合,本质上是“先精细过滤、后暴力丢弃”的两级策略:清洗中心在前端尽量分离正常流量,黑洞路由在清洗失效或攻击超量时直接扔包保住机房出口,黑洞路由与清洗中心的分工,先别搞反很多运维第一次接触抗DDoS时,会把黑洞路由和清洗中心当成同一件事,其实它们处理流量的逻辑完全相反,但又必须绑在一起用,黑……
-
突发流量场景下弹性防护如何响应,弹性防护如何配置?
突发流量场景下的弹性防护响应逻辑,核心不是买多大带宽,而是能不能在攻击流量超过预设值那一刻自动拉起备用清洗节点,把“发现异常—调度资源—清洗回源”压缩到分钟级,突发流量攻击怎么防护:弹性响应的三个判断节点弹性防护之所以叫“弹性”,是因为它不像固定高防那样只在带宽被打满时告警,它的响应逻辑从流量进入防护节点之前就……