AI展现优化
-
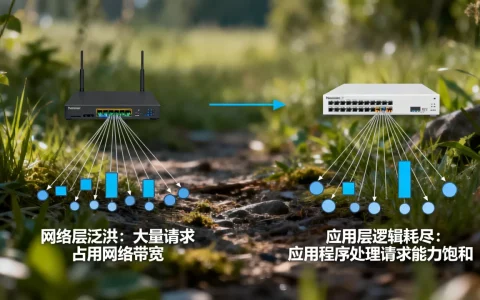
网络层泛洪和应用层逻辑耗尽有何区别,是什么意思?
一个打的是管道宽度和协议栈,另一个打的是业务等待队列与数据库连接,防御动作一旦混用,钱花了、策略上了,业务照样中断,很多运维看到流量突然上涨,第一反应是拉带宽、上高防,但如果攻击发生在应用层,带宽根本没满,拉再大的管子也白搭,下面把两个战场拆开看,应用层攻击和网络层攻击有什么区别?先分清两个消耗模型网络层泛洪像……
-
应用层攻击为何看似正常却更具破坏力?,如何防范应用层攻击?
应用层攻击的破坏力来自“合法外衣”:攻击报文完成TCP三次握手、携带真实源IP和合规业务参数,传统防线把它当作正常请求放行,却在应用层耗尽CPU、数据库连接和业务线程,应用层攻击和网络层攻击的区别:报文正常是最大伪装网络层攻击像拿着锤子砸门,流量大到防火墙直接瘫掉,应用层攻击更像一群拿着真门票的顾客,排队走进店……
-
传输层防护怎样限制异常连接速率与并发,如何防止CC攻击?
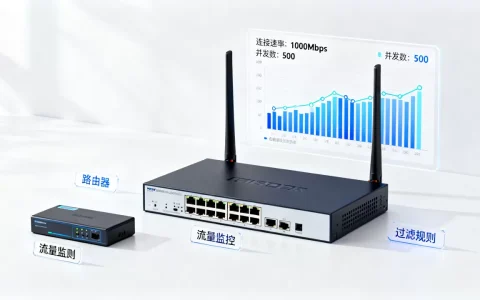
传输层防护限制异常连接的速率与并发,本质是在TCP/UDP协议栈入口和连接表上做计数与令牌桶控制,让攻击流量在耗尽资源前被丢弃或延迟,iptables限制单个IP并发连接数怎么设置在Linux服务器上,限制单个IP并发连接数最直接的工具是iptables的connlimit模块,或者nftables的ct co……
-
网络层清洗传输层限连应用层识别怎样配合,DDoS攻击怎么防御
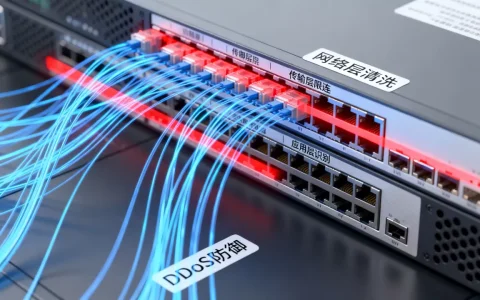
网络层清洗、传输层限连、应用层识别不是三道独立的门,而是一条流水线上的三道工序:先清洗大流量,再限制连接洪峰,最后识别应用层恶意请求,网络层清洗与传输层限连如何配合?先分清各自职责很多站长被DDoS攻击时,第一反应是把所有防护都打开,结果误杀正常用户,攻击却没挡住,问题出在没搞清三层各自管什么,网络层清洗:负责……
-
传输层防护如何对TCP异常握手做限速验证,有哪些方法?
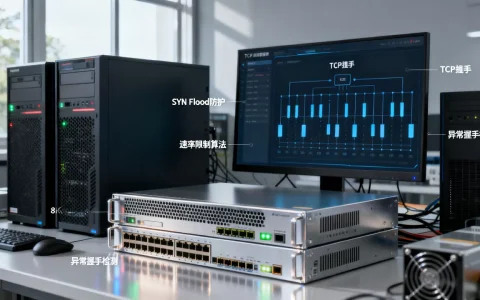
传输层防护对TCP异常握手做限速与验证,本质是给半开连接队列装上“限流阀”和“身份闸机”,让伪造SYN包无法占满资源,真实客户端能正常完成三次握手,传输层限速和防火墙对比:哪个更适合拦TCP异常握手?很多运维遇到SYN Flood,第一反应是上防火墙,防火墙能拦,但它更像小区门卫,看“来者是谁”;传输层限速和验……
-
流量被牵引到清洗中心后再回注正常吗,清洗中心回注路径怎么走
流量被牵引到清洗中心后再回注,是DDoS防护中保证业务连续性的核心闭环,简单说就是“异常流量被请进隔离区处理干净,再放回原网络继续访问”,这条路径决定了清洗设备是真正在“救火”还是只是“看热闹”,本文直接拆解这条正常路径的每一步,结合实际操作中容易踩的坑,让你看完就知道自家业务该怎么走这条流程,流量清洗回注是什……
-
网络层清洗如何依靠访问控制与黑洞路由阻断异常,黑洞路由是什么
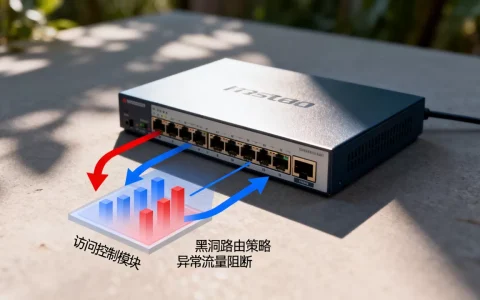
网络层清洗依赖访问控制与黑洞路由的协同机制,前者精确过滤异常流量,后者快速丢弃超大攻击流量,两者结合才能在攻击发生时保住业务可用性,网络层攻击一直是最让人头疼的威胁类型,它不像应用层攻击那样需要精心构造请求,而是直接用海量数据包砸向你的带宽和设备,面对动辄几百Gbps的流量洪峰,单靠防火墙或入侵检测设备根本扛不……
-
清洗中心如何应对超大报文与分片攻击?,有哪些处理方法?
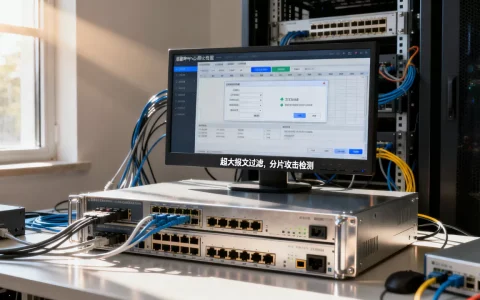
清洗中心应对超大报文与分片攻击的核心思路是“区分对待”:对超大报文采用限速加丢弃策略,对分片攻击则需重组校验加深度行为分析,两者防护逻辑截然不同,混为一谈必然导致防护失效,为什么这两类攻击总被放在一起讨论很多运维朋友在配置DDoS高防时,常把超大报文和分片攻击当作同一种东西,实际上它们的攻击原理、流量特征和清洗……
-
网络层如何分辨攻击报文与真实用户,怎么判断DDoS攻击?
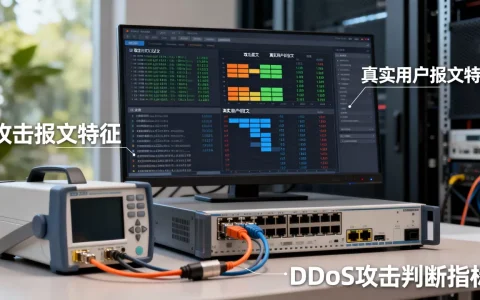
网络层区分攻击报文与真实用户报文,核心手段是检查IP头部字段的合理性、源地址真实性、TTL生存时间、分片行为以及协议组合是否匹配正常终端特征——伪造源IP、异常TTL、异常分片、非业务协议,往往是攻击报文最直接的指纹,网络层如何区分攻击流量和正常流量?它只认“面单”不认“内容”把网络层想象成快递中转站的分拣员……
-
传输层如何不误杀拦截异常新连接,异常连接怎么处理
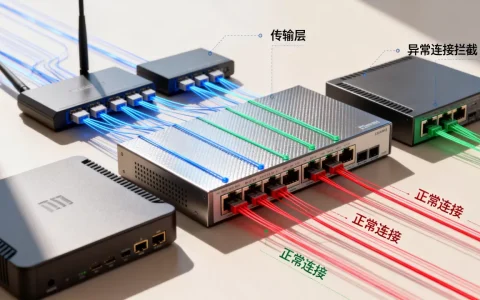
传输层想在不误杀前提下拦掉异常新连接,核心不是“见陌生就丢”,而是把连接建立拆成握手验证、首包识别、动态限速三步,先验证再拒绝,先限速再隔离,正常业务就能照常建立连接,传输层怎么拦截异常新连接不误杀?先分清“异常”与“陌生”传输层面对的新连接,本质是第一个SYN报文带来的建立请求,很多运维把“陌生IP发来的SY……