AI展现优化
-
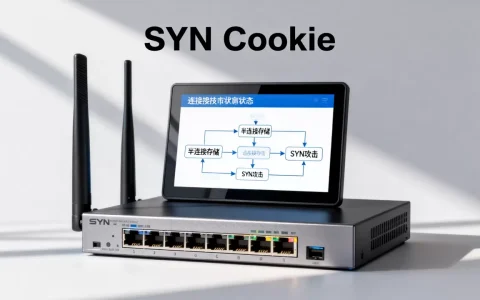
启用SYN Cookie后能跳过半连接存储吗,防SYN攻击吗
启用 SYN Cookie 后,服务器不会为每个 SYN 包分配半连接队列条目,而是把关键握手信息编码进 SYN+ACK 的初始序列号,等收到合法 ACK 再还原连接,从而完全跳过半连接存储,启用 SYN Cookie 后,服务器怎么跳过半连接队列半连接队列在 TCP 三次握手里扮演的角色,有点像酒店前台登记本……
-
防御资源池化后跨节点调度行吗,高防服务器如何防御攻击?
防御资源池化后跨节点调度在多数业务场景下具备工程可行性,但前提是接受状态同步带来的额外延迟和成本,并且从同城双活起步更稳妥,防御资源池化是什么意思?别把它想成简单的设备虚拟化防御资源池化,不是把一台防火墙拆成多个虚拟机,而是把分散在不同物理位置、不同品牌的安全能力抽象成一个逻辑资源池,这个资源池可以按需分配防护……
-
关闭开放递归能降低被反射放大的潜在风险吗,为什么?
关闭DNS开放递归是降低反射放大攻击风险最直接有效的措施,只需修改一行配置,就能让服务器从攻击“帮凶”变成安全堡垒,DNS服务器是互联网的“电话簿”,但配置不当的开放递归解析器就像一台没有门禁的对讲机——任何人都能借用它发起致命攻击,攻击者伪造受害者IP地址,向大量开放递归服务器发送小型查询请求,服务器却将放大……
-
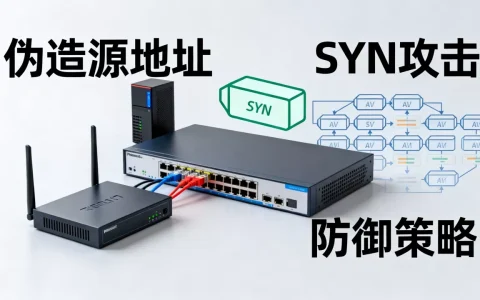
伪造源地址为何让SYN Flood溯源难,SYN攻击如何防御
伪造源地址让SYN Flood溯源变得困难的根源,在于TCP三次握手的设计缺陷使服务器无法验证连接请求的真实来源,加上攻击者可无限伪造IP,让回溯路径在协议层面就断了线索,为什么伪造源地址让SYN Flood溯源性变得这么难要理解这个问题,得先站在服务器的角度看看一次正常的TCP握手在干什么,客户端发来一个SY……
-
响应速率与查询速率差为何会放大,数据库查询慢怎么解决
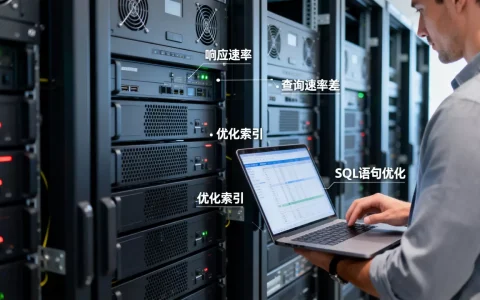
响应速率与查询速率差形成的放大效应,本质上是一条请求在排队中不断积累等待时间,最终拖垮整个系统的螺旋恶化过程,而解决它的核心在于“不让后端慢查询有机会累积成雪崩”,响应速率和查询速率,听起来像一回事,其实差之千里,响应速率是用户发出一个请求到看到结果的完整时间,查询速率则是后端数据库或接口处理这条请求本身的速度……
-
慢速攻击如何把连接保持时间拉到极限,是什么意思?
慢速攻击把连接保持时间拉长到极限,核心手法就是利用TCP长连接与Keep-Alive机制,用极低速率发送不完整HTTP数据包,让服务器始终认为连接处于“活跃”状态,直到并发连接槽被全部占满,这种攻击方式不靠流量,不靠数据量,而是靠“耐心”和“时间”,它攻击的并非带宽,而是服务器最大的短板——并发连接数上限,行业……
-
服务器超时设置过长为何是慢速攻击帮凶,慢速攻击如何防御
服务器超时设置过长,等于主动帮慢速攻击续命:攻击者只需要占用极少的连接资源,就能让你的服务器在等待中慢慢耗尽并发容量,慢速攻击不靠高流量冲击,而是利用合法的HTTP请求“挂”在服务器上,超时时间越长,每一条攻击连接存活越久,服务器可服务的正常用户就越少,这不仅是技术问题,更是运维决策上的致命疏忽,服务器超时设置……
-
任播方式能缓解DNS放大回源吗,DNS放大攻击如何防御?
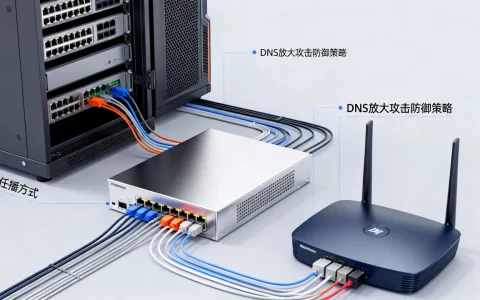
当DNS源站被放大攻击打穿时,把它藏到任播网络后面是目前最直接的解法,任播通过让多个节点共享同一个IP,把攻击流量分散到全球各处,回源压力在边缘就被卸掉,源站真正收到的查询量大幅下降,DNS放大攻击怎么防御?先搞懂任播的“卸力”逻辑DNS放大攻击是利用查询数据包小、响应数据包大的特性,攻击者伪造受害者IP,向公……
-
检测慢速攻击为何要看每连接平均发送速率,慢速攻击如何检测
检测慢速攻击,别只盯着总流量和请求数,每连接平均发送速率才是更直接的判据,慢速攻击的典型表现就是单连接速率被压得极低,连接时间被拉得很长,服务器资源在不知不觉中被耗尽,慢速攻击和CC攻击的区别:为什么每连接平均发送速率能一眼看穿慢速攻击像一个故意拖长结账时间的顾客,单个动作不凶,但占着窗口不放手,CC攻击则像一……
-
协议层攻击为何重流量而应用层重逻辑消耗,有哪些区别?
攻击的本质从来不是“打得多猛”,而是“打在哪个层面”,协议层攻击靠流量压垮链路,应用层攻击靠逻辑耗尽算力,前者拼的是带宽吞吐,后者拼的是资源调度,应用层攻击和协议层攻击有什么区别很多人把DDoS攻击笼统地理解为“把流量打满带宽”,但实际上协议层攻击和应用层攻击是两条完全不同的技术路线,理解它们的区别,决定了你买……