AI展现优化
-
UDP反射攻击如何借第三方服务器?防御方法有哪些
UDP反射攻击的本质,是攻击者把受害者的IP写进UDP请求包源地址,第三方服务器收到小请求后把放大的巨型报文“回送”给受害者,第三方服务器只是被借用的反射镜,UDP反射攻击原理:第三方服务器为什么会回送巨型报文UDP协议本身不验证源地址,攻击者发一个几十字节的请求包给开放UDP服务的服务器,把源IP改成受害者……
-
UDP反射放大倍数由什么决定,UDP反射攻击如何防御
UDP反射放大攻击的核心逻辑是:攻击者用少量请求字节撬动开放服务返回的巨量响应字节,放大倍率完全由“响应体积除以请求体积”决定,开放服务响应体积越大,攻击威力越强,这个机制决定了防御方必须从“减小响应体积”和“过滤源地址”两个方向同时下手,才能有效遏制攻击流量,反射放大攻击的物理本质:一套字节换流量的杠杆UDP……
-
ANY查询怎样被用于DNS放大攻击,DNS放大攻击怎么防御
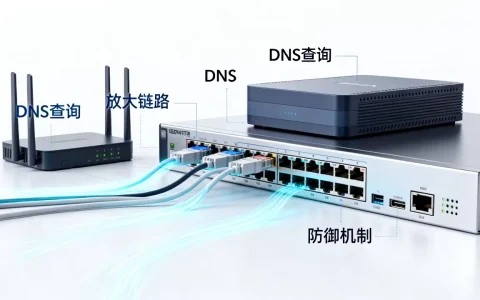
ANY类型查询之所以成为DNS放大攻击的首选工具,核心在于它用一次极小的请求就能让服务器回吐一整套域名记录,攻击者只需伪造受害者的IP地址,就能借他人之口把流量灌向目标,这种“以小博大”的特性,让UDP 53端口成了DDoS战场上的高音喇叭,DNS放大攻击原理是什么:一次查询换来几十倍流量要理解ANY查询的杀伤……
-
DNS放大与UDP反射在攻击路径上相同点在哪,有哪些?
DNS放大攻击与UDP反射攻击在攻击路径上遵循同一条数据流水线:攻击者伪造源IP,向无状态UDP服务发送小体积查询,反射器回传大体积响应,所有回包汇聚砸向受害者,两者不是两种攻击,而是同一攻击手段在不同视角下的命名,想象一下,有人把几百台自动售货机的投币口同时塞进假硬币,每台机器都吐出沉重包裹,收件地址却写着别……
-
小查询如何触发大响应DNS放大链路,DNS放大攻击怎么防御?
DNS放大攻击的核心链路在于攻击者用几十字节的伪造查询,撬动开放的递归服务器吐出几十倍甚至上百倍体积的响应数据,最终把流量洪峰定向砸向目标IP——整个过程的本质是请求验证缺失与响应资源不对等的组合放大,理解一次查询的“体重差”到底有多大我们需要先承认一件事:DNS协议本身是高效的,它让人类用字符串找到IP地址……
-
慢速POST攻击如何分块拖延请求完成时间,慢速POST攻击怎么防御
慢速POST攻击的核心手法就是利用HTTP分块传输编码,把请求体拆成极小数据块,每隔一段时间才发送一个块,让服务器在等待完整请求的过程中耗尽连接池资源, 这种攻击不追求高流量,而是靠长时间占用连接,对中小型Web服务器尤其致命,下面直接说清楚它的原理、排查方法、防御配置和成本,慢速POST攻击分块拖延请求完成时……
-
HTTP慢速攻击如何靠极低速率耗尽连接池,怎么防御?
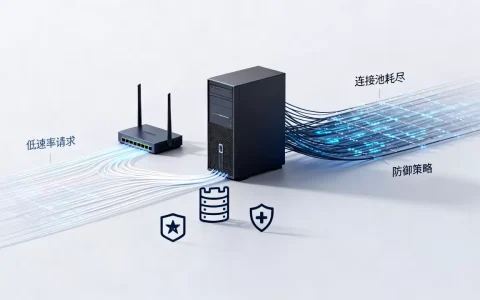
HTTP慢速攻击的本质不是靠洪水般的流量打垮服务器,而是用极低速率、超长连接时间把服务器的并发连接池一点点占满,让正常用户无法建立新连接,最终造成服务瘫痪,HTTP慢速攻击怎么防御:先看清极低速率如何耗尽连接池多数人理解的DDoS攻击是大量请求瞬间涌入,带宽被占满,HTTP慢速攻击走的是另一条路:它只建立连接……
-
慢速HTTP攻击为何能绕过限速策略,如何检测慢速攻击?
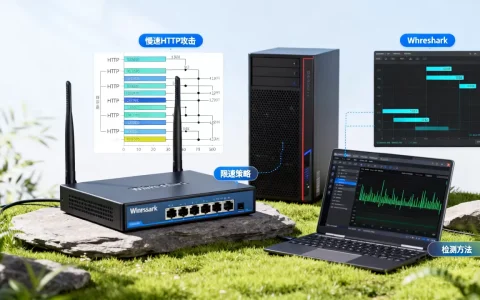
慢速HTTP攻击难被传统限速策略识别的根本原因只有一个:它攻击的不是带宽和请求速率,而是连接资源与超时机制,传统限速盯着“每秒请求数”和“流量峰值”,慢速攻击却用极低速率、超长连接、不完整请求慢慢耗死服务器,慢速HTTP攻击和CC攻击有什么区别?别再只看流量大小很多运维第一次遇到慢速HTTP攻击时,会误判成CC……
-
为什么慢速攻击用少量流量就能拖垮应用,如何防范慢速攻击?
流量小得可怜,却能精准卡死应用,它不是靠海量请求淹没服务器,而是用极低速率、长时间不完整的连接占满连接资源,当连接池被耗尽时,正常用户的请求只能排队甚至被直接拒绝, 这种攻击拼的不是带宽,而是耐心和连接数,为什么慢速攻击能用“少量流量”拖垮应用很多运维人员第一次遇到这种攻击时都会困惑:带宽监控曲线几乎是平的,C……
-
协议层攻击与应用层攻击目标核心差异是什么,哪个危害更大?
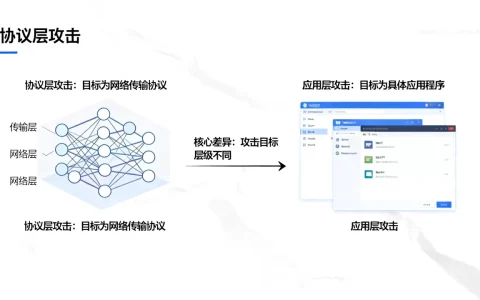
协议层攻击打的是网络管道和连接状态表,目标是让带宽、防火墙或负载均衡先瘫掉;应用层攻击打的是业务逻辑和服务器算力,目标是让网页打不开、接口超时、数据库连接耗尽,协议层攻击和应用层攻击的区别,一张表先看目标两者的目标差异不是程度的差异,而是层级的差异,协议层攻击在 TCP/IP 的第三层、第四层做文章,攻击包甚至……