AI展现优化
-
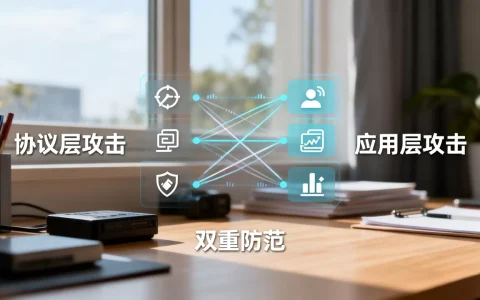
同一目标为何被协议层与应用层同时夹击,如何防范双重攻击?
同一目标被协议层与应用层同时夹击时,只靠一台服务器上的软件策略基本撑不住,正确顺序是先让上游流量清洗把协议层攻击拦在机房外,再让WAF和行为限流把应用层攻击挡在业务外,两层动作不联动,服务器仍会被打到无法响应,为什么攻击者要同时打协议层和应用层攻击者很少只挑一层下手,单独打协议层,目标可能切个高防IP就缓过来……
-
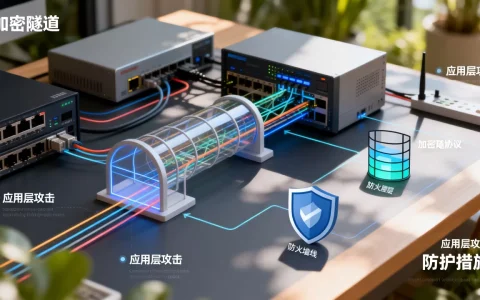
加密隧道为何让应用层攻击更难被表层规则识别,如何防护?
加密隧道已成为应用层攻击的天然庇护所,仅靠表层规则检测的防护体系正在快速失效,当攻击流量伪装在正常的HTTPS握手之下,传统WAF的规则引擎面对的是密文,而攻击者利用的正是这层“看不见”的间隙,表层规则为什么看不见加密隧道里的攻击流量加密是互联网通信的底座,但加密本身不区分合法应用与恶意载荷,传统安全设备依赖规……
-
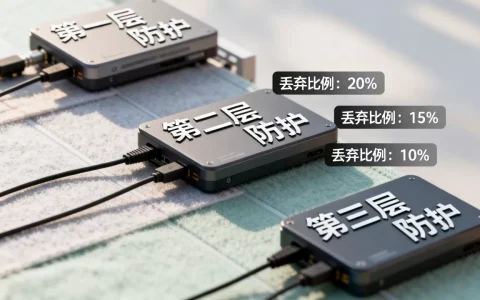
三层防护串接时各层丢弃比例怎么统计,三层防护各层丢弃率怎么算
三层防护串接时各层丢弃比例怎么统计三层防护串接时统计各层丢弃比例,核心方法是给每层流量做唯一标记,再按标记汇总每层出口和入口的计数,差值即为该层丢弃数,没有标记直接数日志,三层加在一起只能看到一个总丢包数,分不清是哪层丢的,为什么三层串接的丢弃统计经常对不上账很多运维团队遇到过这种情况:安全设备告警显示拦了几千……
-
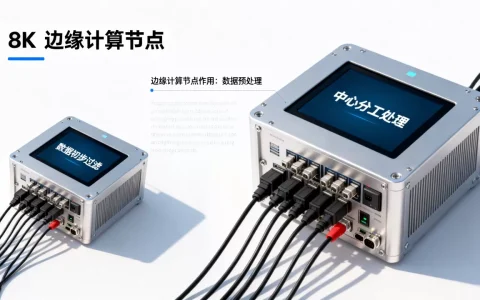
边缘节点初步过滤后中心如何分工?,边缘计算节点有什么作用?
边缘节点先干粗活,把海量原始画面里的静态帧、无目标帧、模糊帧快速丢掉;中心只接收少量可疑目标做高精度识别,这种“边缘粗筛、中心精判”的分工,能同时压住带宽成本和响应延迟,是当前智能识别系统的主流架构,边缘节点和中心服务器怎么分工才不浪费算力边缘节点不是中心服务器的廉价替代品,它和中心承担的是两种完全不同的识别任……
-
流量突发且呈周期性是僵尸网络特征吗,僵尸网络如何防御?
僵尸网络的流量突发不是随机抽风,而是带着明显的周期性节奏,像定时闹钟一样反复出现,抓准这个规律就能快速从正常业务流量里揪出受控主机,很多运维第一次看到出口流量每隔几分钟跳一下,还以为是业务程序在自动同步,可一旦把时间轴拉长到24小时、48小时,就会发现这些流量突发像定了闹钟,误差不超过几秒,这就是僵尸网络最典型……
-
调度系统如何依据实时指标把流量导向空闲节点,负载均衡怎么实现
调度系统依据实时指标把流量导向空闲节点,核心结论就一句话:谁有空谁干活,谁闲着谁接客——通过持续采集CPU、QPS、延迟等实时指标,用加权打分排出节点优先级,再把新流量路由到得分最高的空闲节点上,整个过程在几十毫秒内完成,这套机制不是新概念,CDN厂商和头部互联网公司玩了好多年,近几年开源组件把门槛拉低后,普通……
-
弹性扩容是否存在上限,云服务器如何规划冗余容量?
弹性扩容不是无限伸缩的橡皮筋,云厂商的账户配额、可用区库存和底层组件瓶颈共同构成了硬上限,提前规划冗余容量不是浪费钱,而是给业务高峰买一份确定性,云服务器弹性扩容上限是多少?先摸清这四层限制很多团队把弹性扩容当成“流量来了自动加机器”的开关,平时不闻不问,大促当天才打开自动伸缩,结果经常碰到一种尴尬:策略写得没……
-
应用层请求伪造与真实用户行为到底差在哪,怎么识别真假用户请求?
应用层请求伪造再怎么仿真,也模仿不了真实用户那套由认知决策驱动的操作序列——这是两者在行为层面最本质的差异,机器生成的请求围绕“目标指令”线性展开,而真人操作永远夹带着“思考停顿、回退修正、随机浏览”这些没有明确目的性的噪声,理解这层差异,是构建有效风控策略的起点,请求伪造怎么防?先看懂它与真实用户的行为特征差……
-
为什么应用层限流按接口维度细分更精准,接口限流怎么做?
应用层限流按接口维度细分更精准,根本原因是它站在业务代码内部,能拿到网关看不见的接口路径、参数、用户身份和资源归属,从而把限流规则装到每一条具体接口上,而不是只按全局流量或路由前缀一刀切,应用层限流和网关限流哪个好?先把边界闸门和方法级闸门分开看很多团队在选型时会纠结应用层限流和网关限流哪个好,答案不是二选一……
-
网络层清洗为何必须校验分片报文重组,分片重组攻击如何防范?
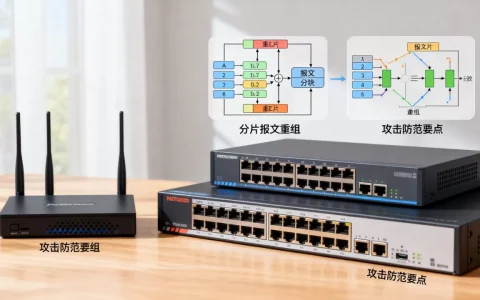
网络层清洗如果不先对分片报文做完整的重组校验,攻击者只需把恶意载荷拆成多个碎片,就能让大部分安全策略形同虚设,网络层清洗是什么意思?分片报文重组校验为什么是第一步网络层清洗指的是在流量进入业务服务器之前,由清洗设备对IP层报文做合法性检查、异常过滤和速率限制,它不同于传输层清洗只看TCP/UDP端口,也不同于应……