云计算
-
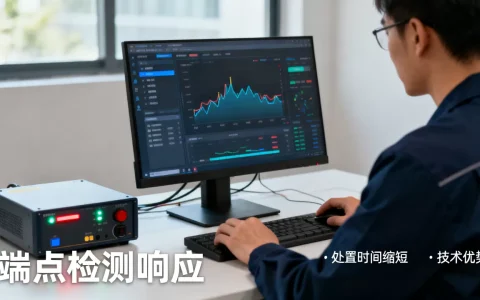
端点检测响应真的能缩短处置时间吗,有哪些好处?
端点检测响应(EDR)通过持续监控终端行为、自动关联分析并触发预设响应动作,将安全事件的发现和抑制从小时级压缩到分钟级,从而显著缩短整体处置时间,安全团队每天都在跟时间赛跑,攻击者突破边界后,平均潜伏时间以天甚至周为单位计算,而传统防护手段往往在告警洪流中迷失方向,端点检测响应的价值不在于多了一个告警源,而在于……
-
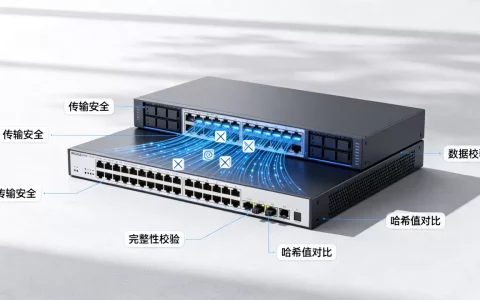
传输安全除了加密还要做什么?,完整性校验怎么做
传输安全除了加密,还必须做完整性校验,加密解决“别人看不到”,完整性校验解决“别人改没改”,少了后者,攻击者可能篡改报文、重放请求,甚至让业务系统执行错误指令,很多团队把HTTPS证书一挂就放心,等出问题才发现,通道加密了,但数据在网关、队列、日志、下游服务里被改,传输安全不是“加密”一个动作,而是一组控制:机……
-
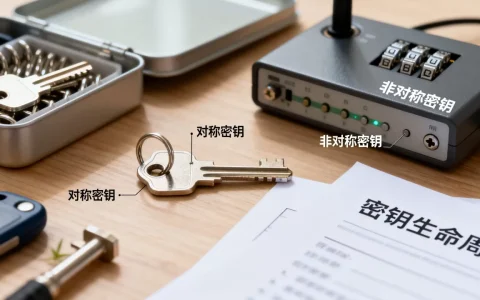
密评不合规项为何多在密钥环节?,密钥管理常见问题有哪些
密评常见不合规项多集中在密钥环节,真正拖慢整改的往往不是算法选型,而是密钥生成、存储、分发、使用、更新、销毁这条链上没有可验证的证据, 密评看的是密码应用是否合规、正确、有效,密钥就是那条根,根没扎稳,应用层做得再漂亮,现场评审也容易卡住,密评整改为什么总在密钥管理上卡壳密钥不像证书,证书过期了系统会报错;密钥……
-
等保三级审计记录要求更严吗,等保审计日志保存多久?
等保三级系统对审计记录的要求比二级更严,核心就三点:留存至少6个月、集中保护防篡改、审计进程不能随意中断, 如果只把日志留在本地、不集中、不备份,测评时大概率过不了,等保三级审计记录保存多久?先搞清这条硬杠杠很多运维朋友第一次做等保三级,都会问审计记录到底要存多久,答案不是拍脑袋定的,据《网络安全法》第二十一条……
-
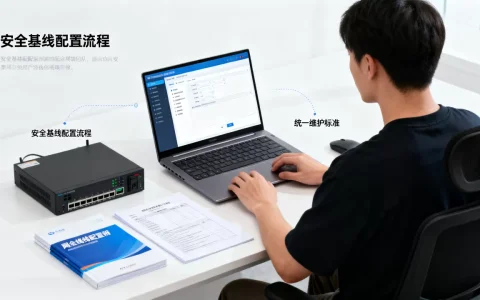
基线模板为何应由安全团队统一维护,安全基线怎么配置?
基线模板应由安全团队统一维护,标准、版本、例外和审计由安全团队收口,运维与研发按模板执行并反馈, 这不是安全团队要抢活,而是基线一旦分散,责任、合规和应急都会失控,为什么基线模板应由安全团队统一维护业务线自建模板的常见翻车场景同一批Linux服务器,A业务线禁用了root登录,B业务线允许密码加密钥,C业务线只……
-
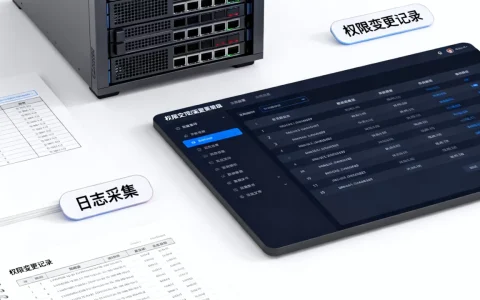
日志采集为何不能遗漏权限变更痕迹,权限变更记录怎么查?
权限变更的痕迹不会自动出现在系统默认日志里,必须专门配置审计策略,把用户、组、sudo、ACL、云IAM的策略变更事件全部纳入采集范围,否则安全审计和攻击溯源都会断链,为什么权限变更痕迹总被日志采集遗漏?系统日志不等于权限审计日志你可能会想,系统日志里不是有“useradd”“usermod”吗?确实有,但信息……
-
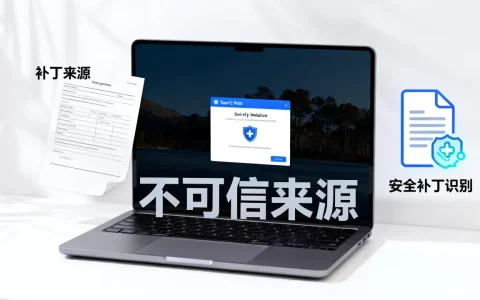
补丁来源不可信会带来哪些风险,如何识别安全补丁?
补丁来源不可信,等于把系统的最高权限钥匙交给陌生人——伪造或篡改的补丁一旦装进机器,攻击者根本不需要再找漏洞,直接就能拿到管理员级别的执行能力,这种风险往往比漏洞本身更致命,补丁这东西,本来是修墙的,可如果砖头是别人递过来的假砖,墙补得越勤,塌得越快,很多运维同学盯着”有没有打补丁”,却很少追问”补丁从哪来……
-
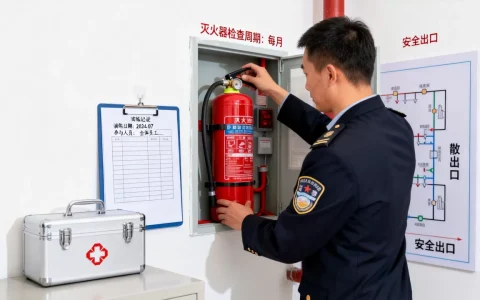
应急演练至少每季度一次吗,有什么规定?
应急演练频率建议至少每季度一次, 对多数生产经营单位来说,季度演练不是额外负担,而是把法规底线、人员更替、设备变化和检查要求放进一个能执行的节奏,拖到半年或一年,预案容易变成抽屉文件,员工遇到突发情况只能靠本能,应急演练多久一次才符合检查要求?为什么至少每季度一次法规底线与季度建议不是一回事据应急管理部《生产安……
-
密评通过不代表密码应用无虞吗,密码应用风险有哪些?
密评通过只是密码应用合规的起点,它代表评估时点的状态达标,不代表系统从此免疫所有密码风险,动态威胁、人员操作、系统变更都会让“通过”变成过去式,下面从实操角度拆解这件事,密评通过≠密码安全,这句话怎么理解商用密码应用安全性评估(简称密评)本质上是一次体检,不是终身保险,体检当天各项指标正常,不代表之后不会生病……
-
密钥权限为什么要给到具体的人和用途,怎样管理最安全?
密钥权限必须绑定到具体的人和具体用途,否则就是一场迟早爆发的安全事故,空泛的授权等于没有授权,只有将“谁能用”“干什么用”“怎么用”三个维度锁死,密钥才能真正成为安全防线而不是后门,为什么密钥权限落到“人”和“用途”是合规底线很多团队还停留在“一把密钥走天下”的阶段:所有服务器共用一个SSH密钥,数据库口令贴在……