云计算
-
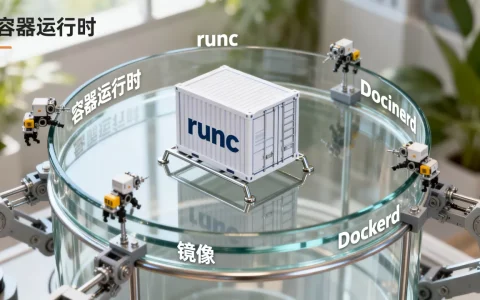
容器运行时是什么?它和镜像如何协作, 二者有何区别?
容器运行时是真正让容器“跑”起来的底层引擎,镜像则是一份只读的打包模板;两者一个管执行、一个管交付,通过OCI规范协作,缺一不可,容器运行时和镜像的区别在哪容器运行时到底是什么把容器运行时当成厨房里的“掌勺师傅”,把所有镜像当成“菜谱”,菜谱写清了食材切法和烹饪步骤,但最终做出来的菜必须由厨子动手,容器运行时的……
-
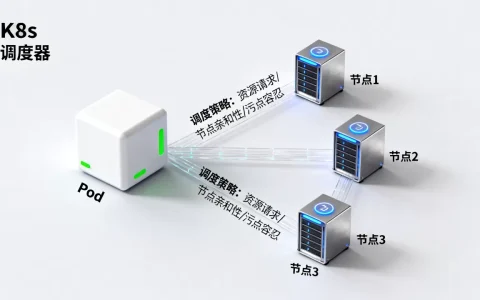
K8s调度器如何为Pod挑合适节点,K8s调度策略有哪些?
Kubernetes调度器为Pod挑选节点的过程,本质上是一个先排除“不能用的”,再从“能用的”里面挑“最合适的”的两阶段筛选机制,它通过过滤(Predicates)和打分(Priorities)两个步骤,结合资源请求、亲和性规则、数据卷位置等约束条件,最终为每个Pod锁定一个最优的宿主机节点,调度器挑选节点的……
-
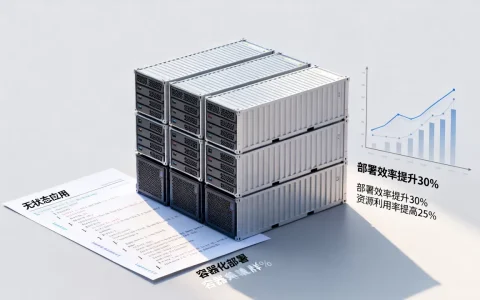
为什么无状态应用适合容器集群,容器化部署有哪些优势?
它不需要记住任何过去的事情,所以可以随时被复制、替换和销毁而不影响系统正确性,容器集群恰恰擅长管理这种“随时可以换个身份重来”的工作负载,两者在基因上就构成了天然匹配,这篇文章会把这件事拆开揉碎来讲,同时帮你弄清楚无状态应用和有状态应用的区别在哪里,以及在实际部署中怎么把这份优势真正用起来,无状态应用为什么适合……
-
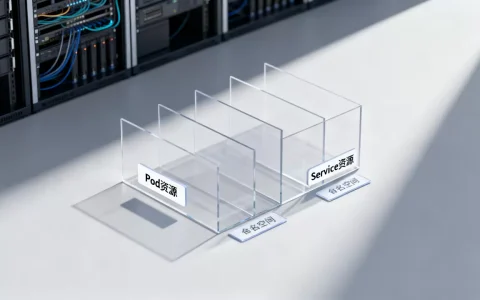
Kubernetes中命名空间到底隔离了什么,怎么理解?
Kubernetes 命名空间是集群内部的一种逻辑隔离机制,它把一组资源打包进独立的虚拟分组,用来隔离资源访问边界、配额能力和权限范围,但不会隔离网络流量与宿主机物理资源,这个问题的答案,很多初学者容易误解成“我建了一个命名空间,Pod 之间就天然断开了”,事实并非如此,你的服务之间,隔着的是一个“管理边界……
-
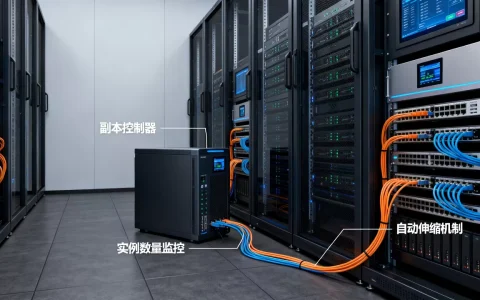
副本控制器如何保证实例数量始终不偏离预期,是什么原理?
副本控制器通过“声明期望状态、持续对比实际状态、执行调谐动作”的闭环控制循环,确保集群中的Pod实例数量始终与用户设定的期望值一致,这是Kubernetes自愈能力的核心机制,副本控制器的工作机制:期望状态与调谐循环在Kubernetes集群中,副本控制器并不直接管理Pod,它的核心思路是“声明式管理”,你告诉……
-
容器健康检查如何识别异常应用实例,有哪些常见机制?
容器健康检查机制通过liveness、readiness和startup三类探针的协同配合,在应用实例不可用的第一时间完成摘流、重启或屏蔽流量,它是识别异常应用实例的第一道防线,这套机制不靠猜测,不靠人工盯监控,而是由kubelet按固定周期主动探测每个容器的真实状态,探测结果直接决定容器的生死去留,也决定了用……
-
容器配置项密钥为何单独管理,配置文件和环境变量有什么区别
配置项与密钥在容器环境里必须单独管理,根本原因是容器镜像的不可变性与运行环境的多样性直接冲突,密钥混进配置或镜像会同时放大泄露风险、配置漂移和发布回滚成本,镜像里塞配置和密钥,到底会踩哪些坑很多人刚开始用 Docker 时,习惯把数据库地址、Redis 密码直接写成 Dockerfile 里的 ENV,或者干脆……
-
容器日志怎么采集才便于后续排查审计,有哪些工具?
容器日志要方便后续排查与审计,得在采集侧就把容器身份、宿主机路径、时间戳、轮转策略一次做对,而不是等出了故障再去翻 stdout,容器日志怎么采集才能同时满足排查与审计容器和虚拟机不一样,它天生短命,Pod 重建、镜像更新、节点漂移,都会让日志在几秒钟内失去原本的物理位置,如果采集时只把日志当成一行行文本收走……
-
为什么微服务架构与容器技术天然契合,有什么好处?
微服务架构和容器技术之所以天然契合,是因为微服务把单体应用拆成多个独立小服务,容器则给每个小服务一个标准化、可移植、资源隔离的运行环境,两者的设计目标几乎同频,微服务架构和容器技术区别是什么很多刚接触云原生的开发人员会把微服务和容器混为一谈,其实它们不在同一个维度上,微服务是一种软件架构风格,关注的是如何把业务……
-
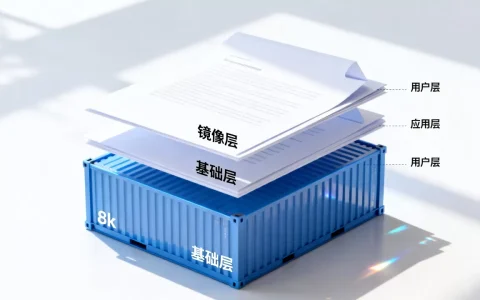
容器镜像分层机制如何复用,容器镜像分层存储原理是什么
容器镜像分层机制的本质是“只读层叠加+写时复制”,存储复用发生在层级别,而不是整镜像级别,理解了这一点,镜像构建为什么快、磁盘为什么省、推送拉取为什么只传差异,就都通了,容器镜像分层机制是什么:一层层“贴纸”怎么变成应用底座容器镜像不是一整块磁盘文件,它像一叠透明贴纸,每张贴纸记录一次文件系统变化,最下面是最基……