


安全组克隆的核心价值在于通过复制现有规则模板,实现批量服务器网络策略的快速一致性部署,从而大幅降低人工配置错误率并提升运维效率。
在云计算环境中,安全组扮演着虚拟防火墙的角色,负责控制实例的入站和出站流量,当企业拥有数十甚至数百台服务器时,手动逐台配置安全组规则不仅耗时费力,还极易因人为疏忽导致安全漏洞或业务中断,利用“克隆安全组”功能,将经过验证的、配置完善的规则集快速复制到其他实例或不同区域,成为运维团队的标准操作,这一过程并非简单的数据拷贝,而是对网络访问控制策略的标准化复用,确保了业务环境的一致性与安全性。


为什么需要克隆安全组:解决规模化运维痛点
随着业务规模的扩张,传统的“点对点”配置方式已无法满足敏捷开发和高可用架构的需求,业内专家指出,自动化和标准化是云原生时代运维的核心竞争力,而安全组克隆正是实现这一目标的关键手段之一。
降低配置错误与合规风险
人工配置安全组时,常见的错误包括端口号输错、IP段范围过大或协议类型混淆,这些细微的偏差可能导致严重的后果,例如数据库端口意外暴露给公网,引发数据泄露风险,通过克隆已验证的安全组,可以确保新部署的实例继承经过测试的正确规则。
- 一致性保障:克隆操作能保证所有同类型服务器(如Web服务器集群)拥有完全相同的访问控制策略,避免因配置漂移导致的安全盲区。
- 合规性审计:在金融、医疗等强监管行业,安全策略必须符合严格的合规标准,克隆功能使得快速重现合规环境成为可能,便于通过安全审计。
提升部署效率与响应速度
在应对突发流量或快速扩容场景下,时间就是金钱,手动配置一台服务器的安全组可能需要10-15分钟,包括查阅文档、编写规则、测试连通性等步骤,而克隆操作通常只需几秒钟即可完成。
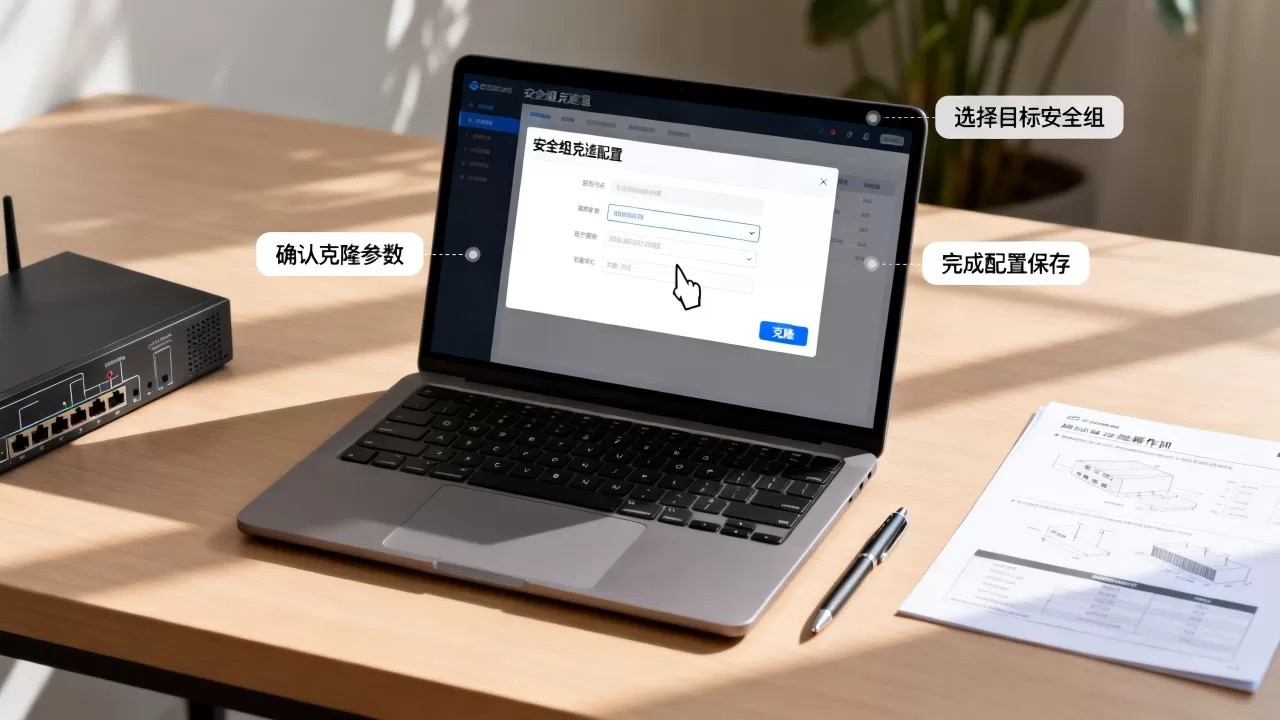
- 批量部署:支持一次性将规则应用到多个实例,极大缩短了业务上线周期。
- 快速恢复:当某台服务器因配置问题导致故障时,可直接克隆正常服务器的安全组进行快速替换,缩短平均修复时间(MTTR)。
安全组克隆实操指南:从选择到验证
不同的云服务商提供了类似的功能,但操作路径略有差异,以下以主流云平台为例,梳理通用的操作逻辑和最佳实践。
创建基准安全组
在克隆之前,必须有一个经过充分测试的“基准”安全组,这个安全组应包含所有必要的入站和出站规则。
- 细化规则:避免使用“0.0.0.0/0”这种过于宽泛的源IP地址,应尽可能指定具体的CIDR块或安全组ID。
- 最小权限原则:仅开放业务必需的端口和协议,Web服务器通常只需开放80和443端口,SSH管理端口应限制在特定管理IP段。
执行克隆操作
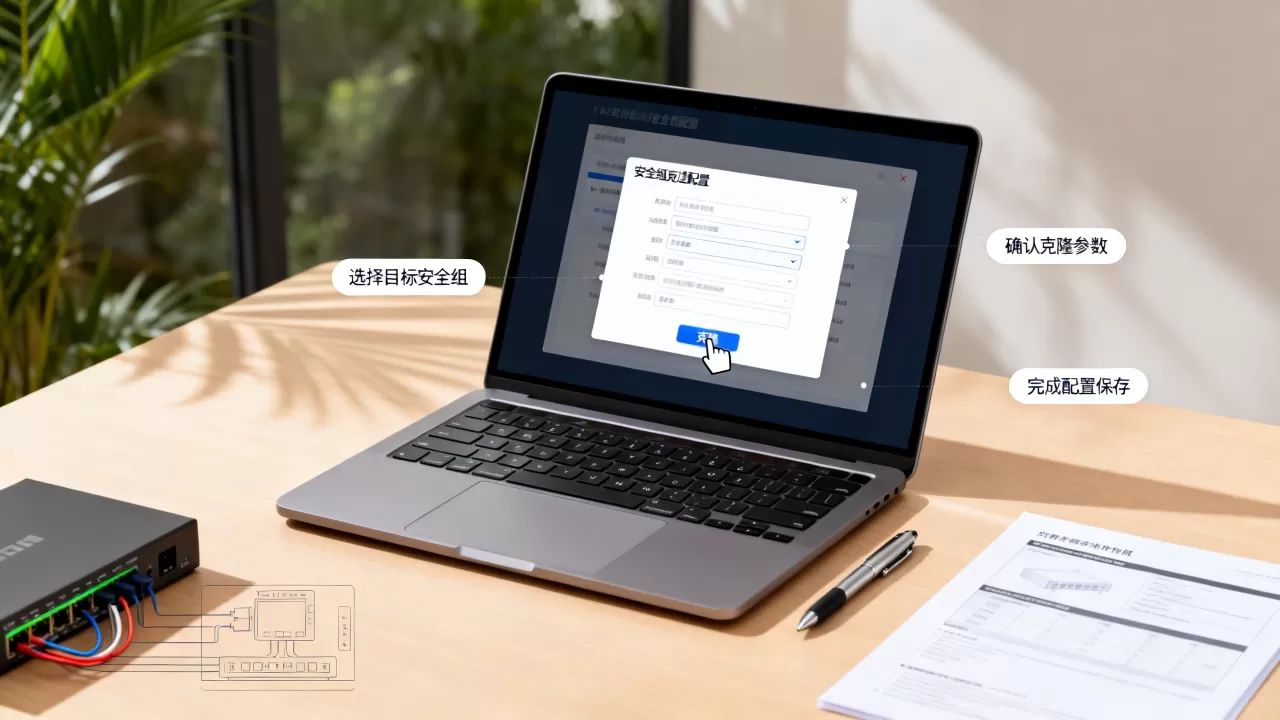
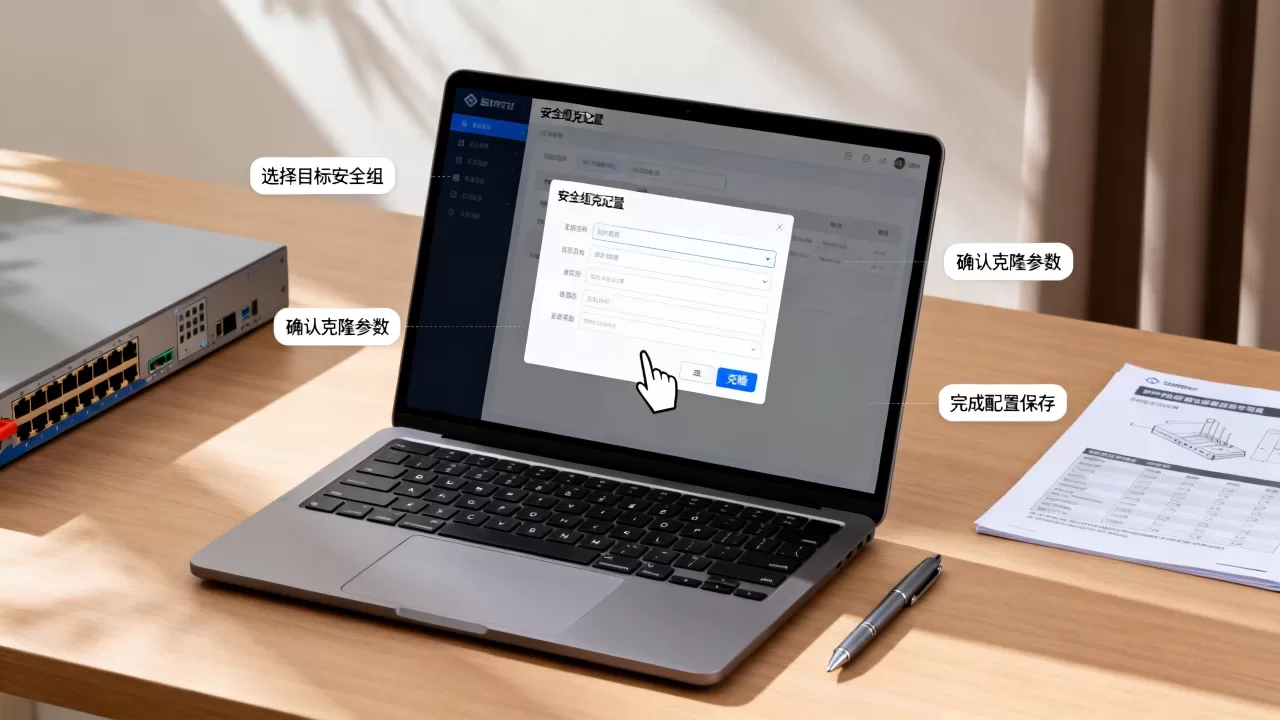
登录云控制台,找到目标安全组,选择“克隆”或“复制”选项,此时需注意以下关键细节:
- 目标区域选择:确认克隆后的安全组部署在正确的地域(Region),跨地域克隆通常不被支持,因为安全组是地域级资源。
- 名称与描述:系统通常会自动生成新名称,建议修改为更具语义化的名称,如“Web-Servers-Prod-Copy”,以便后续管理。
跨账号克隆的特殊考量
部分云平台支持跨账号克隆安全组,但这通常需要额外的权限配置,主账号需授予子账号或关联账号“安全组读写权限”,并在目标账号中确认接收规则,此过程涉及IAM(身份访问管理)策略的调整,建议由具备高级权限的运维人员执行。
关联实例与验证
克隆完成后,新的安全组处于“空壳”状态,需要将其关联到具体的ECS实例或负载均衡器上。
- 批量关联:在安全组详情页,选择“添加实例”,勾选需要应用该策略的服务器列表。
- 连通性测试:关联后,务必进行端到端的连通性测试,使用
telnet或curl命令从源IP测试目标端口,确保规则生效且未阻断合法流量。
安全组克隆与模板管理的对比分析
虽然克隆功能强大,但它并非解决所有安全配置问题的银弹,理解其局限性及与其他管理工具的区别,有助于构建更完善的安全体系。
克隆 vs 基础设施即代码(IaC)
克隆是一种图形化界面(GUI)或API层面的即时操作,适合快速响应和临时调整,而基础设施即代码(如Terraform、Ansible)则将安全组规则定义为代码文件,存储在版本控制系统中。
- 版本控制:IaC支持Git版本管理,任何规则变更都有迹可循,便于回滚,克隆操作通常不留存历史版本记录。
- 自动化集成:IaC可集成到CI/CD流水线中,实现代码提交即自动部署安全策略,克隆更多依赖人工触发,自动化程度较低。
静态克隆 vs 动态策略
克隆生成的安全组是静态的快照,如果基准安全组中的规则发生变更,已克隆的安全组不会自动同步更新。
- 维护成本:若需更新规则,必须重新修改基准安全组,并重新克隆或手动更新所有衍生安全组,增加了维护复杂度。
- 适用场景

:克隆适用于环境相对稳定、规则变更频率较低的场景,对于频繁迭代的微服务架构,建议结合动态安全组标签或策略引擎进行管理。
常见问题与最佳实践建议
在实际操作中,运维人员常遇到一些典型问题,以下解答基于行业共识,旨在提供可落地的解决方案。
如何确保克隆后的安全组不影响现有业务?
克隆操作本身不会修改源安全组,也不会影响已关联的实例,但新克隆的安全组在关联到新实例时,会立即生效,建议在非业务高峰期进行关联操作,并提前准备回滚方案,若发现规则冲突,可立即将实例切换回原安全组。
克隆安全组是否包含标签(Tag)信息?
多数云平台在克隆时,默认仅复制网络规则(入站/出站),不包含资源标签,标签对于资源管理和成本分摊至关重要,建议在克隆后,手动或通过脚本批量添加标签,如Environment: Production、Team: Backend,以确保资源管理的规范性。
安全组规则数量限制是多少?
不同云服务商对单个安全组的规则数量有限制,通常在100-500条之间,若业务复杂,规则接近上限,建议采用“安全组引用”功能,即在一个安全组中引用其他安全组,而非直接添加大量IP规则,这种方式不仅节省规则配额,还能简化策略管理,据工信部相关技术规范显示,合理的规则分层引用可提升30%以上的管理效率。
安全组克隆是云运维中提升效率、保障一致性的有力工具,但它不能替代严谨的安全设计和持续的监控,建议将其作为标准化部署流程的一部分,结合自动化脚本和定期审计,构建纵深防御体系,只有将技术手段与管理流程紧密结合,才能真正发挥克隆安全组的价值,守护云端业务的安全底线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/381955.html




评论列表(1条)
安全组克隆配置教程,这玩意儿听起来挺实用的。确实啊,在云计算环境中,安全组就像虚拟防火墙一样,控制着服务器的入站和出站流