服务器遭遇DDoS攻击时,核心应对逻辑是“清洗优先、阻断次之、溯源兜底”,通过云盾高防IP或BGP多线接入实现流量清洗,确保业务在攻击期间保持最低限度的可用性,而非追求完全无感。
DDoS攻击的本质与应急核心逻辑
DDoS(分布式拒绝服务)攻击并非简单的“流量大”,而是攻击者利用僵尸网络向目标服务器发送海量无效请求,耗尽带宽、连接数或计算资源,业内专家指出,现代DDoS攻击往往呈现混合特征,既包含 volumetric( volumetric 攻击,如UDP Flood),也包含 application-layer(应用层攻击,如HTTP Flood)。
在应急响应中,首要目标不是“消灭攻击者”,而是“保障业务连续性”,许多企业误以为只要防火墙够强就能挡住所有攻击,这种认知偏差导致在攻击初期陷入被动,正确的应急逻辑应遵循以下优先级:
- 第一优先级:流量清洗,将恶意流量引流至清洗中心,正常流量回源至服务器。
- 第二优先级:策略收紧,临时调整WAF规则,限制高频访问IP,启用验证码机制。
- 第三优先级:资源扩容,在云环境下,临时增加带宽或弹性计算资源以吸收部分冲击。
常见攻击类型与识别特征
理解攻击类型是制定策略的前提,不同攻击手段对应不同的监控指标和缓解措施。
volumetric 攻击(带宽型)
这类攻击旨在撑爆网络带宽,典型表现为服务器网卡流量瞬间飙升至峰值,但CPU使用率可能并不高,监控大屏上,入站流量曲线呈垂直拉升状,伴随大量ICMP或UDP数据包。
连接耗尽型攻击(SYN Flood等)
攻击者发送大量SYN请求但不完成三次握手,导致服务器连接表被占满,此时服务器可能无法响应新连接,但已建立的连接仍可通信,监控指标显示ESTABLISHED状态连接数异常激增,TIME_WAIT堆积。
应用层攻击(HTTP Flood)
这是最难防御的攻击,因为流量看起来像正常用户请求,攻击者模拟真实浏览器行为,高频访问登录页、搜索接口等消耗资源较大的页面,监控指标显示HTTP 200状态码正常,但响应时间显著变长,后端数据库CPU负载极高。
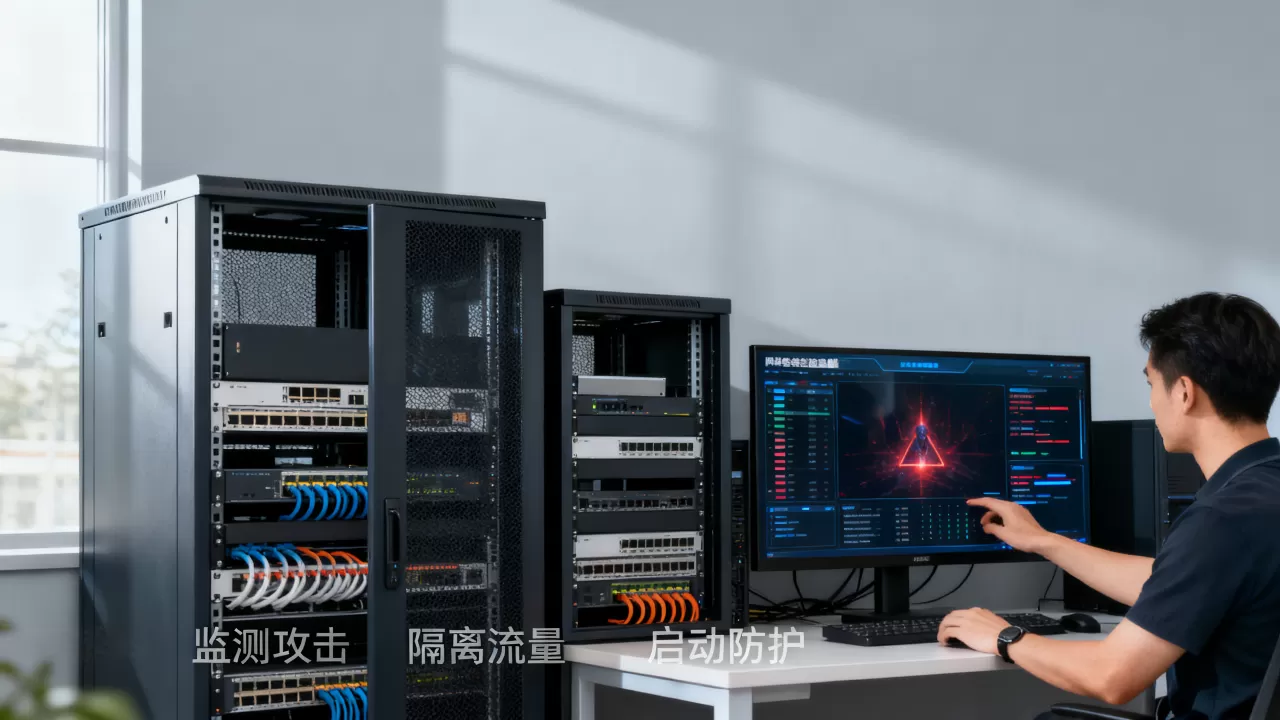
实战演练:从监测到处置的全流程
应急演练的价值在于将突发状况转化为肌肉记忆,以下流程基于行业共识设计,适用于大多数Web业务场景。
监测与确认(0-5分钟)
攻击发生的最初几分钟是黄金窗口期,此时需通过自动化监控工具快速定性。
- 流量异常检测:检查CDN或负载均衡器的实时监控面板,若入站流量较平日基线增长超过3倍,且持续超过2分钟,触发一级告警。
- 业务影响评估:同步检查核心接口(如登录、下单)的响应时间和错误率,若P99延迟超过5秒,或5xx错误率超过1%,确认业务已受影响。
- 攻击类型初判:查看流量特征,若源IP分散且协议为UDP/ICMP,大概率为带宽型;若源IP看似正常但请求频率极高,大概率为应用层攻击。
紧急处置与流量清洗(5-30分钟)
确认攻击后,立即启动应急预案,此阶段的核心动作是“引流”和“隔离”。
启用高防IP或云盾服务
对于使用公有云的企业,最直接的方式是切换DNS解析至高防IP,操作路径如下:
登录云控制台,找到DDoS高防实例。
将业务域名CNAME记录指向高防提供的域名。
高防节点开始清洗流量,将清洗后的干净流量回源至源站。
源站防护加固
在流量清洗的同时,源站需配合收紧策略,防止清洗不彻底的流量击穿防线。
限制CC攻击:在WAF中配置IP频率限制,例如单IP每秒请求不超过10次。
启用验证码:对疑似异常流量强制弹出人机验证,过滤非人类脚本。
关闭非必要接口:临时下线非核心业务接口,减少攻击面。
黑名单机制
若攻击源IP相对集中,可通过防火墙下发黑名单,注意:此方法仅对固定IP攻击有效,对动态IP僵尸网络效果有限。
恢复与复盘(30分钟后)
当流量回落至正常水平,且业务指标恢复正常后,进入恢复阶段。
- 逐步回切:不要立即关闭高防,先观察24小时,确认无反弹迹象后,再切换回正常线路。
- 日志分析

:导出攻击期间的访问日志,分析攻击源IP段、User-Agent特征,优化后续防护规则。
- 成本核算:统计本次攻击产生的额外流量费用和高防服务费,评估防护性价比。
如何选择适合的防护方案与价格考量
企业在选择DDoS防护时,常面临“自建”与“托管”、“基础”与“高防”的抉择,业内专家指出,没有绝对的最佳方案,只有最匹配业务规模的方案。
防护方案对比分析
| 方案类型 | 适用场景 | 优点 | 缺点 | 预估成本结构 |
|---|---|---|---|---|
| 云厂商基础防护 | 中小网站,日均流量<10G | 免费或极低费用,配置简单 | 防护阈值低,易被大流量打穿 | 包含在基础带宽费中 |
| CDN+WAF组合 | 内容分发型业务,静态资源多 | 分散流量,缓解应用层攻击 | 对 volumetric 攻击防护有限 | 按流量或请求数计费 |
| 独立高防IP | 游戏、金融等高价值业务 | 清洗能力强,支持Tb级防护 | 成本较高,需切换DNS | 按峰值带宽或固定带宽包年 |
| BGP多线接入 | 对网络质量要求极高的业务 | 线路优化,延迟低 | 无法清洗攻击,仅能抗小流量 | 专线费用较高 |
价格与性价比的权衡
选择防护方案时,不能仅看单价,需综合计算“风险成本”,据工信部数据,近年来网络攻击导致的业务中断损失远高于防护投入。
- 小型业务:建议优先使用云厂商提供的免费基础防护,并开启CDN加速,若预算允许,可购买低配版的WAF服务,重点防御应用层攻击。
- 中型业务:建议采用“CDN + 高防IP”组合,CDN吸收大部分常规流量,高防IP应对突发大流量,此方案在成本和效果间取得较好平衡。
- 大型/关键业务:必须部署独立高防IP,并考虑多地域容灾,此类业务对可用性要求极高,防护成本应视为必要的基础设施支出,而非可选优化项。
值得注意的是,许多企业忽视“弹性扩容”的价值,在云环境下,设置自动扩缩容策略,可在攻击发生时自动增加带宽配额,避免手动操作延误战机。
常见问题解答(Q&A)
服务器遭遇DDoS攻击时,如何判断是攻击还是正常流量激增?
判断关键在于分析流量来源的分散度和请求特征,正常流量激增通常伴随用户行为的一致性,如促销活动期间的集中访问,源IP相对集中且User-Agent多样,而DDoS攻击的源IP通常来自全球各地,呈现高度分散性,且User-Agent可能单一或为空,监控网络协议栈,若出现大量SYN半连接或UDP碎片包,基本可判定为攻击。
DDoS攻击期间,是否应该直接关闭服务器以止损?
不建议直接关闭服务器,直接关停会导致业务完全中断,造成不可逆的品牌损失和客户流失,正确的做法是启用“维护模式”或“降级服务”,例如返回503错误页,并显示“系统维护中”提示,同时保留核心接口的只读功能,这样既向用户传达了状态,又避免了服务器资源被完全耗尽,为后续恢复争取时间。
高防IP清洗后的流量回源延迟如何优化?
回源延迟主要受物理距离和链路质量影响,优化策略包括:选择离源站地理位置较近的高防节点,减少物理传输延迟,启用HTTP/2或QUIC协议,提升传输效率,在源站配置缓存策略,将静态资源缓存至边缘节点,减少回源请求次数,据行业共识,合理的缓存命中率可显著降低回源压力,从而间接提升响应速度。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/391821.html