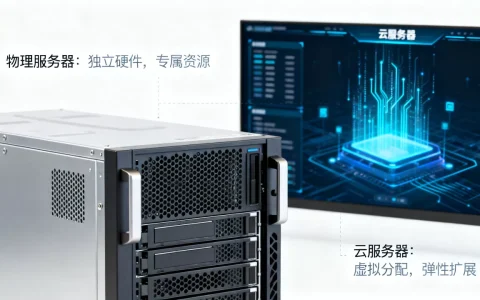
DDoS高防与WAF组合防护的核心逻辑在于:利用高防IP清洗海量流量攻击,确保业务连通性,同时通过WAF深度检测应用层请求,精准拦截SQL注入、XSS等恶意代码,二者协同构建从网络层到应用层的立体防御体系。
为什么单一防护无法应对2026年的复杂威胁
在当前的网络环境中,攻击手段早已不再是简单的流量洪峰,攻击者倾向于采用“混合攻击”策略,先以DDoS攻击耗尽服务器的带宽和连接数,再趁乱植入Web漏洞利用代码,如果只部署WAF,面对TB级的流量冲击,WAF实例本身就会因资源耗尽而瘫痪,导致防护失效;反之,若仅依靠DDoS高防,虽然能扛住流量洪峰,但攻击流量依然会穿透到后端服务器,携带恶意Payload的请求会被业务系统处理,造成数据泄露或系统篡改,业内专家指出,这种“单点防御”的盲区在近年来显著增加,多数安全专家建议采用组合方案以消除防御死角。
DDoS高防的边界与局限
DDoS高防主要工作在OSI模型的第3层和第4层,它的核心能力是区分“正常用户”和“攻击流量”,通过BGP多线接入和清洗中心,它能够将超过带宽上限的恶意流量引流至清洗集群进行过滤,高防设备通常基于IP信誉、频率限制和协议特征进行判断,对于伪装成正常HTTP/HTTPS请求的应用层攻击,例如慢速攻击(Slowloris)或精心构造的SQL注入,高防设备往往缺乏深度解析能力,容易将其误判为正常流量放行。
WAF的瓶颈与依赖
Web应用防火墙(WAF)专注于第7层应用协议,它具备强大的规则引擎,能够解析HTTP头部、Cookie、POST参数,识别OWASP Top 10中的常见漏洞,但WAF的计算资源有限,无法承受高并发的大流量攻击,一旦遭受大规模CC攻击或UDP Flood,WAF的并发连接数会迅速打满,导致合法用户请求被丢弃或延迟极高,WAF必须部署在高防之后,享受“干净”的流量。
组合防护架构的实际落地路径
构建高效的组合防护方案,关键在于流量走向的合理设计,标准的架构通常采用“DNS解析指向高防IP -> 高防清洗后回源至WAF -> WAF过滤后转发至源站服务器”的逻辑链路,这种架构确保了每一层都只处理其擅长类型的威胁。

DNS层面的精准调度
在配置阶段,需要将域名的A记录或CNAME记录指向DDoS高防服务提供的专属IP,这里需要注意,高防IP通常具备地域分布优势,对于面向特定区域用户的企业,选择就近的高防节点可以显著降低延迟,据工信部相关数据显示,合理的节点选择能优化约15%-20%的网络响应时间,在DNS解析策略上,建议启用智能解析功能,区分国内、海外及CDN节点流量,确保只有需要防护的业务流量进入高防清洗池。
高防回源配置的关键细节
高防清洗后的流量需要回源到WAF,这一步骤极易被忽视,但至关重要,如果回源IP配置不当,攻击者可能直接绕过高防,通过扫描源站真实IP发起直连攻击,必须启用高防服务的“回源IP白名单”功能,仅允许高防清洗中心的IP段访问WAF,在WAF前端应隐藏源站真实IP,仅暴露WAF的IP地址,对于使用云原生架构的用户,可以将WAF部署在负载均衡器(SLB)之后,形成“高防->SLB->WAF->后端服务”的多层嵌套结构,进一步增加攻击者的探测难度。
WAF规则引擎的定制化优化
WAF并非安装即忘的产品,默认的通用规则集虽然能拦截大部分已知攻击,但容易误伤正常业务,某些复杂的API接口可能包含特殊字符,被WAF误判为SQL注入,需要结合业务场景进行规则调优,建议开启“学习模式”,运行1-2周后,根据误报日志调整白名单和拦截阈值,对于金融、电商等核心业务,建议启用Bot管理功能,识别并拦截自动化爬虫和恶意脚本,这与传统的SQL注入防护形成互补。
DDoS高防与WAF的价格与选型对比
企业在采购时,常面临“选哪个套餐”或“如何组合更划算”的疑问,两者的计费模式不同,DDoS高防通常按峰值带宽或防护能力(如50G、100G、500G)包年包月计费,而WAF多按请求量(QPS)或域名数量计费。
成本效益分析
| 防护维度 | DDoS高防 | WAF | 组合优势 |
|---|---|---|---|
| 主要防护对象 | TCP/UDP Flood, SYN Flood | SQL注入, XSS, CC攻击 | 全栈覆盖,无死角 |
| 计费模式 | 带宽/防护峰值 | QPS/域名数 | 按需扩展,避免资源浪费 |
| 响应延迟 | 极低(毫秒级清洗) | 中等(需深度解析) | 高防抗峰值,WAF保精度 |
| 适用场景 | 游戏、直播、高频交易 | 电商、门户、API服务 | 大型互联网平台标配 |

业内共识认为,对于日均访问量超过百万PV的网站,单独购买高规格WAF的成本远高于“基础高防+标准WAF”的组合,因为高防可以屏蔽掉90%以上的无效流量,大幅降低WAF的QPS压力,从而节省WAF的扩容成本,反之,若只买高防,一旦遭受应用层攻击,源站服务器可能因CPU满载而宕机,造成的业务损失远超防护费用。
常见运维误区与排查指南
在实际操作中,许多企业虽然购买了组合防护,却未能发挥预期效果,主要原因在于运维配置不当。
忽略日志联动分析
高防和WAF通常产生独立的日志,如果仅查看单一平台的日志,很难还原完整的攻击链条,建议通过SIEM(安全信息和事件管理)系统或云厂商提供的统一日志中心,将高防的清洗日志与WAF的拦截日志进行关联分析,当高防日志显示某IP被清洗时,同时检查WAF日志中是否有来自同一IP段的异常请求,这有助于识别高级持续性威胁(APT)。

证书管理混乱
在HTTPS场景下,高防、WAF和源站需要分别配置SSL证书,如果证书过期或配置不一致,会导致握手失败,用户无法访问,务必建立证书监控机制,确保所有节点的证书在有效期内,且私钥安全存储,对于使用Let’s Encrypt等免费证书的用户,需配置自动续期脚本,避免因人工疏忽导致服务中断。
Q&A:DDoS高防和WAF组合防护方案常见疑问
DDoS高防和WAF可以合并购买吗?
目前主流云服务商通常提供“高防IP+Web应用防火墙”的捆绑套餐或独立服务组合,虽然物理上可能部署在同一云平台的同一可用区,但在逻辑架构上,它们依然是两个独立的安全组件,合并购买往往能享受一定的价格折扣,且便于统一控制台管理,选择时,应关注两者之间的网络延迟,确保高防回源到WAF的链路稳定,避免因为网络抖动影响清洗效率。
组合防护能防止所有类型的网络攻击吗?
不能,组合防护主要解决的是流量清洗和应用层漏洞利用问题,对于零日漏洞(Zero-day)、内部人员威胁、社会工程学攻击或物理层面的入侵,高防和WAF均无法提供直接防护,如果业务代码本身存在严重逻辑缺陷,如越权访问或业务逻辑绕过,WAF的规则引擎可能无法识别,安全防护是一个系统工程,除了网络和产品防护,还需加强代码审计、权限管理和员工安全意识培训。
如何判断当前的DDoS高防和WAF组合防护方案是否有效?
有效的防护方案应具备可验证的监控指标,观察高防控制台,确认在遭受攻击时,清洗流量占比高,且源站接收到的流量平稳,无带宽拥塞,检查WAF的拦截报表,确认恶意请求被准确拦截,且误报率控制在可接受范围内(通常低于0.1%),定期进行渗透测试或模拟攻击演练,验证防护策略是否及时生效,若发现攻击流量能穿透到高防或WAF并影响业务,则说明配置存在漏洞或防护阈值设置不合理,需立即调整。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/392082.html