


通过Nginx的deny指令结合allow指令,可以精准实现针对特定IP或IP段的访问控制,这是Web服务器安全加固中最基础且高效的手段。
在数字化运营中,服务器安全不再是可选项,而是生存底线,面对日益复杂的网络攻击,仅仅依靠防火墙往往不够精细,Nginx作为高性能HTTP和反向代理服务器,其内置的访问控制模块提供了灵活的IP屏蔽能力,无论是防止恶意爬虫抓取数据,还是阻断特定地区的垃圾流量,合理配置IP黑名单都能显著降低服务器负载并提升安全性,本文将深入解析如何实现这一功能,涵盖从基础配置到高级场景的全方位实操指南。
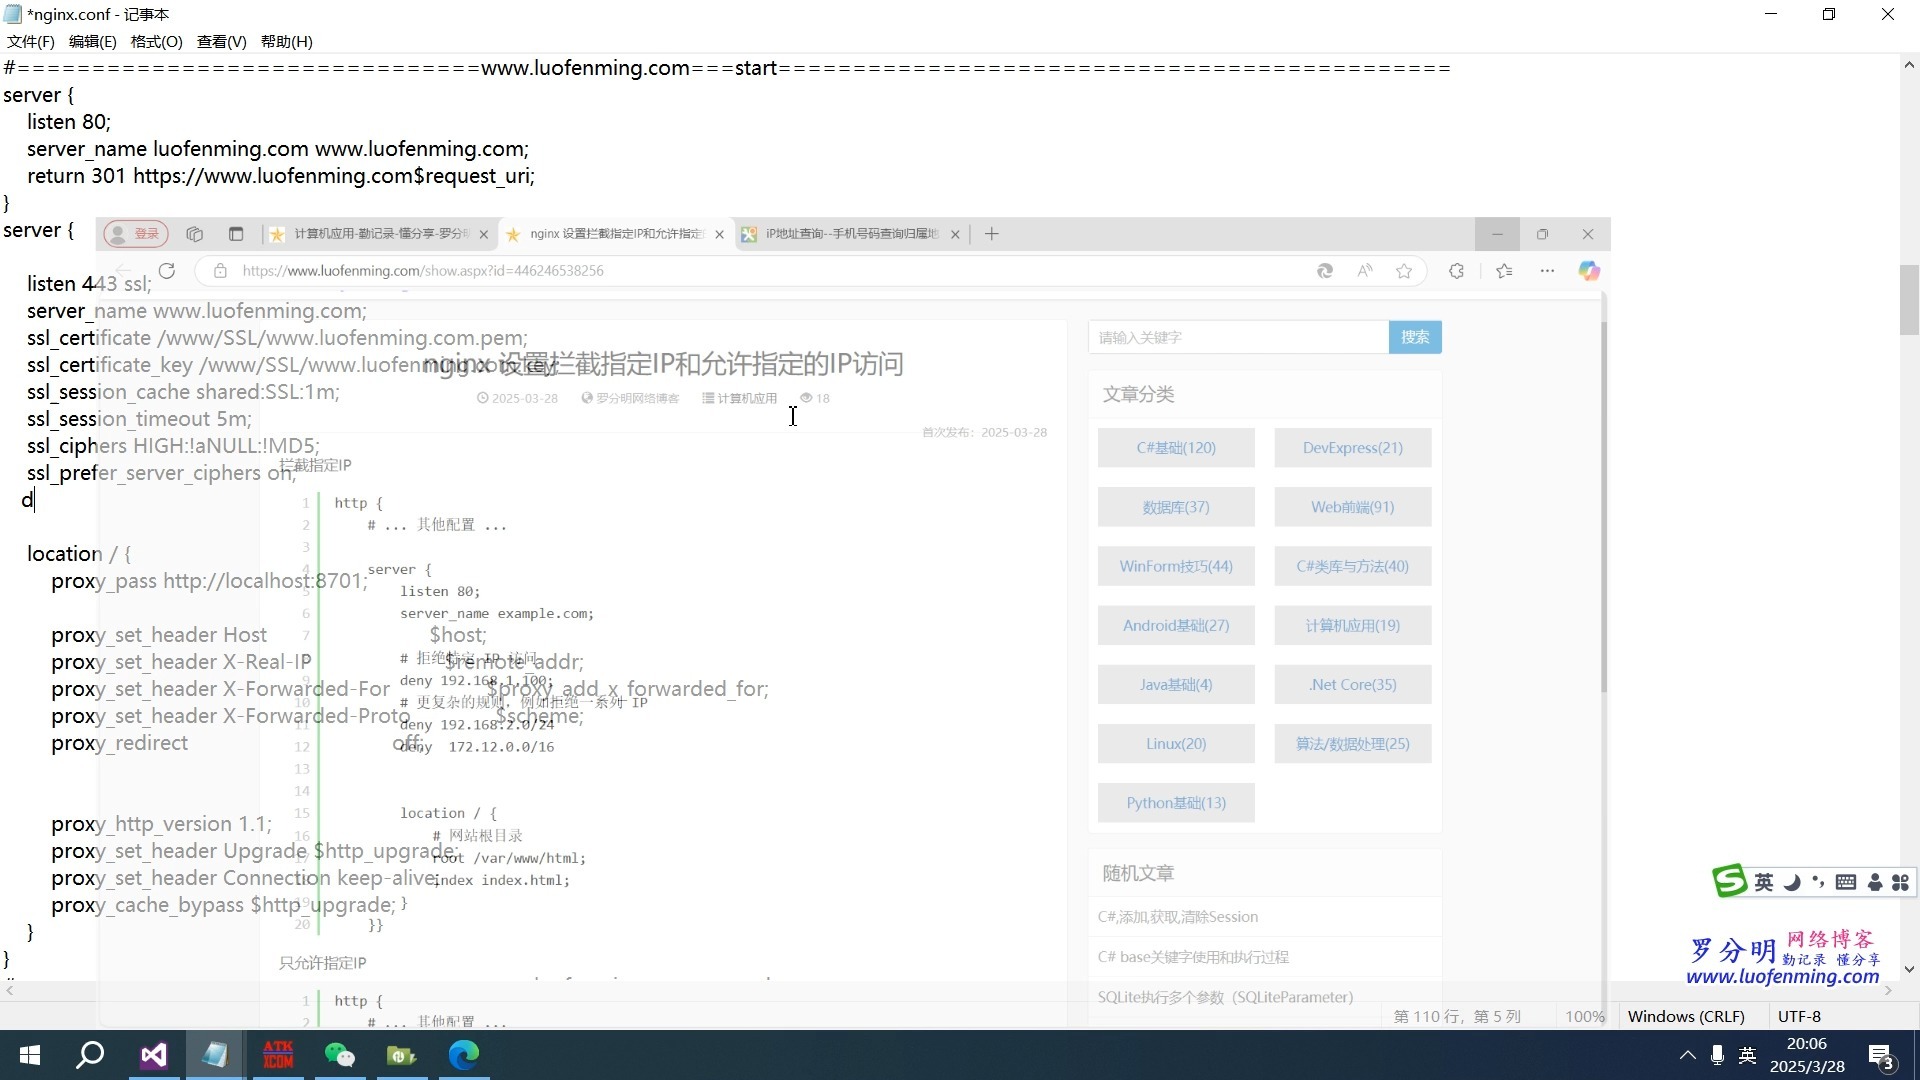

Nginx IP封禁的核心机制与配置逻辑
理解Nginx如何处理IP请求是配置的前提,Nginx在处理请求时,会按照配置文件中的指令顺序执行访问控制判断,这意味着指令的排列顺序至关重要,错误的顺序可能导致合法用户被误封,或者恶意IP绕过限制。
基础指令:deny与allow的工作原理
Nginx提供了两个核心指令:allow和deny,它们用于定义IP地址或CIDR格式的IP段的访问权限。
- deny指令:明确拒绝指定IP或IP段的访问请求。
- allow指令:明确允许指定IP或IP段的访问请求。
当多个指令同时存在时,Nginx会从上到下匹配第一个符合条件的规则并立即生效,如果没有任何规则匹配,则默认允许访问(除非全局配置了拒绝),这种“首次匹配优先”的机制要求我们在配置时必须仔细规划规则顺序。
常见应用场景:为何需要禁用IP?
在实际运维中,禁用IP通常出于以下几种具体场景:
- 防御CC攻击:当服务器遭受大量来自同一IP或IP段的频繁请求时,通过临时封禁该IP段可以快速缓解压力。
- 反爬虫策略:针对恶意抓取网站数据的爬虫,封禁其来源IP可以有效保护核心数据资产。
- 地域访问限制:对于仅面向国内用户的服务,可以屏蔽来自高风险地区的流量,减少无效请求和潜在的安全威胁。
- 内部网络隔离:在测试环境中,仅允许内网IP访问敏感接口,防止外部未经授权的探测。

具体操作步骤:如何配置Nginx IP黑名单
配置过程并不复杂,但需要严谨的操作路径,以下以常见的Nginx配置文件为例,展示如何实现IP和IP段的禁用。
在server块中全局配置
这种方式适用于对整个网站或特定域名下的所有请求进行统一控制。
- 打开Nginx配置文件,通常位于
/etc/nginx/nginx.conf或/etc/nginx/conf.d/目录下的.conf文件中。 - 在
server块内部,找到location /或需要控制的特定location块。 - 添加
deny指令。
server {
    listen 80;
    server_name example.com;
    location / {
        # 禁止特定IP访问
        deny 192.168.1.100;
        # 禁止特定IP段访问(CIDR格式)
        deny 10.0.0.0/8;
        # 允许其他所有IP访问
        allow all;
        proxy_pass http://backend;
    }
}
在上述配置中,168.1.100将被直接拒绝,而0.0.0/8网段内的所有IP也会被拒绝,最后一条allow all确保其他合法用户不受影响。
使用include引入外部黑名单文件
当需要屏蔽的IP数量庞大时,直接在主配置文件中写入大量deny指令会导致配置文件臃肿,难以维护,建议使用include指令引入外部文件。
- 创建黑名单文件,例如
/etc/nginx/blacklist.conf。 - 在文件中逐行写入需要禁用的IP或IP段。
# /etc/nginx/blacklist.conf
deny 192.168.1.100;
deny 10.0.0.0/8;
deny 203.0.113.0/24;

- 在主配置文件的
server或location块中引入该文件。
server {
    listen 80;
    server_name example.com;
    location / {
        include /etc/nginx/blacklist.conf;
        allow all;
        proxy_pass http://backend;
    }
}
这种方式不仅提高了配置的可读性,还便于通过脚本自动化更新黑名单,可以编写Python脚本定期从日志中分析出高频恶意IP,并自动追加到blacklist.conf中。
进阶技巧:动态更新与性能优化
静态配置虽然简单,但在面对动态变化的攻击源时显得力不从心,业内专家指出,结合自动化脚本和Nginx的优雅重载机制,可以实现更高效的IP管理。
自动化黑名单更新流程
- 日志分析:使用
awk或GoAccess等工具分析Nginx访问日志,提取请求频率异常高的IP。 - 规则生成:将提取出的IP格式化为Nginx可识别的
deny指令。 - 文件更新:将新规则追加到黑名单文件中。
- 重载配置:执行
nginx -s reload命令,使新配置生效,而无需重启Nginx服务,确保业务不中断。
性能考量:IP段封禁的利弊
在配置deny指令时,选择封禁单个IP还是IP段,直接影响服务器性能。
| 配置方式 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|
| 单个IP封禁 | 精准度高,误伤风险小 | 规则数量多,匹配效率低 | 攻击源IP固定且数量少 |
| IP段封禁 | 规则少,匹配效率高 | 可能误伤同网段合法用户 | 攻击源来自同一ISP或地域 |

据行业共识认为,对于大规模DDoS攻击,封禁整个IP段能显著减少Nginx的规则匹配次数,从而降低CPU开销,这要求运维人员具备较高的网络知识,能够准确判断IP段的归属,避免影响正常业务。
常见问题解答:Nginx禁用IP和IP段功能如何实现
Q1:Nginx禁用IP后,用户会看到什么错误页面?
默认情况下,当Nginx拒绝访问时,会返回403 Forbidden状态码,浏览器通常会显示默认的403错误页面,如果需要自定义错误页面,可以在配置文件中添加error_page 403 /custom_403.html;指令,指向自定义的HTML文件,以提升用户体验或提供安全警告信息。
Q2:如何确保IP封禁配置在Nginx重启后依然生效?
只要将配置写入Nginx的配置文件(如nginx.conf或conf.d/.conf)中,并保存在磁盘上,重启Nginz服务后配置就会自动加载,对于通过include引入的外部黑名单文件,只要文件路径正确且Nginx进程有读取权限,重启后同样生效,建议定期备份配置文件,以防误操作导致服务不可用。
Q3:Nginx IP封禁与防火墙(如iptables)封禁有什么区别?
Nginx层面的IP封禁属于应用层控制,仅针对HTTP/HTTPS请求生效,配置灵活且无需重启操作系统内核,而iptables等防火墙工具工作在系统内核层,能阻断所有类型的网络流量,包括非Web服务,两者互补使用效果更佳:防火墙用于抵御大规模网络层攻击,Nginx用于精细化的应用层访问控制。
通过合理配置Nginx的IP封禁功能,不仅能有效抵御恶意攻击,还能优化服务器资源分配,掌握这一技能,是每一位Web运维人员构建安全防线的重要一步。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/400296.html



评论列表(1条)
服务器安全太重要了,上次我那台VPS被打了三天,查日志才发现被疯狂扫端口。赶紧配了Nginx的deny,心里踏实多了!