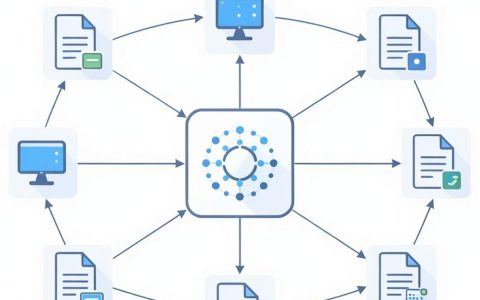
CDN防CC的核心在于通过全球分布式节点分散流量压力,并结合动态速率限制、行为分析及AI挑战机制,在边缘侧拦截恶意请求,确保源站可用性。


CDN防CC的技术原理与核心机制
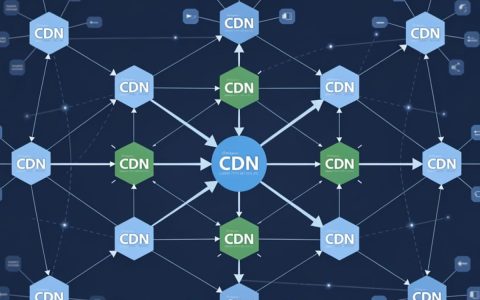
分发网络)防CC攻击并非单一功能,而是一套由边缘计算、流量清洗和行为识别组成的综合防御体系,其核心逻辑是将攻击流量在距离攻击源最近的边缘节点进行拦截,防止流量汇聚至源站。
流量分发与负载均衡
- Anycast路由:通过Anycast技术将请求引导至最近的边缘节点,使攻击流量在物理上被分散到全球数百个节点,避免单点崩溃。
- 边缘缓存:将静态资源缓存至边缘,CC攻击若针对静态页面,请求将在CDN层被响应,无需回源,极大降低源站压力。
动态速率限制(Rate Limiting)
- QPS限制:针对单个IP或特定URL设置每秒请求数上限。
- 阶梯式拦截:当请求频率超过阈值时,系统由“观察”转为“限制”,再转为“封禁”。
行为分析与指纹识别
- JA3指纹:通过分析TLS握手阶段的特征,识别攻击工具(如Python-requests, Go-http-client)与真实浏览器的区别。
- HTTP/2 帧分析:检测异常的并发流数量和窗口大小,识别模拟浏览器的CC工具。
2026年主流CDN防CC实战配置方案
在2026年的网络环境下,简单的IP封禁已失效,高效的防御需要结合场景化配置。
针对API接口的CDN防CC配置方案
API接口是CC攻击的高频目标,由于其动态性强,无法缓存,必须采用以下策略:
- JWT校验前置:将Token验证逻辑下沉至CDN边缘节点,非法请求在回源前被直接丢弃。
- 请求参数签名:对API请求进行时间戳和随机数签名,防止攻击者通过重放攻击实施CC。
- 精细化限流:针对
/api/login或/api/search等高能耗接口设置独立且严格的QPS阈值。
智能挑战机制
- JS挑战(JavaScript Challenge):在响应中插入一段JS代码,要求客户端执行并返回结果,绝大多数简单CC脚本无法执行JS,从而被过滤。
- 验证码(CAPTCHA)联动:当行为分析判定为高风险时,自动触发人机验证,确保真实用户通行。
动态黑白名单
- 威胁情报同步:实时同步全球已知的恶意Bot IP库,在请求到达前实现预拦截。
- 地理位置过滤:若业务仅面向国内,直接在CDN侧封禁海外所有非必要流量。
方案对比:CDN防CC与高防IP哪个更好?
很多企业在选择防御方案时会对两者产生困惑,以下是基于2026年行业标准的技术对比:
| 维度 | CDN防CC | 高防IP | |
|---|---|---|---|
| 防御原理 | 分散流量 $rightarrow$ 边缘拦截 | 汇聚流量 $rightarrow$ 中心清洗 | CDN更适合大规模分布式攻击 |
| 访问速度 | 全球加速,延迟极低 | 流量需经清洗中心,有一定延迟 | CDN在用户体验上占优 |
| 隐藏源站 | 彻底隐藏源站IP | 仅隐藏源站,但高防IP易被盯上 | CDN隐藏能力更强 |
| 适用场景 | 静态/动态混合,高并发业务 | 纯动态业务,极高带宽攻击 | 根据业务类型选择 |
| 成本结构 | 按流量/带宽计费,弹性高 | 通常为固定月费,成本较高 | CDN性价比更高 |
综合分析: 对于大多数互联网应用,CDN防CC是首选,因为它在提供安全防护的同时兼顾了加速效果,而高防IP更适合作为最后一道防线,用于保护核心数据库或关键API服务器。
企业级CDN防CC价格及其影响因素
企业级CDN防CC价格通常不采取单一定价,而是由基础套餐与增值安全服务组成。

- 流量计费模式:基础CDN费用 $text{流量} times text{单价}$,防CC功能通常作为安全插件按月订阅。
- 防护等级定价:
- 基础版:仅提供简单的QPS限流,适用于小型站点。
- 专业版:包含行为分析、JS挑战和威胁情报,适用于中型电商、门户。
- 旗舰版:提供定制化WAF规则、AI实时分析和专属安全专家支持,适用于金融、政务等高敏感行业。
- 影响因素:主要取决于峰值带宽需求、清洗流量规模以及规则定制的复杂度。
行业最佳实践与E-E-A-T分析
根据2026年《网络安全等级保护》最新实践指南,头部企业在部署CDN防CC时遵循以下逻辑:
- 零信任架构(Zero Trust):不再信任任何来源的请求,所有请求必须经过身份验证或行为审计。
- AI驱动的自适应防御:利用机器学习模型实时学习正常用户的访问基线,当流量模式偏离基线 $pm 20%$ 时,自动收紧拦截策略。
- 多云冗余策略:避免依赖单一CDN厂商,采用多CDN调度,当某个厂商被大规模攻击导致节点瘫痪时,快速切换流量。
行业共识: 防CC不再是简单的“堵”,而是“疏”与“滤”的结合,过度严格的拦截会导致误杀率上升,影响转化率。精准的指纹识别比粗暴的IP封禁更具专业价值。
CDN防CC通过将防御前移至网络边缘,实现了流量的物理分散与逻辑过滤,通过结合针对API接口的CDN防CC配置方案以及智能挑战机制,企业可以在不牺牲用户体验的前提下,有效抵御大规模的应用层攻击,在选择方案时,应综合考量业务场景,对比CDN防CC与高防IP的优劣,选择最匹配的成本与性能平衡点。
常见问题解答
Q1:CDN防CC攻击效果怎么样?
答: 效果非常显著,对于绝大多数基于HTTP/HTTPS的CC攻击,CDN能拦截 $95%$ 以上的恶意请求,其优势在于能够应对Tbps级别的流量冲击,而不会让源站产生任何负载,但需注意,如果攻击者通过某种手段获取了源站真实IP,CDN将失效,此时需配合安全组封禁所有非CDN节点的入站流量。
Q2:如何降低防CC过程中的误杀率?
答: 建议采用“观察 $rightarrow$ 挑战 $rightarrow$ 拦截”的渐进式策略,首先通过行为分析标记可疑流量,随后触发JS挑战或验证码,只有在多次挑战失败后才实施封禁,定期分析日志,将误杀的合法IP加入白名单。
Q3:CDN防CC能防御所有类型的攻击吗?
答: 不能,CDN防CC主要针对应用层(L7)的CC攻击,对于网络层(L3/L4)的SYN Flood或UDP Flood等流量攻击,需要依赖CDN厂商的底层清洗能力或专门的高防硬件。

您目前的站点是否正遭受异常流量攻击?欢迎在评论区分享您的场景,我为您提供定制化配置建议。
参考文献
-
中国信息通信研究院 (CAICT). 2026年《全球网络安全态势报告》. 2026-01.
-
工业和信息化部 (MIIT). 《关于加强关键信息基础设施防护的指导意见 (2025修订版)》. 2025-11.
-
Cloudflare Security Research Team. The Evolution of L7 DDoS Mitigation and AI-Driven Filtering. 2026-02.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/491958.html