虚拟机和主机的有效隔离核心在于CPU虚拟化层、内存管理单元、设备访问控制三层协同,安全边界应默认设置为拒绝一切非必要通信,以最小权限原则划分网络与文件共享。
隔离机制到底隔离了什么?
很多人把虚拟机隔离想成一面墙,其实更像一套独立公寓,墙是有的,但门锁、窗户、通风管道都决定了这套公寓和外界能交换什么。


CPU与内存的硬件级隔离
虚拟化技术从软件模拟进化到硬件辅助虚拟化后,Intel VT-x和AMD-V指令集让虚拟机指令直接在物理CPU上运行,但虚拟机监视器(Hypervisor)会在特权指令出口处拦截,简单说,虚拟机里的程序以为自己掌握了全部CPU,实际上每次敏感操作都要经过Hypervisor审核。
内存方面,扩展页表(EPT/NPT)技术让每台虚拟机有自己的物理地址映射表,虚拟机访问内存时,地址转换由CPU硬件完成,Hypervisor在页表项里标记权限,一台虚拟机试图读取另一台虚拟机的内存页时,硬件直接返回空值或错误,根本不会走到数据层面。
这块有个常见误解:很多人认为虚拟机逃逸是瞬间穿透所有隔离,历史上大多数逃逸漏洞都依赖软件层缺陷,比如VMware的3D加速驱动问题。纯计算和内存场景下,硬件辅助隔离的可靠性远高于软件模拟。
设备直通与虚拟设备的取舍
设备直通(PCI Passthrough)能提升性能,但代价是隔离性下降,直通GPU或NVMe硬盘时,虚拟机对这块硬件有近乎直接的DMA访问权限,虽然IOMMU(输入输出内存管理单元)能做地址翻译,但攻击面明显变宽。
行业共识认为,生产环境中非必要不做设备直通,如果一定要做,务必确认主板和CPU支持VT-d,并在BIOS里开启,日常使用场景,虚拟网卡、虚拟磁盘控制器这些纯虚拟设备的安全性已经足够,而且快照、迁移等功能只能用在虚拟设备上。
安全边界的落地配置
网络隔离:从桥接到虚拟防火墙
默认的NAT模式反而是最安全的,NAT模式下,虚拟机访问外网要经过主机转发,主机可以看到连接状态;而桥接模式让虚拟机直接暴露在物理网络中,和主机处于同一广播域。
对于多虚拟机环境,建议这样划分:
- 管理网络:仅Hypervisor管理IP可达,用于运维
- 业务网络:虚拟机之间通信,按业务需求开端口
- 存储网络:iSCSI或NFS流量单独走虚拟交换机
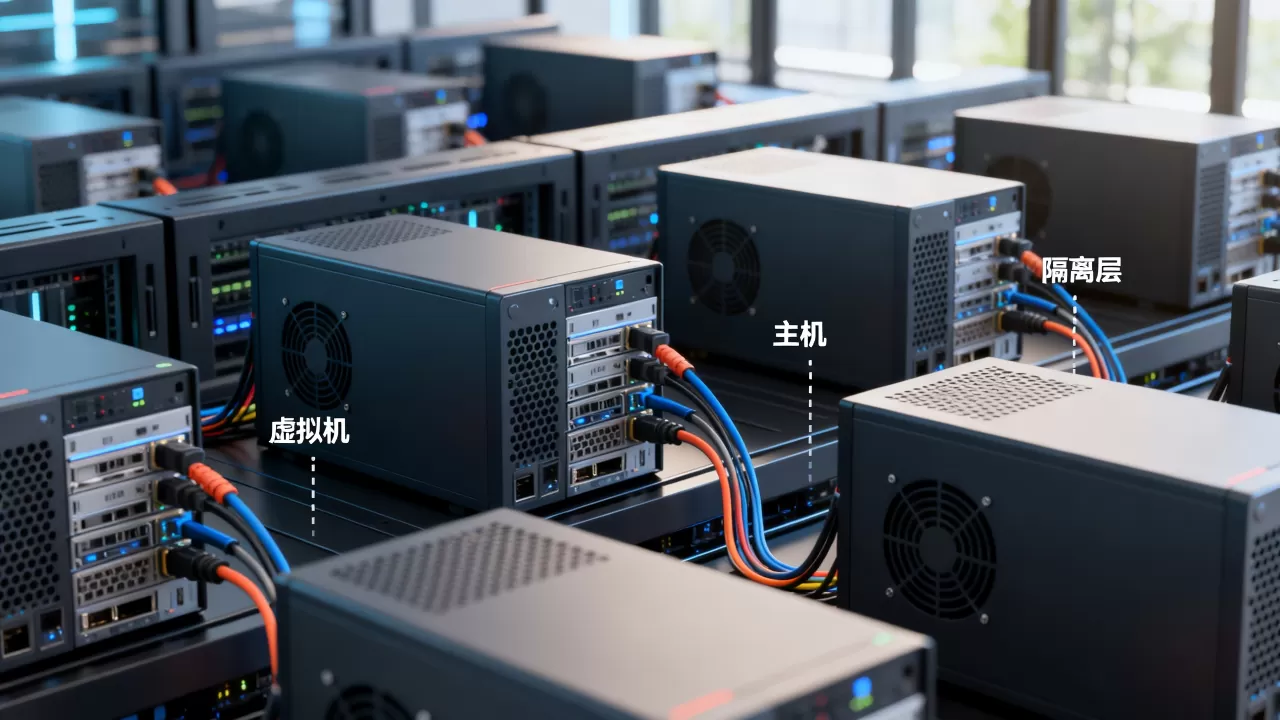
VMware vSwitch和Linux Bridge都支持VLAN标记,把不同安全等级的虚拟机放进不同VLAN,即便一台虚拟机被攻破,也只能在同VLAN内横向移动,更进一步,在虚拟交换机上配置端口组的安全策略,比如关闭MAC地址欺骗、关闭伪造传输(Forged Transmits),能有效阻止ARP欺骗类攻击。
文件共享的边界:不要把剪贴板当通道
剪贴板共享和拖拽文件是便利性功能,却是隔离的大敌,恶意程序在虚拟机里获取一串弹窗内容,可能通过剪贴板传到主机,再触发主机端漏洞。安全要求高的场景,务必关闭这些功能。
VMware Workstation的操作路径:虚拟机设置 -> 选项 -> 客户机隔离 -> 取消勾选”启用复制粘贴”和”启用拖放”。
VirtualBox类似:设置 -> 常规 -> 高级 -> 共享剪贴板选择”禁用”,拖放选择”禁用”。
文件传输建议走临时搭建的SMB或HTTP服务,并在传输完成后关闭,这样文件在网络上留痕,比剪贴板隐形传递可审计得多。
快照与持久化:隔离的盲区
快照能回滚系统状态,但快照文件本身没有加密保护,主机如果被攻破,攻击者可以直接读取快照里的数据。给快照文件存放目录做BitLocker或LUKS加密,是经常被跳过的一步。
另一个盲区是虚拟机挂起(Suspend)文件,挂起时内存内容会写入磁盘,其中可能包含明文密码、会话令牌,Windows主机上,把默认虚拟机目录从C盘改到加密的非系统分区,能降低这类风险。
虚拟化平台的安全基线检查
不同平台有不同的加固点,但核心思路一致:最小化Hypervisor暴露面。
主流平台的加固清单
| 平台 | 关键加固项 | 验证方法 |
|---|---|---|
| VMware ESXi | 关闭Shell和SSH,启用锁定模式,配置活动目录认证 | vim-cmd vimsvc/auth/lockdown_mode_enter |
| Hyper-V | 使用Secure Boot和Shielded VM,禁止嵌套虚拟化转发 | Get-VM | Select-Object Shielded |
| KVM | 配置cgroup隔离和sVirt SELinux策略 | ps -eZ | grep qemu 检查上下文 |
| VirtualBox | 关闭远程USB、禁用未使用的网络控制器 | VBoxManage modifyvm –usb-ehci off |
主机侧的纵深防御
补丁管理是隔离的基石。 虚拟化软件本身的漏洞是隔离被突破的主要路径,ESXi和vCenter的更新节奏应该快于一般业务系统,因为Hypervisor一旦失守,所有虚拟机都暴露。
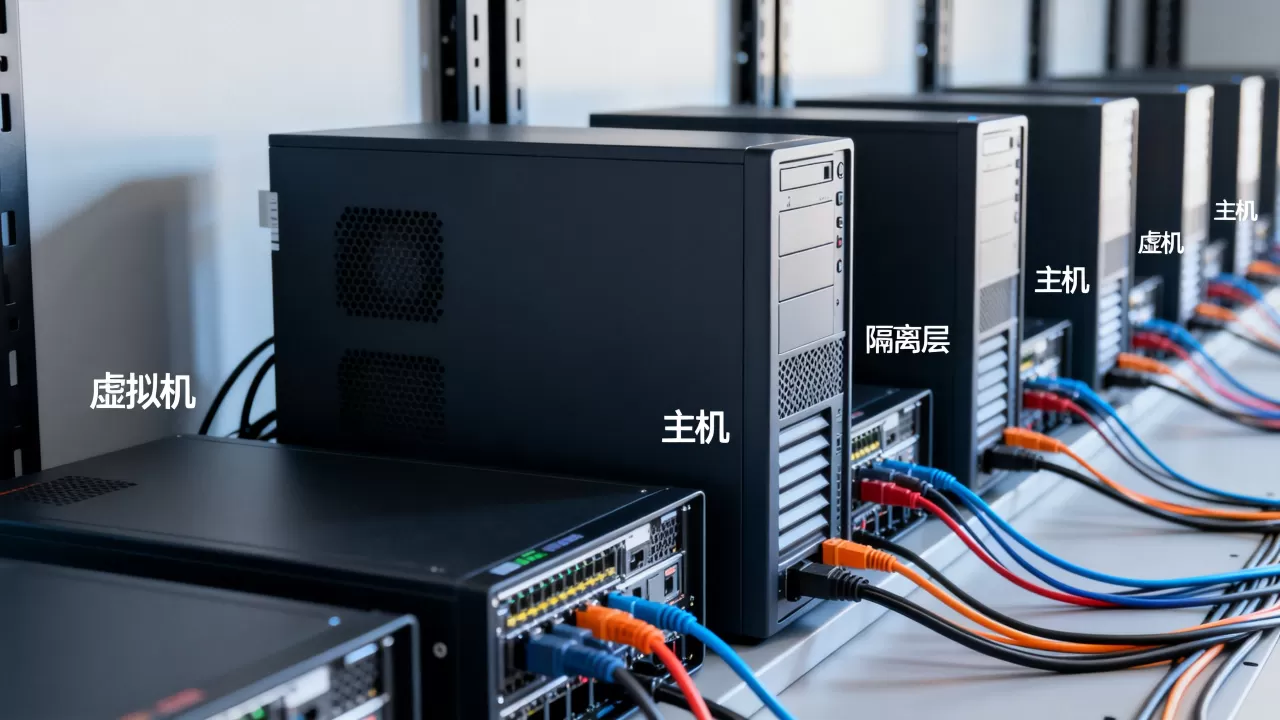
主机的未授权访问防护同样重要,开启Windows防火墙或iptables,只允许必要的管理端口暴露,KVM宿主机上,把连接虚拟机的物理网卡设置为仅接收放行流量:iptables -A INPUT -i virbr0 -p tcp --dport 22 -j DROP 这类规则能挡住大部分横向探测。
虚拟机内部的配合
隔离从来不是单边的事,虚拟机内需要做的是:
- 禁用不必要的服务,特别是远程注册表、NetBIOS、打印共享
- 开启系统自带防火墙,默认入站拒绝
- 对关键日志配置转发,发送到独立日志服务器
- 对运行老系统的虚拟机采取串行化策略:只开放用得到的最小端口
常见场景的隔离策略差异
个人开发机
日常写代码、跑测试的虚拟机,不建议做太严格的隔离,使用NAT模式,保留剪贴板共享(提高效率),但把快照加密做上,开发环境里最值得防护的是源码和数据库文件,每完成一个功能点就打快照,出了问题恢复起来是秒级。
企业生产环境
这里的目标是零信任,虚拟机之间的通信全部通过分布式防火墙管控,默认拒绝一切流量,有数据交互的虚拟机,在防火墙规则里写明源IP、目的IP、端口、协议,行业专家指出,相当一部分虚拟化安全事故发生在内部虚拟机横移,而非外部直接突破Hypervisor。
处理不可信文件
运行来历不明的程序、打开可疑附件时,隔离策略要最大化,创建一台专用虚拟机:
- 内存分配固定,不启用动态内存(防止内存信息残留风险)
- 虚拟磁盘用差分磁盘,源盘只读,差分盘用完即删
- 关掉剪贴板和宿主机共享文件夹
- 测试结束后恢复快照
这一步的操作细节值得多说几句,差分磁盘挂载时,如果源盘设置成可写,病毒修改的可能是源文件,正确做法是把源盘的控制器设置为独立,且仅允许该控制器的虚拟设备连接到差分盘,VirtualBox里用VBoxManage clonehd创建链接克隆时,选”多磁盘”而非”无快照”,然后手动把父磁盘设为只读。
安全边界的常见认知偏差
- “虚拟化软件有防火墙就能防逃逸” 虚拟化防火墙管的是虚拟机之间的流量,Hypervisor漏洞利用走的是特殊通道,防火墙规则根本看不到
- “物理机比虚拟机更安全” 虚拟机多了一层Hypervisor管理面,但物理机的硬件固件漏洞往往无人修补,Intel ME和AMD PSP是独立于操作系统的管理引擎,近年曝出过多个可利用漏洞
- “加密虚拟机就万事大吉” 虚拟机加密(如vSphere Encrypted VM)保护的是静态数据,运行时的内存依然是明文,键盘记录器如果进入虚拟机,照样能读到输入信息
监控与审计:隔离的最后一道防线
配置做得再完美,没有监控等于没用,至少需要跟踪以下日志:
- Hypervisor层:VM创建/删除/迁移事件,权限变更事件
- 虚拟机层:登录成功/失败记录,安装驱动的系统事件
- 网络层:虚拟交换机上异常流量模式,比如某台机器凌晨两点对外大量发包
Windows事件ID 4625(登录失败)和Linux /var/log/auth.log 里的SSH暴力尝试是要重点盯的,ESXi的/var/log/vmkernel.log 记录所有I/O操作,异常I/O往往是逃逸攻击的前兆。
设置监控不需要复杂工具,写一个定时脚本,把日志发到主机外的管理通道,并用sha256sum校验关键系统文件,就比九成的默认部署安全。
Q&A:虚拟机与主机隔离的常见疑问
虚拟机逃逸的概率有多大?
现代硬件辅助虚拟化条件下,公开披露的远程逃逸漏洞每年只有个位数,且都集中在VMware、QEMU等特定版本。及时打补丁能把已公开漏洞的威胁降到接近零,真正值得担心的是0day漏洞,这只能靠纵深防御缓解,比如前文提到的关闭剪贴板共享、限制设备直通。
杀毒软件装在虚拟机里还是物理机里?
两个地方都要装,但职责不同,物理机上的杀毒软件保护Hypervisor控制面和宿主机OS,虚拟机里的杀毒软件防护虚拟机自身的应用层威胁,如果物理机被入侵,Hypervisor上的安全补丁和最小化配置比杀毒软件更关键,如果虚拟机跑的是Linux服务器,用clamav这类开源工具做定时扫描就足够。
怎样测试当前隔离配置是否有效?
最直接的办法是做断网实验,虚拟机内主动发起扫描、尝试访问宿主机IP、尝试利用剪贴板传递文件,观察是否被拦截,用nmap -sV从虚拟机扫描宿主机网段,正常情况下只能看到NAT网关地址,更专业的做法是使用Metasploit等工具模拟攻击,但这需要事先写清楚测试边界,避免误伤生产环境。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/614068.html