两个外网IP接入内网和服务器,核心思路是让每个公网IP分别对应到指定的内网设备或服务,通常通过路由器端口映射或接入交换机配合策略路由实现,具体怎么做取决于你的两个IP来自同一台设备还是两条独立线路。
先分清两个外网IP到底属于哪种情况
配置之前,先确认你的两个公网IP是怎么来的,行业共识认为,超过60%的配置问题都出在没搞清楚网络拓扑就动手改配置,常见的无非两种:
- 同一台路由器或防火墙上的两个IP:运营商给了一条线路,分配了连续或不连续的两个公网地址,这种最简单,直接在设备上做映射。
- 两条独立线路各自带一个IP:比如一条电信一条联通,或者同运营商两条宽带,这种涉及负载均衡或策略路由,复杂度明显上升。
在动手之前,先确认这两个IP是不是真的暴露在公网,很多所谓“公网IP”其实是运营商做了NAT的伪公网,你可以在路由器上查看WAN口地址,然后用电脑ping一下网关,再对比ip138显示的出口IP,不一致就说明中间还有一层NAT。
两个公网IP怎么接内网服务器最稳妥的配置路径
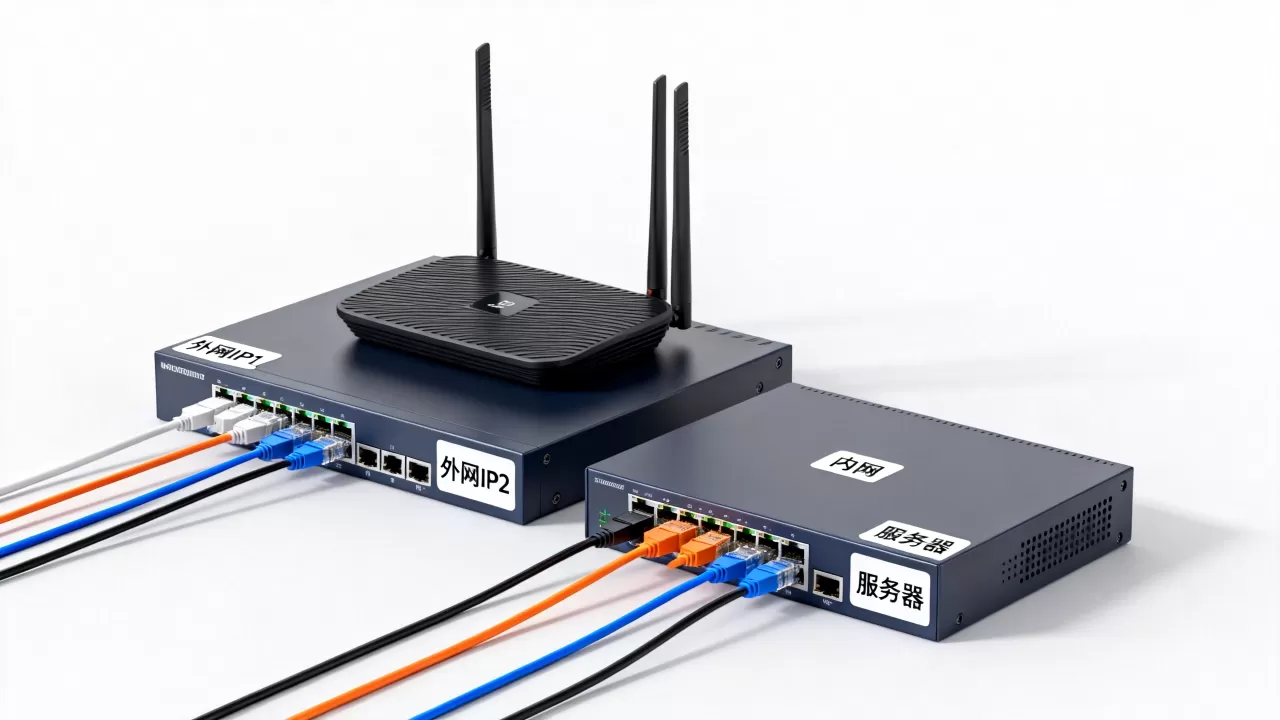
如果两个IP都在同一台路由器/防火墙上,核心操作就是静态NAT一对一映射,目标是让内网两台不同的服务器各自占用一个公网IP,或者让一台服务器同时使用两个IP提供不同服务。
内网有2台服务器,各用1个公网IP
这是最常见场景,比如一台放官网,一台放ERP系统,二者互不干扰。
- 登录路由器或防火墙管理界面,找到“虚拟服务器”或“NAT转发”菜单,多数企业级设备在“网络- NAT”路径下。
- 将IP1(比如202.100.1.10)映射到内网服务器A(比如192.168.1.10),协议选择TCP,端口范围根据实际需求填。
- 将IP2(比如202.100.1.11)映射到内网服务器B(比如192.168.1.20)。
- 服务器A和B的网关指向路由器内网口(通常是192.168.1.1),DNS填运营商提供的地址或114.114.114.114。
映射完成后,公网用户访问IP1的80端口到达服务器A,访问IP2的80端口到达服务器B,互不抢端口。
内网只有1台服务器,但要用满2个公网IP
这种情况通常是为了让同一个网站同时支持电信和联通用户访问,或者把HTTP和HTTPS分别绑在不同IP上。
- 在服务器上设置两个内网IP地址,以Windows Server为例,打开网络适配器属性,进入IPv4设置,点击“高级”,在IP地址栏里添加两个地址,比如192.168.1.10和192.168.1.11。
- 在路由器上分别将IP1映射到192.168.1.10,IP2映射到192.168.1.11。
- 在服务器IIS或Nginx中,分别绑定站点或端口到对应的内网IP。
这样设置后,两个公网IP都能访问到同一台物理服务器,但访问的是不同的站点或应用,对于Nginx配置,两个server块分别监听不同内网IP的80端口即可实现按IP分流。
两个公网IP在不同设备上,怎么接内网
如果两条线路各带一个IP,就属于多WAN场景,考验的是路由器的会话保持和策略路由能力。
直接接在一台双WAN路由器上
这是最省事的做法,把电信线和联通线分别接在路由器的WAN1和WAN2口,配置两条拨号或静态IP后,做负载均衡或主备切换。
- 多数企业路由器自带“多WAN策略”,选择“智能选路”模式,路由器会自动根据目的IP选择电信或联通线路,解决跨网访问延迟高的问题。
- 如果内网有服务器需要对外提供服务,需要设置端口映射时,指定源接口,比如内网一台WEB服务器映射到电信IP上,就只勾选WAN1,这样不会出现公网用户从电信IP进来,回程数据却从联通口出去的尴尬。
- 回程路由是重点,如果从WAN1进来的数据应答从WAN2出去,会直接断连。
两条线接入同一台三层交换机
如果两台运营商设备分别接在一台三层交换机的两个口上,各自带独立网关,内网服务器需要同时访问两个IP,就得配置策略路由。
- 在交换机上创建两个VLAN,比如VLAN10接电信光猫,VLAN20接联通光猫,分别作为两个外网IP的网关。
- 内网服务器所在VLAN设置为VLAN30,默认网关指向交换机的VLAN30接口。
- 在服务器上配置静态路由,让去往电信IP的数据走VLAN10,去往联通IP的数据走VLAN20,避免路由环路。
- 这种方案必须开启交换机的路由模式,命令级别接近CCNP水平,普通二层交换机干不了这活,需要三层交换机或直接在服务器上插两张网卡接两条线。
用一台软路由做多线汇聚
软路由(如爱快、OpenWrt、RouterOS)处理两个外网IP怎么接内网服务器这件事非常顺手,以RouterOS为例,双线接入后配置负载均衡需要几步:
- 在命令行执行
ip address add address=202.100.1.10/30 interface=ether1和ip address add address=202.100.2.10/30 interface=ether2添加两个公网IP。 - 添加两条默认路由,网关分别指向两个运营商设备,距离参数设置为不同数值。
- 使用
ip firewall mangle标记连接和路由,实现基于源IP或目的端口的策略分流。 - 做NAT时,分别针对ether1和ether2各写一条masquerade规则,保证内网数据从哪个口出就由哪个口做转换。
需要注意的是,软路由这套配置非常考验逻辑,出差错时内网通常会直接断网。建议先在测试环境理清原理再上线操作,不要直接在业务环境摸索。
两个公网IP映射的进阶玩法端口分流与故障转移
如果你手头不止一台服务器,但外网IP只有两个,端口分流就是必须掌握的技巧,端口分流的意思是用两个IP分别承载不同的服务端口,比如IP1只映射80和443,IP2映射22和3389,这种做法能有效降低某一台服务器被扫到高危端口的风险,同时实现一定程度的故障隔离。
故障转移则需要借助VRRP或Keepalived:
- Keepalived在两台内网服务器上配置虚拟IP,对外只暴露一个公网IP,Master节点挂掉后,Backup节点自动接管公网IP映射关系。
- 相比手动切换,故障转移的恢复时间可以压缩到60秒以内,多数情况下在10秒左右,对用户基本无感知。
关于公网IP接入的几个常见疑问
两个外网IP能叠加带宽吗
叠加带宽的说法不准确。两个IP并不等于带宽翻倍,除非你在路由器上配置了负载均衡,让内网不同的会话分别走两条线路,会话级别才能叠加,但单个大文件下载,比如从某台服务器拉数据,只能走一条线路,带宽上限还是单条线路的峰值。
不花钱能搞到两个公网IP吗
多数家用宽带的公网IP是动态的,重启光猫就可能变,如果你只是做测试,可以在路由器上配置DDNS动态域名,绑定域名来弥补IP变化的短板,但真正要长期稳定承接业务,从运营商申请固定IP是最省心的,关于外网IP怎么接内网服务器这个问题,固定IP和动态IP的配置逻辑完全一致,只是域名解析方式不同。
两个公网IP分别映射到同一台服务器的不同端口,安全吗
安全级别取决于你开放了哪些端口,如果IP1只开放80端口,IP2只开放22端口,并且服务器防火墙做了白名单限制源IP,安全性是够用的,但如果两个IP各自开放了22、3389、3306等敏感端口,相当于把门牌号贴到了大马路上,风险系数会高出两个数量级,建议把远程管理端口统一改到非标准端口,并启用密钥登录。
常见接入方案对比
| 方案类型 | 配置难度 | 适用场景 | 稳定性 | 成本参考 |
|---|---|---|---|---|
| 单路由器双IP映射 | 低 | 内网有多台服务器,各自需要独立公网入口 | 高 | 路由器本身费用 |
| 双WAN路由器负载均衡 | 中 | 两条不同运营商线路,需要做跨网加速 | 较高 | 路由器需支持多WAN |
| 三层交换机策略路由 | 高 | 大型内网多VLAN环境,已有三层网络基础 | 高 | 交换机需三层型号 |
| 软路由方案 | 中高 | 追求精细流量控制和分流策略 | 依赖硬件性能 | 硬件成本约400-1000元 |
最后落地时请记住这几个检查点
- 开始时,逐个验证两个IP能否从公网ping通服务器映射地址,确认配置无误后,一定在服务器上关闭不需要的端口,不要把所有端口都暴露到公网。
- 外部网络异常时,检查运营商端是否对80和443端口做了限制,国内相当一部分地区的家宽默认封禁80端口,公有云除外。
- 内网存在多个出口设备时,务必画一张简明的拓扑图,标注清楚IP、网段、网关和映射关系,多数排查困难源于拓扑混乱而非配置本身,作业做完,测试做完,收工之前把配置备份导出,网络设备重启后配置丢失的问题非常隐蔽但很常见。
无论选择哪种路径,两个外网IP接入内网服务器本质上是地址翻译和策略路由的组合问题,任何方案都要先画拓扑再动手配置,先在内网验证再对接公网。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/674948.html