F5做微信访问服务器授权,核心是在F5上完成SSL证书卸载、域名监听、回源白名单和回调URL透传四件事,微信侧再同步校验服务器域名和IP白名单,两端对齐就通了。
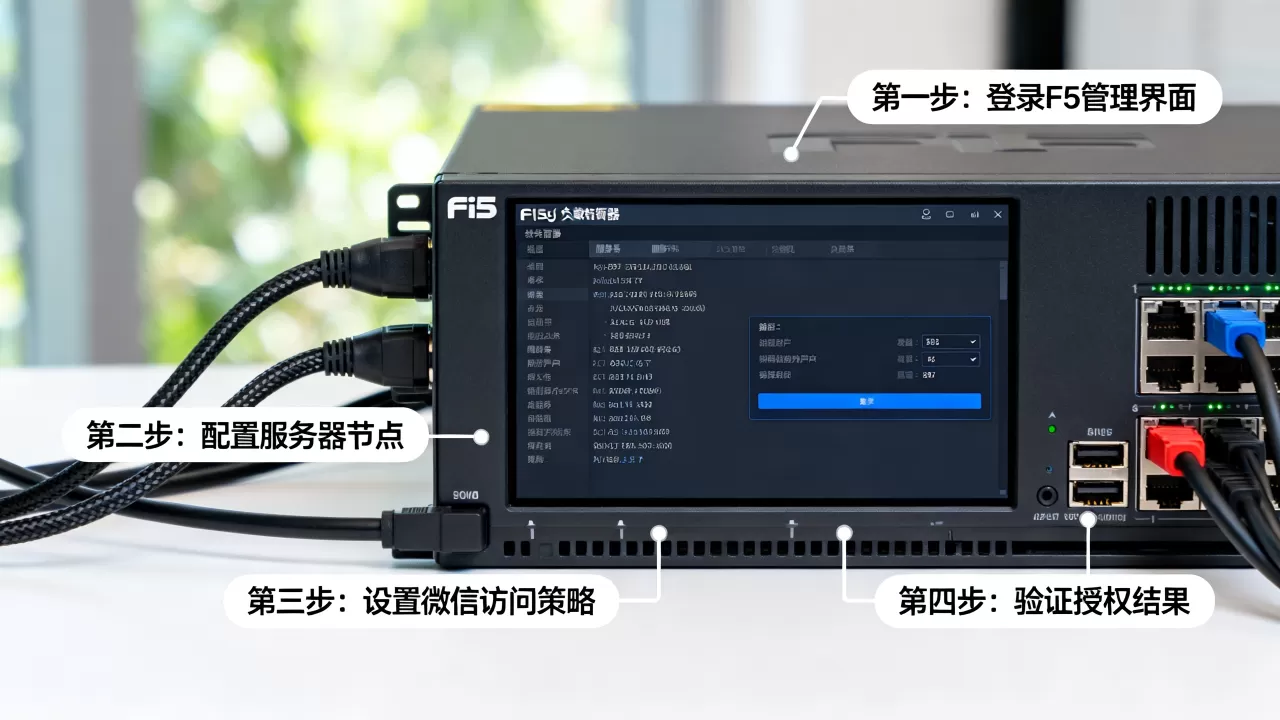
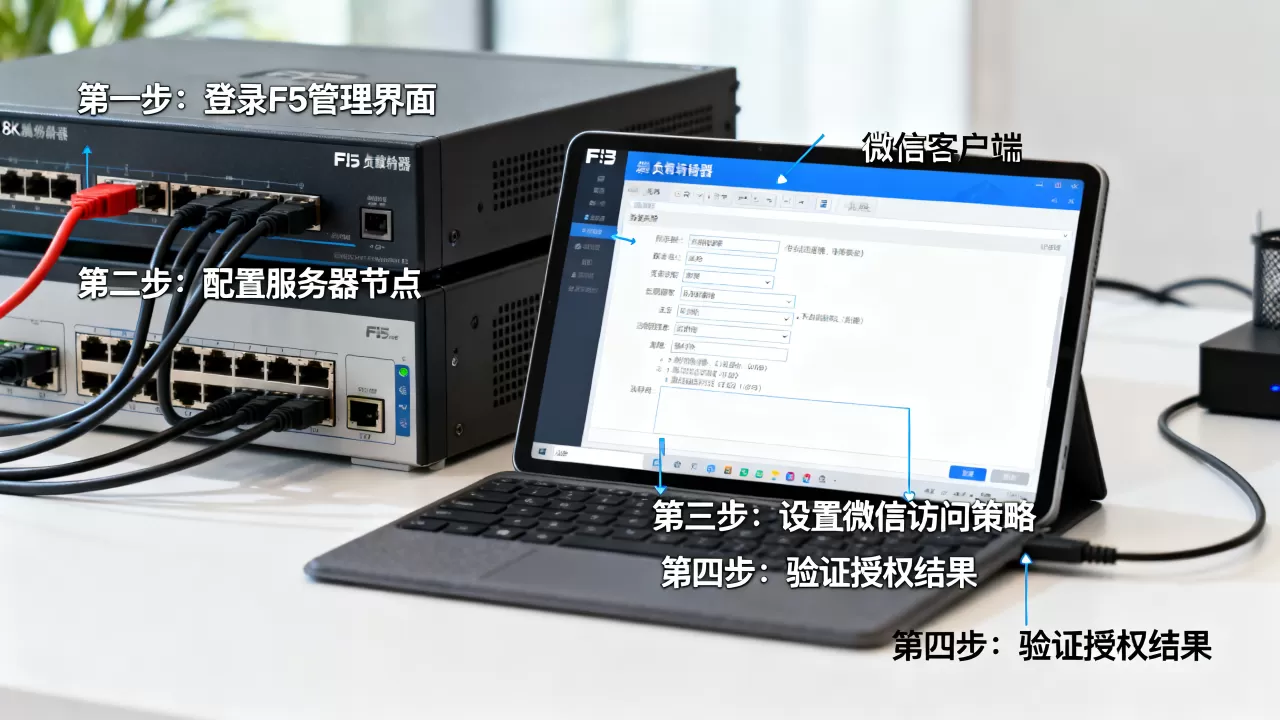
很多朋友第一次接触这个需求时,以为要在F5上装微信的什么特殊插件,其实没有,F5就是一个流量入口的“门岗”,微信的服务器要进来访问你的后端,你先得告诉门岗“放谁进、走哪条路、身上带什么证件”,下面我把这套流程拆开,结合真实操作场景,一步步说清楚。


F5在微信授权体系里扮演的角色
微信的服务器访问你的服务器,不是随时随地乱闯的,微信侧有严格的校验机制,你的服务器在微信眼里的形象主要有三个:可信域名、白名单IP、HTTPS证书,而F5恰好站在这个校验链路的正中间。
业内专家指出,F5在企业架构里通常作为反向代理和负载均衡层,微信请求先打到F5的虚拟服务器(Virtual Server)上,再转发到后端的Nginx、Tomcat或Spring Boot应用,这个过程中,微信只认F5暴露出去的域名和证书,不认你后端的真实IP。
所以在配置授权时,你的关注点不是“让微信访问我的某台主机”,而是让微信访问经过F5的这条合法链路,理解这一点,后面的操作就不会跑偏。
F5侧的四件套配置
第一件:域名和监听端口对齐
微信要求的服务器域名必须支持HTTPS,默认走443端口,在F5上,你需要创建一个虚拟服务器,类型选Standard,目的地址填你的公网IP,服务端口填443,这里有个细节,很多人在F5上配了多个域名共用同一个VIP,要注意使用SNI(Server Name Indication)来区分不同域名,否则微信请求进来时F5不知道把流量转发给谁。
具体操作路径:Local Traffic → Virtual Servers → Create,配置Destination和Service Port后,在Server SSL Profile那里选你准备好的证书。
第二件:SSL证书配置,微信认证书不认IP
微信要求服务器HTTPS证书的证书链必须完整,什么叫完整?就是你的站点证书、中间证书、根证书要串成一条完整的链,F5上如果你只导入了站点证书,忘了导入中间证书,微信访问时会报证书验证失败,表现就是“连接被重置”或者“SSL握手错误”。
上传证书时注意:在F5的Local Traffic → SSL Certificates里,把证书和私钥一起导入,同时检查证书过期时间,有个容易被忽略的场景很多团队用的是免费证书,一年一换,换完后F5上如果还挂着旧证书,微信端会一直失败,因为微信那边缓存的证书指纹和新证书对不上。
第三件:回源配置,别把微信请求甩错方向
F5收到微信请求后,需要按Pool(资源池)把流量分给后端服务器,这一步看似简单,但有两个容易踩的坑:
- 端口不一致:微信请求进来的443,你回源到后端的8080或80,如果在HTTP Profile里没做好端口转换,后端拿到的请求头里Host地址就会怪怪的。
- 回源方式选错:如果后端已经自己处理了HTTPS,你可以选SSL Pass-Through;如果后端只走HTTP,那就必须用HTTP模式并在F5上做SSL卸载,行业共识是,大多数场景建议用SSL卸载,把加解密压力放在F5上,后端省事。
第四件:白名单和来源校验
微信服务器访问你的F5时,来源IP其实是一批固定的IP段,微信官方公布的IP段虽然会不定期更新,但大致范围是稳定的,你可以在F5上做一个数据包过滤规则,只允许微信服务器的IP段访问你的443端口,其他来源全部拒绝,这样做既是为了安全合规,也是微信侧安全体系的要求。
具体操作:Configuration → Security → Policy,新建一个规则,源地址填微信IP段,目标是你F5的公网IP加443端口,动作选Accept。
微信侧要做的三件事
F5配完只是“路修好了”,你还要在微信公众平台或小程序后台把这条路标注给微信知道。
服务器域名校验
登录微信公众平台 → 开发管理 → 开发设置 → 服务器域名,在这里填入你F5暴露出去的域名,这里有个卡很多人的点:域名必须ICP备案,且不能带端口号,不能带http://前缀,这些微信后台会做校验。
IP白名单填写
在微信后台的基本配置里,有一个“IP白名单”设置,填入你F5的公网出口IP,不是后端服务器的IP,很多团队填错成内网IP,结果微信回调时直接被拒。
消息校验Token和EncodingAESKey
这个属于业务配置层面,Token是你自己定义的字符串,F5转发时原样透传给后端即可,提醒一句:如果F5上开启了请求体改写或Header清洗,记得把微信的回调请求头保留完整,特别是Content-Type和User-Agent。
配置完成后怎么自测验证
配完不是扫码就完事了,你需要做一次完整的自检清单。
建议按以下顺序排查:
- 用浏览器访问
https://你的域名看证书是否受信任 - 在后端日志里确认是否有来自微信IP段的请求记录
- 用curl命令模拟微信回调:
curl -k -x https://你的域名/wx/callback -d 'test',观察F5是否正常转发 - 在F5的Real-time Monitor里查看虚拟服务器的连接数,如果443端口持续有来自微信IP段的SYN包,说明链路已通
如果自测时发现回调失败,不要急着改F5策略,先看F5的日志,看是连接被拒、证书握手失败,还是转发超时,据部分用户反馈,常见的问题其实是后端接口响应超过3秒,微信侧直接超时断开,跟F5本身关系不大,这时候你需要检查的是后端业务逻辑,而不是F5配置。
常见的运营商和地域差异问题
有在上海和北京两地部署F5集群的朋友遇到过这种情况:上海节点配置完全一样,微信回调成功率却比北京低不少,排查下来发现,问题出在运营商链路的MTU值
上,微信服务器以TCP长连接方式回调时,如果中途的路由器分片策略不一致,会导致大包被丢弃,解决办法是在F5的TCP Profile里将MSS值调整为1400。
还有一类常见问题来自云上F5和后端不在同一VPC,跨地域回源时延迟被拉高,微信侧的「服务器响应超时」问题会频繁出现,这类场景下,建议在F5和后端之间拉专线,或者把F5和后端部署在同一可用区。
关于配置变更的维护建议
微信的IP段和TLS协议版本会不定期更新,据统计,微信服务器IP段有多次阶段性扩充记录,F5侧的访问白名单建议写成定期巡检项,可以写一个脚本定时拉取微信官方IP段,比对F5上的配置是否一致,不一致时自动更新。
证书续期也是同样的逻辑,F5上配置的证书到期前30天,就该准备新证书了,有个省事的方法:在F5的证书管理里提前导入新证书,等旧证书到期前切换Profile引用即可,切换动作是秒级的,对业务无感知。
关于F5微信访问服务器授权的Q&A
F5上配置了微信服务器授权后,后端还需要单独加白名单吗?
需要,F5只是打通了入口链路,后端服务器如果自己有防火墙或安全组,也要放行F5的回源IP,常见做法是后端只允许F5的内网IP访问自身端口,微信公网IP由F5去识别和过滤。
F5配了证书但微信提示“无法验证服务器身份”,是什么原因?
多数情况下是证书链不完整或私钥不匹配,F5导入证书后,检查一下是否同时导入了中间证书,确认证书是用于当前域名的,不能拿其他域名的证书顶替。
f5微信授权配置费用高吗,有没有省成本的做法?
费用取决于F5的型号和授权方式,如果现有F5容量足够,只是增加一个虚拟服务器和证书,不额外产生费用,如果为了这个需求单独采购新设备,成本会较高,替代方案是用F5的云版本(按实例付费)或开源方案先顶着,但稳定性、性能上会比硬件设备差一些
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/676353.html