查询服务器IP的登录端口号,最可靠的方法是登录服务器本机,用命令查看监听端口和服务配置;只知道IP时,必须在获得授权后用Nmap等工具探测,并结合云安全组、防火墙规则确认。
很多人把“服务器IP”和“登录端口”分开看,实际排障时要连起来看,IP决定找哪台机器,端口决定走哪个门,远程管理常见端口有SSH的22、Windows远程桌面的3389、宝塔面板的8888等,但生产环境通常不会原样使用,下面按场景拆开讲。

怎么查询服务器IP的登陆端口号:先分清本地和云服务器
“登录端口”不是一个固定值,它取决于你用什么协议登录。
- SSH登录Linux:默认22,可改成2222、22026等。
- RDP登录Windows:默认3389,可改成13389等。
- 宝塔面板、Web控制台:常见8888、8443、面板自定义端口。
- 数据库、Redis、MongoDB:3306、6379、27017等,严格说不是“登录服务器”,但常被当成业务端口。
- HTTP/HTTPS:80、443,用于网站访问,不是系统登录端口。
据IANA端口分配信息,0到1023属于知名端口,22、3389、23等都在其中,行业共识认为,排查端口要先本机后网络,先服务后安全组,顺序错了,容易在云控制台里绕圈。
默认端口参考表:
| 服务 | 默认端口 | 用途 |
|---|---|---|
| SSH | 22 | Linux远程登录 |
| RDP | 3389 | Windows远程桌面 |
| Telnet | 23 | 明文远程登录,不建议 |
| FTP | 21 | 文件传输 |
| MySQL | 3306 | 数据库 |
| SQL Server | 1433 | 数据库 |
| Redis | 6379 | 缓存 |
| MongoDB | 27017 | 数据库 |
| HTTP | 80 | 网站 |
| HTTPS | 443 | 加密网站 |
| 宝塔面板 | 8888 | 面板管理,常修改 |
如果你有服务器权限,直接在本机查最准,如果只有IP,没有账号,只能做授权范围内的端口探测。
云服务器远程桌面端口号怎么查:控制台与命令行两条路
云服务器和物理机最大的区别,是多了安全组和VPC网络,端口开没开,不只看系统,还要看云平台。
云控制台查看入方向规则
以常见云平台为例:
- 简米云ECS:实例详情 -> 安全组 -> 入方向,查看22、3389或自定义端口。
- 酷番云CVM:实例 -> 安全组 -> 入站规则。
- 华为云ECS:安全组 -> 入方向规则。
- 轻量应用服务器:防火墙 -> 应用类型或自定义端口。
- AWS EC2:Security Groups -> Inbound rules。
这里看到的是“允许进入”的端口,它不等于系统一定在监听,安全组放行3389,但Windows远程桌面服务没开,照样连不上。
Windows查看RDP端口
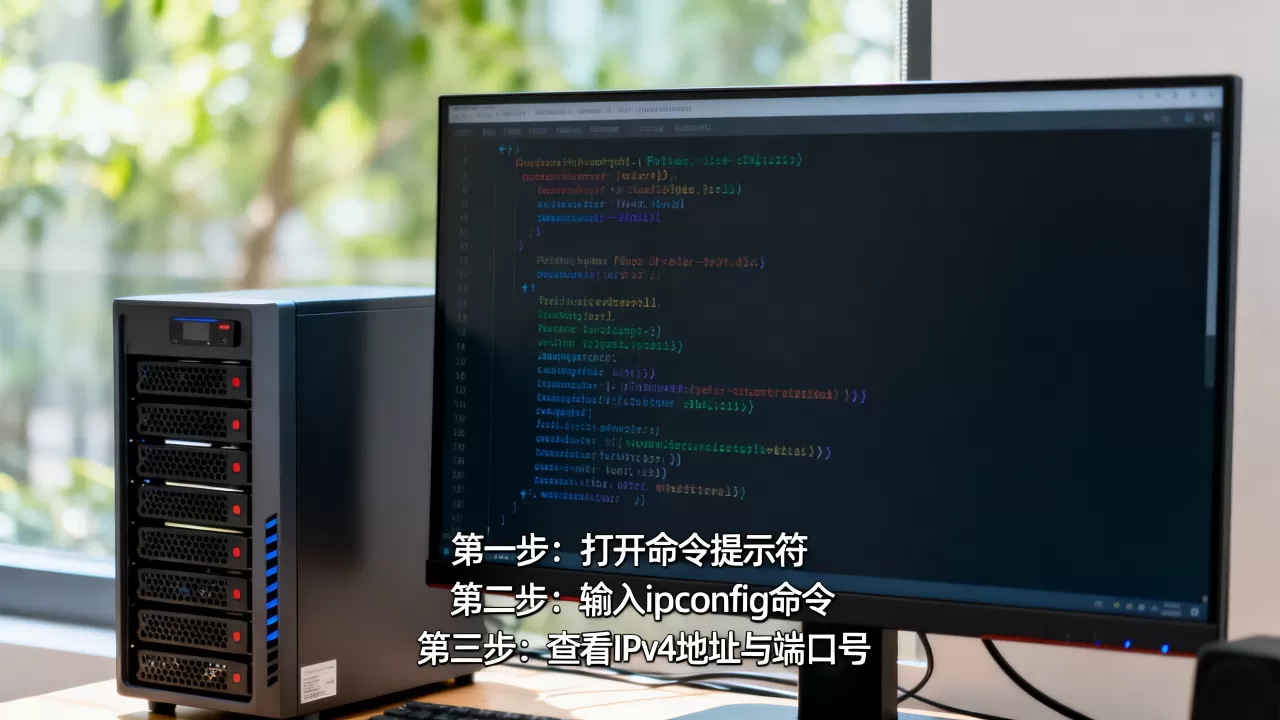
在服务器本机打开PowerShell,执行:
Get-ItemProperty -Path 'HKLM:SystemCurrentControlSetControlTerminal ServerWinStationsRDP-Tcp' -Name PortNumbernetstat -ano | findstr LISTENINGnetstat -ano | findstr :3389
注册表里的PortNumber是十进制端口,如果显示d3d,那是十六进制,需要换算,多数情况下,改过RDP端口后,这里会同步变化。
Linux查看SSH端口
在服务器本机执行:
ss -tlnp | grep sshdnetstat -tunlp | grep sshdcat /etc/ssh/sshd_config | grep -i portsystemctl status sshdjournalctl -u sshd | tail -20
ss和netstat看的是实际监听端口,sshd_config看的是配置端口,两者不一致时,以实际监听和重启后的配置为准,改完端口要重启SSH服务,并确认防火墙已放行。
服务器SSH登录端口怎么查看:Linux实战命令清单
如果你能登录Linux,查SSH端口并不难,难的是确认它为什么连不上。
按顺序执行:
who am i或w:确认当前登录方式。ss -tlnp | grep -E 'sshd|ssh':查看监听端口和进程。grep -i '^Port' /etc/ssh/sshd_config:查看配置文件。sshd -T | grep -i port:查看SSH服务最终生效配置。firewall-cmd --list-ports:CentOS/RHEL查看firewalld放行端口。ufw status verbose:Ubuntu/Debian查看ufw规则。iptables -L -n -t filter:查看传统iptables规则。semanage port -l | grep ssh:SELinux环境下查看允许端口。
如果sshd -T显示Port 22,但ss没有22监听,可能是服务没启动,或者监听在IPv6、其他地址,用ss -tlnp看完整输出,不要只grep sshd。
云服务器还要回控制台看安全组,本机防火墙放行、SSH监听正常、安全组没放行,外部依然连不上,反之,安全组放行、本机没监听,也会超时或拒绝。
如何扫描服务器开放端口和登录端口:Nmap与telnet对比
只知道服务器IP时,可以用工具探测,前提是获得授权,据公开法律法规,未经授权扫描他人服务器可能违反《网络安全法》,扫描自己的资产、客户书面授权的资产,才合规。
Nmap常用命令
nmap -Pn -p 22,3389,80,443 <服务器IP>nmap -sV -p 22,3389 <服务器IP>nmap -p- <服务器IP>:全端口扫描,耗时较长,授权后使用。nmap -sS -p 1-10000 <服务器IP>:SYN扫描,需要权限。nmap -Pn -p 2222,22026 <服务器IP>:猜测自定义SSH端口。
结果里常见三种状态:
- open:端口开放,可能可登录。
- closed:主机可达,端口关闭。
- filtered:被防火墙、安全组过滤,无法判断。
telnet与nc快速测试
telnet <服务器IP> 22nc -zv <服务器IP> 22nc -zv <服务器IP> 3389- PowerShell:
Test-NetConnection <服务器IP> -Port 3389
telnet能连上,只说明TCP端口可达,是不是SSH或RDP,还要看返回 banner,Nmap的-sV版本探测更适合判断服务类型。
对比表:
| 方法 | 适用场景 | 优点 | 限制 |
|---|---|---|---|
| ss/netstat | 已登录服务器 | 最准确,看本机监听 | 需要系统权限 |
| 云控制台 | 云服务器 | 看安全组放行 | 不等于服务已监听 |
| Nmap | 授权探测IP | 批量、版本识别 | 可能被防火墙过滤 |
| telnet/nc | 快速测单端口 | 简单直接 | 不能识别所有服务 |
| PowerShell | Windows排查 | 无需额外安装 | 仅限Windows环境 |
不管服务器部署在北京、上海还是海外,方法一致,差别在云平台控制台入口和合规要求。
宝塔面板服务器登录端口怎么查看:面板与配置文件
宝塔面板用户经常忘记面板端口和SSH端口,可以这样查:
- SSH登录后执行
bt default,查看面板地址、用户名和端口。 - 执行
bt,进入菜单查看面板端口。 - 查看文件:
cat /www/server/panel/data/port.pl。 - 面板设置 -> 面板端口,直接修改。
- 网站端口在“网站”->“配置文件”里看listen。
- 数据库端口在“数据库”->“配置修改”里看port。
修改面板端口后,要放行云安全组和本机防火墙,否则面板会打不开,SSH端口则看/etc/ssh/sshd_config,不要和面板端口混淆。
服务器登录端口号查不到怎么办:常见排查路径
端口查不到,通常不是命令错了,而是下面几种情况:
- SSH或RDP服务没启动。
- 服务只监听
0.0.1,外部无法访问。 - 云安全组没放行。
- 本机firewalld、ufw、iptables拦截。
- 端口被改成非默认值,扫描范围太小。
- 服务器在NAT后面,公网IP映射到内网不同端口。
- Docker端口映射写错,宿主机端口和容器端口不一致。
- CDN只代理80/443,不代理SSH和RDP。
- IPv6与IPv4监听不一致。
可执行:
docker ps查看0.0.0:2222->22/tcp这类映射。docker port 容器名查看端口映射。kubectl get svc查看K8s Service端口。ip addr确认公网IP、内网IP。curl ifconfig.me查看出口IP,注意不是所有服务器都有公网IP。
业内专家指出,远程管理端口应尽量避开默认值,并限制来源IP,这不是为了隐藏,而是降低被批量扫描和暴力破解的概率。
Q&A:服务器IP登录端口查询常见问题
服务器IP的登录端口号可以随便扫描吗?
不可以,扫描自己的服务器、经书面授权的客户资产,才属于合规操作,对陌生IP做全端口扫描,可能触发法律风险,也可能被云厂商安全中心拦截。
知道IP但不知道SSH端口,怎么快速确认?
先试默认22:nc -zv IP 22或telnet IP 22,连不上就看云安全组入方向规则,再在服务器本机执行ss -tlnp | grep sshd,如果端口改过,查/etc/ssh/sshd_config里的Port,或看sshd -T | grep -i port,授权范围内可用Nmap扫常见自定义端口,如2222、22026、2026。
服务器端口扫描工具收费吗,免费版够用吗?
不少工具提供免费版,商业版通常按年或按资产数量收费,普通排查用Nmap、nc、telnet和PowerShell Test-NetConnection基本够用,免费版Nmap、nc、telnet和PowerShell Test-NetConnection已经覆盖常规排查,付费工具主要增加资产管理和报表能力。
查询服务器IP的登录端口号,核心就三步:本机看监听,配置看端口,网络看安全组和防火墙,只知道IP时,先确认授权,再探测,不要跳过云平台规则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/689874.html