服务器的FTP加密码,本质上是在FTP服务端给账号设置密码并开启身份验证,客户端连接时输入“用户名+密码”才能上传下载;FTP是文件传输协议,不是某个硬件“东西”,密码通常加在服务端账号上,而不是加在服务器网线或FTP软件图标上。
服务器的ftp怎么加密码是什么东西:先弄清FTP密码的归属
很多人第一次听到“服务器FTP加密码”,会误以为要给服务器加一道开机密码,或者给FTP软件本身设密码,实际不是,FTP的全称是File Transfer Protocol,中文叫文件传输协议,它负责在客户端和服务器之间传文件,密码加在FTP服务端,也就是服务器上运行的FTP服务程序里。
FTP密码与服务器登录密码不是一回事
- 服务器登录密码:通常指SSH密码、RDP密码,用来登录整台服务器,权限很大。
- FTP密码:只用于FTP账号,登录后一般只能看到指定目录,适合给美工、外包、网站管理员传文件。
- 数据库密码、面板密码:又是另一套凭证,不能和FTP密码混用。
FTP、FTPS、SFTP的密码位置对比
| 类型 | 默认端口 | 是否加密 | 密码加在哪 |
|---|---|---|---|
| FTP | 21 | 明文传输 | FTP服务端账号 |
| FTPS | 21或990 | TLS加密 | FTP服务端账号加证书 |
| SFTP | 22 | SSH加密 | 系统用户或SSH密钥 |
从表格能看出,FTP密码不是“加在网址里”就完事,浏览器里输入ftp://user:pass@ip虽然能连,但密码可能暴露在历史记录和网络链路中,生产环境不建议这么用。
为什么有人把FTP密码填在网址里
- 临时测试方便,但不安全。
- 部分老式采集软件、建站工具仍支持这种写法。
- 一旦链接被复制,密码等于公开。
业内专家指出,FTP协议本身设计较早,默认不加密,后来出现的FTPS和SFTP,才把传输过程保护起来。
Linux服务器ftp怎么加密码:vsftpd实操路径
Linux服务器上最常见的是vsftpd,下面这套流程适合CentOS、Ubuntu、Debian等主流系统,命令需要root或sudo权限。
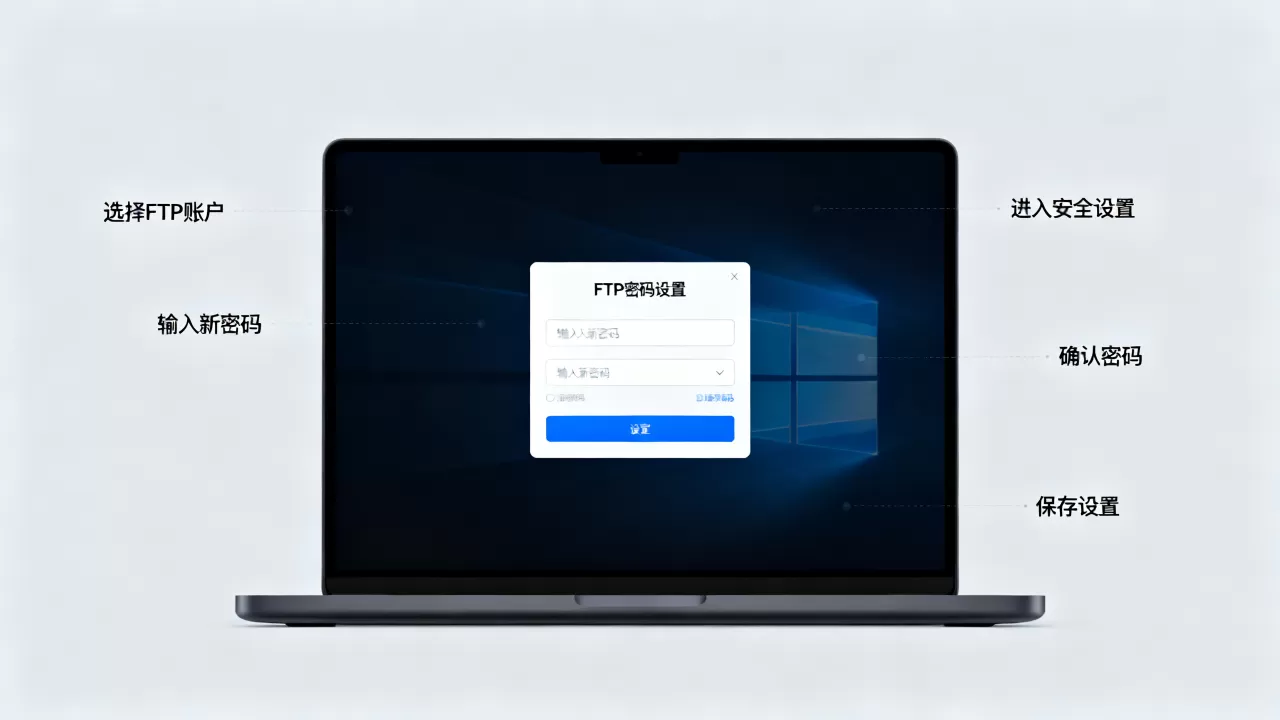
创建FTP用户并设置密码
useradd -d /var/ftp/user1 -s /sbin/nologin ftpuser1
passwd ftpuser1
执行passwd后,系统会提示输入两遍新密码,密码建议包含大小写字母、数字、符号,长度至少12位。/sbin/nologin表示这个账号不能登录SSH,只能走FTP,降低风险。
修改vsftpd.conf开启本地用户登录
编辑配置文件:
vi /etc/vsftpd/vsftpd.conf
确认或加入:
local_enable=YES
write_enable=YES
chroot_local_user=YES
allow_writeable_chroot=YES
pasv_enable=YES
pasv_min_port=39000
pasv_max_port=40000
保存后重启服务:
systemctl restart vsftpd
防火墙与被动模式放行
FTP有主动模式和被动模式,公网连接经常卡在被动模式,需要放行21端口和被动端口范围39000-40000,如果使用云服务器,还要在安全组里放行同样的端口。
测试连接
在本地电脑打开FileZilla或命令行:
ftp 服务器IP
输入用户名ftpuser1和刚设置的密码,能列出目录,说明FTP加密码成功。
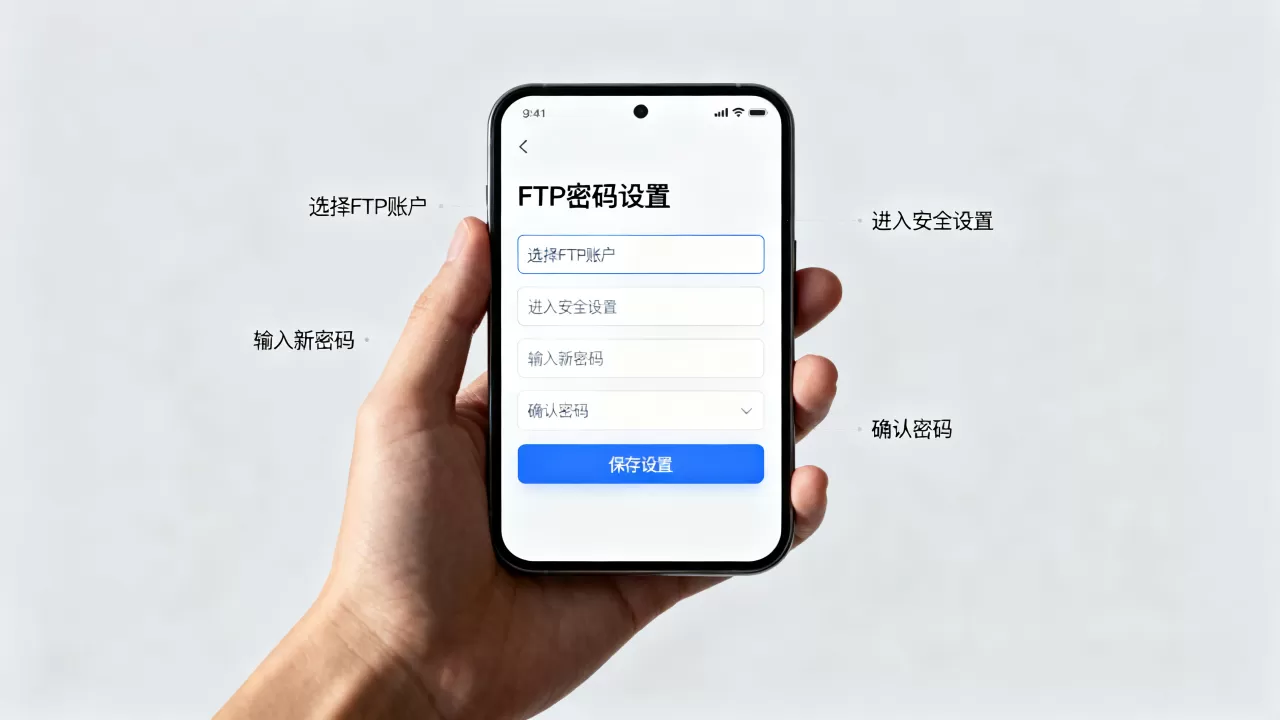
宝塔面板FTP怎么改密码:图形化操作更适合新手
不是所有人都习惯敲命令,宝塔面板、WDCP、cPanel这类面板把FTP加密码做成了按钮,以宝塔为例:
添加FTP账号时加密码
- 进入面板,点击“网站”或“FTP”。
- 选择“添加FTP”。
- 填写用户名、密码、根目录、权限。
- 保存后,面板会显示FTP地址、端口、用户名。
修改已有FTP密码
- 找到对应FTP账号,点击“改密码”。
- 输入新密码并保存。
- 如果网站配置里写死了旧密码,要同步更新。
安全组与端口
宝塔默认FTP端口是21,被动端口常见39000-40000,云服务器安全组没放行时,密码再对也连不上,这个坑在简米云、酷番云、华为云上都很常见。
Windows服务器FTP如何设置密码:IIS与用户隔离
Windows服务器常用IIS搭建FTP,它的密码来自Windows本地用户或域用户,不是单独在IIS里随便填一个。
创建Windows本地用户
- 打开“服务器管理器”或“计算机管理”。
- 进入“本地用户和组”。
- 新建用户,设置密码。
- 取消“用户下次登录须更改密码”,避免FTP客户端无法自动处理。
IIS FTP授权规则
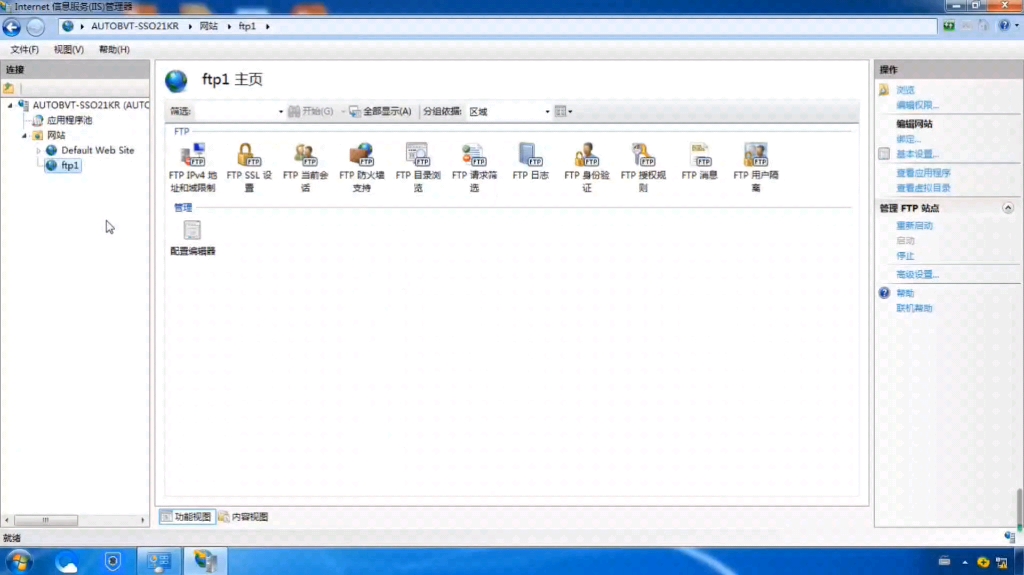
- 打开IIS管理器。
- 右键“网站”,选择“添加FTP站点”。
- 绑定IP和端口21。
- 身份验证选“基本”,授权选“指定用户”,填入刚建的用户。
- 权限按需勾选“读取”或“读取+写入”。
SSL与基本身份验证
基本身份验证会把用户名密码做Base64编码,不是强加密,公网使用建议启用FTPS,也就是给FTP站点绑定SSL证书,据工信部发布的网络安全相关要求,公网服务应避免弱口令和裸露管理端口。
国内服务器FTP加密码需要额外付费吗:价格与地域差异
很多人关心价格,FTP加密码这个动作本身通常不收费,Linux的vsftpd免费,Windows的IIS FTP随系统角色安装,宝塔面板的基础FTP功能也包含在面板里。
云服务器自带FTP功能通常不加钱
- 简米云、酷番云、华为云等云服务器,FTP服务软件自己装。
- 安全组放行端口不收费。
- 公网带宽和流量可能产生费用,但和FTP密码无关。
海外服务器要注意合规与网络延迟
海外服务器加FTP密码的步骤类似,但国内访问可能延迟高,如果主要用户在境内,优先选国内地域节点,涉及数据出境时,要关注合规要求。
商用FTP软件可能收费但个人版常见免费
FileZilla Server、vsftpd、ProFTPD等有免费版本,部分企业级FTP软件按用户数或年费收费,个人和小团队用免费方案足够。
场景对比:网站搬家时FTP怎么加密码才安全
网站搬家、模板上传、外包传文件,都会用到FTP,场景不同,密码策略也不同。
临时账号与最小权限
给外包人员开临时FTP账号,只授权网站根目录下的upload或template目录,不要给整台服务器权限,密码用随机强密码。
搬完后删账号或改密码
网站搬家完成后,删除临时FTP账号,或立即改密码,避免旧账号长期留在服务器上。
优先用SFTP/FTPS
行业共识认为,公网传输文件应优先使用SFTP或FTPS,FTP加密码只解决了“谁能登录”,没有解决“传输是否被偷看”,如果服务器开放22端口,SFTP往往比FTP更省心。
服务器FTP加密码的核心,是在服务端创建账号、设置强密码、放行端口、测试登录,无论用Linux命令、宝塔面板还是Windows IIS,最终都绕不开“服务端认证”这四个字,只加密码还不够,公网环境建议把FTP升级为FTPS或SFTP。
服务器的ftp怎么加密码是什么东西:常见疑问解答
FTP加密码后为什么还是连不上?
常见原因有四个:
- 云服务器安全组没放行21端口和被动端口。
- 服务器防火墙没放行。
- FTP被动模式地址没配置,客户端卡在“读取目录”。
- 用户名或密码输错,或者账号被锁定。
排查时先用ftp 服务器IP测试本地连接,再看服务日志。
FTP密码和SFTP密钥哪个更安全?
SFTP密钥通常更安全,FTP密码在默认FTP协议下是明文传输,容易被嗅探,SFTP基于SSH,支持密钥对认证,私钥不离开本地,如果只能使用FTP,至少启用FTPS并设置强密码。
国内服务器FTP加密码需要额外付费吗?
国内主流云服务器和面板的FTP加密码功能通常不单独收费,费用主要来自云服务器、公网带宽、商用FTP软件授权,FTP密码本身只是服务端账号配置的一部分,不按密码数量计费。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/697089.html