服务器限制单IP连接数怎么解决,核心结论是:先分层定位限制点,再用连接复用、参数调优、限流降级和架构拆分组合处理,单靠调大内核参数往往只能短暂缓解。 遇到“连接被拒、超时、握手失败、并发上不去”,先别急着改大数字,按系统层、服务层、云网络层逐项排查更稳。
先定位:限制到底卡在哪一层
系统层:文件描述符、半连接队列和端口范围
单机连接数先看内核和进程上限,常用检查命令如下:
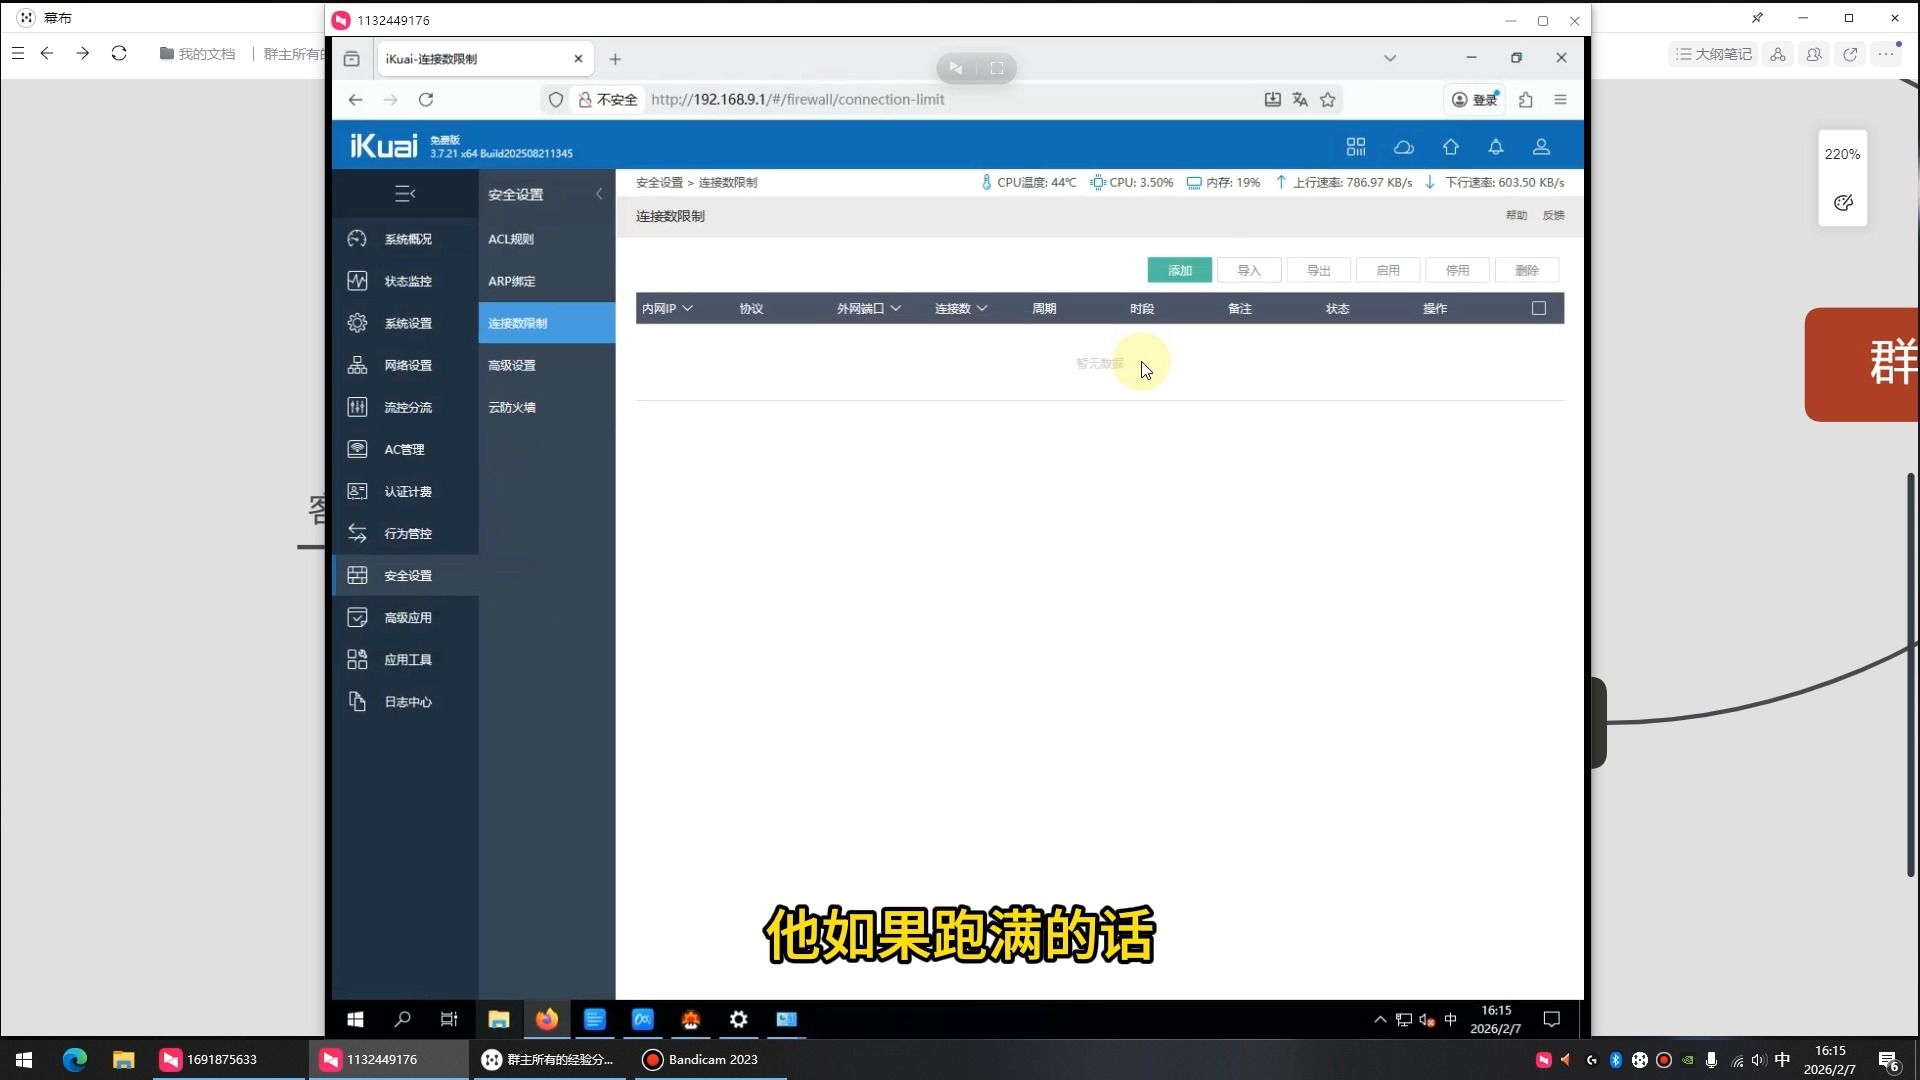
ulimit -n查看当前进程可打开文件数。cat /proc/sys/fs/file-max查看系统级文件句柄上限。ss -s看总连接、TIME_WAIT、ESTAB 等状态。ss -tan state established | wc -l统计已建立连接数。sysctl net.core.somaxconn net.ipv4.tcp_max_syn_backlog net.ipv4.ip_local_port_range查看握手队列和本地端口范围。
临时调整可以用 ulimit -n,永久调整要改 /etc/security/limits.conf 或 /etc/security/limits.d/ 下的配置,内核参数写入 /etc/sysctl.d/99-connections.conf 后执行 sysctl -p 生效。文件描述符上限要覆盖业务并发连接、后端连接、日志和运维连接,并留出余量,只改 somaxconn 不改进程文件句柄,Nginx 仍可能报 worker_connections are not enough。
服务层:Nginx、Apache、MySQL、Redis各有上限
- Nginx 检查
worker_connections、worker_rlimit_nofile,用nginx -T | grep worker_connections看最终配置,错误日志里出现worker_connections are not enough就是明显信号。 - Apache 关注
MaxRequestWorkers、ServerLimit,连接排队时会表现为请求变慢而不是直接报错。 - MySQL 用
SHOW VARIABLES LIKE 'max_connections';和SHOW STATUS LIKE 'Threads_connected';看连接上限与当前连接。 - Redis 用
CONFIG GET maxclients查看客户端上限,连接池配置不当会把短连接压力放大。
云和网络层:安全组、SLB、WAF、NAT
据主流云厂商公开文档,部分云产品会在负载均衡、NAT网关、WAF层对单IP新建连接速率或并发连接做配额,控制台里“连接数没满”不代表链路层没限速,排查路径是:安全组规则、SLB监听健康检查、WAF防护策略、NAT网关规格、公网IP带宽和配额中心,需要时提交工单,让服务商确认是否存在单IP新建连接限速。
单IP并发连接数限制和带宽限制区别是什么
两者经常被混在一起,连接数限制看的是会话数量和新建速率,带宽限制看的是单位时间吞吐,业内专家指出,连接数打满时常见 connect timeout、reset、握手排队;带宽打满时常见延迟升高、丢包、传输变慢。
| 对比维度 | 连接数限制 | 带宽限制 |
|---|---|---|
| 典型表现 | 新建连接失败、握手超时、队列溢出 | 页面加载慢、下载速度上不去、RTT升高 |
| 观测入口 | ss -s、Nginx错误日志、云监控连接数 |
iftop、nload、云监控带宽曲线 |
| 处理方向 | 连接复用、调内核、限流、多实例拆分 | 升带宽、压缩、CDN、静态资源分离 |
| 常见误区 | 只加CPU内存,不看文件句柄和端口 | 只调连接数,不看出口带宽 |
高并发场景下服务器连接数限制优化怎么做
先做连接复用,别让短连接打满端口
HTTP场景合理设置 keepalive_timeout 和 keepalive_requests,Nginx反向代理后端时启用长连接:
upstream backend {
    server 127.0.0.1:8080;
    keepalive 64;
}
proxy_http_version 1.1;
proxy_set_header Connection "";
数据库和Redis要用连接池,并设置最大连接数、空闲回收和超时。短连接改长连接、连接池复用、批量合并请求,通常比直接调大上限更有效。
参数调优要配套,不要只改一个数
Nginx常见配置示例如下:
worker_processes auto;
worker_rlimit_nofile 65535;
events {
    worker_connections 10240;
    use epoll;
    multi_accept on;
}
worker_connections 要和 worker_rlimit_nofile 配套,系统 file-max 也要留余量,内核侧可关注 net.core.somaxconn、net.ipv4.tcp_max_syn_backlog、net.ipv4.ip_local_port_range、net.ipv4.tcp_tw_reuse,现代内核不建议使用已淘汰的 tcp_tw_recycle,改完执行 sysctl -p,并观察 ss -s 中 TIME_WAIT 是否异常增长。
用限流和架构拆分兜底
单IP连接数不可能无限放大,Nginx可按来源IP限并发:
limit_conn_zone $binary_remote_addr zone=perip:10m;
limit_conn perip 20;
同时配合 limit_req 控制请求速率,架构上可用多实例、多公网IP、DNS轮询、LVS/HAProxy分层、读写分离和异步队列,行业共识认为,单机连接数不是越大越好,连接数上去后内存、CPU、后端数据库都会成为新瓶颈。
监控和回滚要同步做
压测前记录 ss -s、Nginx状态、云监控连接数和带宽曲线,压测中看 ESTAB、SYN_RECV、TIME_WAIT、错误日志和接口耗时,每改一组参数就灰度一台机器,保留回滚文件。没有监控的调参,只是把故障推迟到下一次流量高峰。
不同场景的落地处理清单
北京服务器单IP连接数限制怎么解决
北京服务器单IP连接数限制怎么解决,思路不是找“地域开关”,而是逐项排除本地内核、云安全组、负载均衡和出口NAT,北京机房或云区域同样先查 ulimit -n、Nginx错误日志、SLB配额和NAT网关规格,业务面向华北用户时,可优先多可用区部署、增加公网IP或多实例分流,若出口走共享NAT,要确认是否被同出口其他业务占满端口。
云服务器单IP连接数限制收费标准
云服务器单IP连接数限制收费标准通常不是单独按“连接数”列一项,据主流云厂商公开文档,相关成本更多体现在带宽计费、负载均衡规格、NAT网关规格、WAF套餐和配额申请上,控制台先看配额中心、账单明细和产品规格页,再决定升配还是改架构。不要为了一个连接数指标直接升最高配,先确认瓶颈在连接、带宽还是后端处理能力。
单机压测验证
可用 wrk -t4 -c1000 -d30s http://目标地址 做小规模验证,压测中执行 ss -s 和 ss -tan state syn-recv 观察队列,压测后对比错误日志、接口耗时和云监控,连接数上升但CPU、内存平稳,说明还有调优空间;CPU先满或后端超时,说明应做限流和拆分。
Q&A:服务器限制单IP连接数怎么解决常见问题
调大 somaxconn 就能解决服务器限制单IP连接数怎么解决的问题吗
不能。somaxconn 只影响握手队列长度,进程文件句柄、Nginx worker_connections、端口范围、云产品配额任一环节不足,连接仍会失败。
为什么控制台连接数没满,应用还是连不上
常见原因是单IP新建连接速率受限、NAT端口耗尽、安全组或WAF拦截、后端数据库连接池满,控制台展示的通常是实例级指标,不一定覆盖单IP粒度和新建速率。
单IP连接数限制要不要直接升配
先做连接复用、限流和参数配套调优,再评估升配,升配能缓解CPU、内存和带宽压力,但连接数瓶颈往往需要多实例、多IP和分层架构一起解决。先复用、再限流、最后扩容,是处理单IP连接数限制更稳妥的顺序。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/775254.html