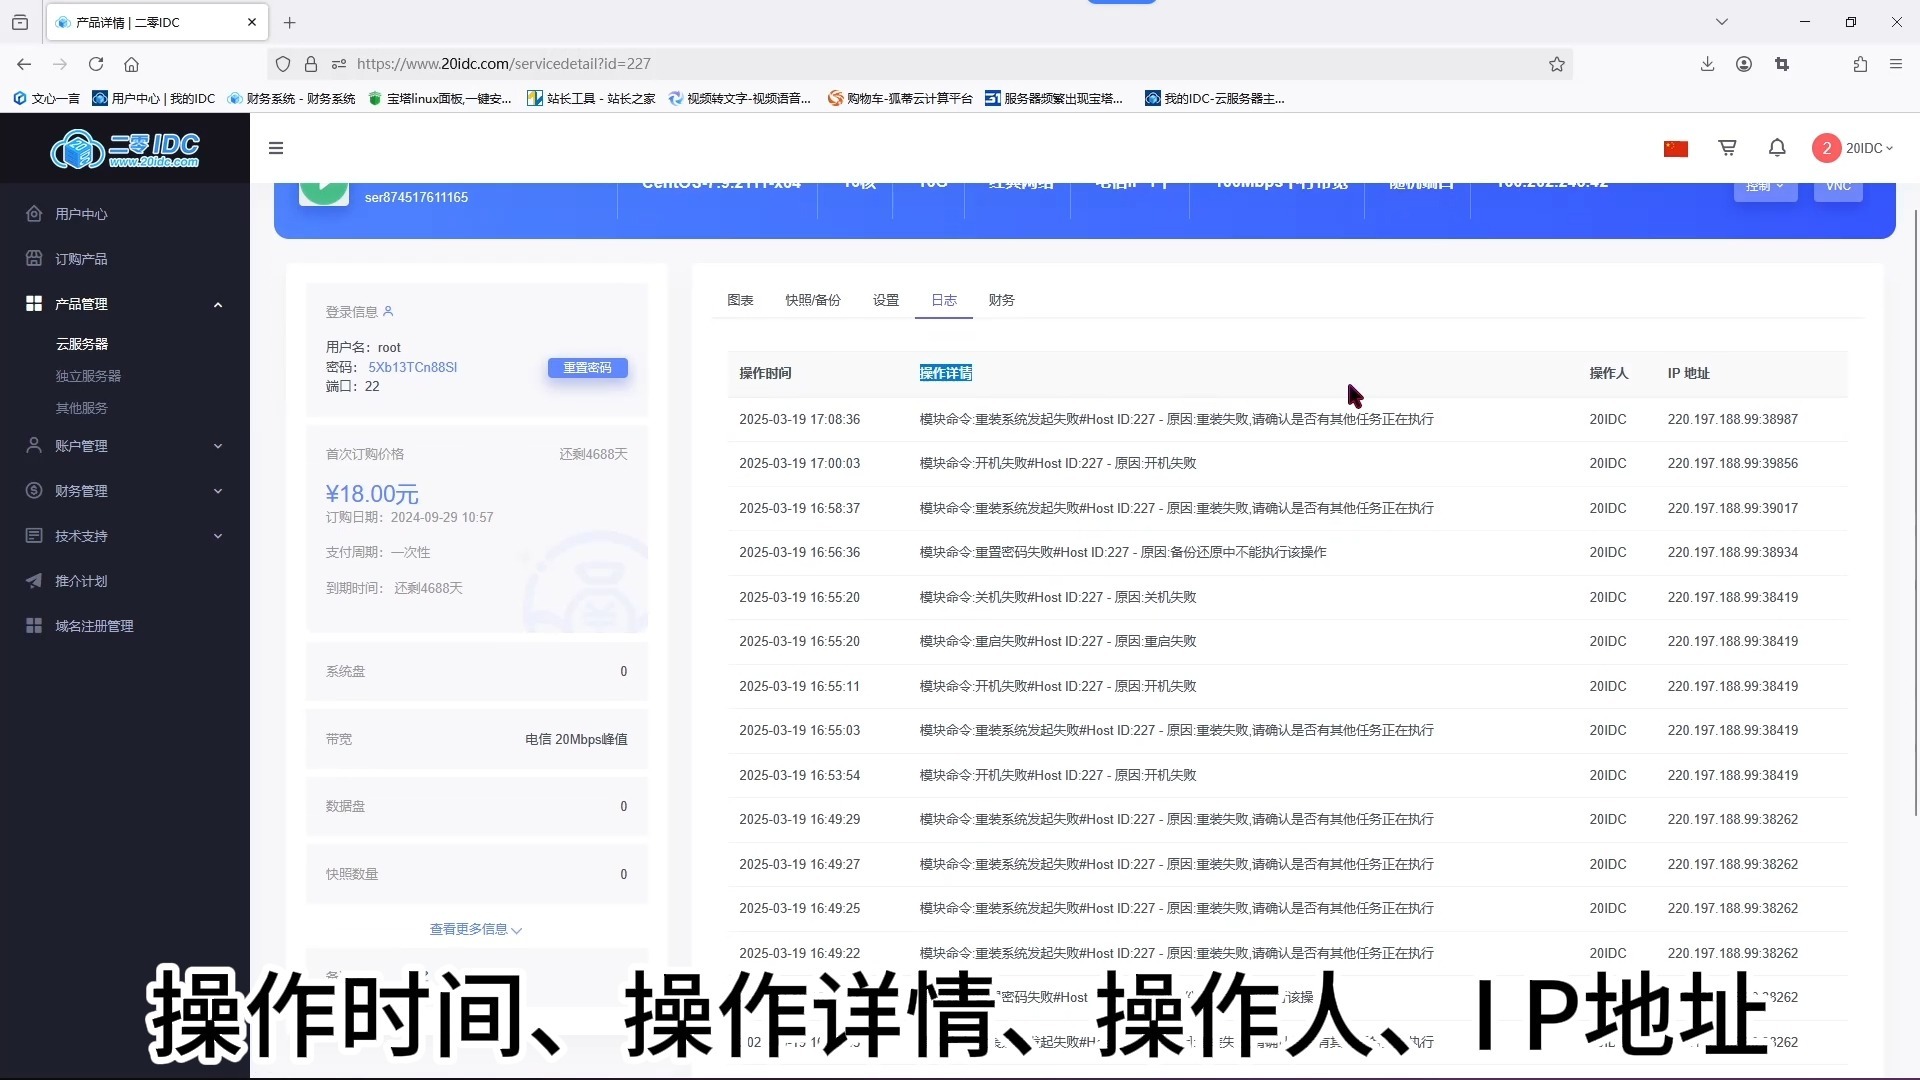
服务器会记录你的每一次访问痕迹,包括IP地址、访问时间、请求的页面、浏览器信息、操作日志等核心数据,这些记录被保存在日志文件中,用于安全审计、故障排查和流量分析。
服务器会记录哪些信息:从请求到响应的完整轨迹
服务器像个不知疲倦的记账员,每收到一个请求,就会在后台的本子上写下一行记录,这些记录构成一条完整的数据链,覆盖从客户端发起请求到服务器返回响应的全过程。
基础访问记录:每个访客的”身份证”信息
当用户通过浏览器访问网站时,服务器会优先记录三类基础信息。
- IP地址:访客设备的网络地址,类似现实世界的门牌号,IPv4和IPv6地址都会被记录下来,服务器能据此判断用户所在的大致地理区域。
- 访问时间戳:精确到秒甚至毫秒的日期时间记录,标记请求抵达服务器的具体时刻,格式通常为
22/Jan/2026:14:23:11 +0800这样的CLF格式。 - :用户请求的具体资源路径,包含请求方法(GET、POST、PUT等)、访问的URL地址、HTTP协议版本以及服务器返回的状态码(200表示成功,404表示页面不存在,500表示服务器内部错误)。
用户代理信息同样不容忽视,服务器通过User-Agent字段识别访客使用的操作系统、浏览器类型和设备型号,这部分信息解释了为什么同一台服务器呈现给手机端和PC端的内容存在差异。
用户行为关联记录:识别”你是谁”
服务器还能借助Cookie和Session机制,将多个请求关联到同一个用户身上。
- Cookie信息:服务器在用户浏览器中种下的小型文本文件,记录登录状态、偏好设置或购物车内容。
- Session ID:会话标识符,帮助服务器在无状态的HTTP协议下维持有状态的对话。
- Referer来源页:记录用户是从哪个页面跳转过来的,网站运营者借此分析流量渠道,判断访客来自搜索引擎、社交媒体还是直接输入网址。
操作与安全日志:服务器自己的”工作日记”
上述记录关注访客侧,服务器同样会记录自身的运行状态和操作行为。
- 错误日志:记录PHP、Python等程序运行时的报错信息,包括语法错误、数据库连接失败、文件权限问题等。
- 系统日志:记录服务器的启动、关机、重启、内核报错、磁盘满等系统级事件。
- 修改日志:管理员执行的文件增删改、配置变更、软件安装卸载等操作痕迹。
具体到日志类型,访问日志和错误日志的差异可以通过下表直观呈现:
| 对比维度 | 访问日志 | 错误日志 |
|---|---|---|
| 记录对象 | 所有外部请求 | 执行失败的请求 |
| 文件位置 | /var/log/nginx/access.log | /var/log/nginx/error.log |
| 排查方向 | 流量分析、来源追踪 | 程序BUG、配置异常 |
业内专家指出,配置完整的记录体系,通常需要在Web服务器(Nginx、Apache)、应用框架和数据库三个层面分别启用日志功能,缺一不可。
服务器记录访问记录保存在哪里:默认路径与自定义路径
不同操作系统的日志存放位置差异明显,Linux系统的日志集中在/var/log目录下,Nginx的访问日志默认位于/var/log/nginx/access.log,Apache则在/var/log/apache2/目录,Windows服务器的事件查看器则集中管理应用程序、安全性和系统三类日志。
运行中的Web应用也会生成独立的日志文件,常见的Python框架Django将日志输出到指定文件或控制台,Java应用通过Log4j等组件写入自定义目录。中小型服务器的日志文件通常按天或按大小切分,避免单个文件过于庞大,运维人员可以在Nginx配置文件中通过access_log指令动态修改日志路径和格式。
服务器日志怎么看:三种主流查看方式
日志文件纯文本格式居多,查看方式取决于操作环境和定位需求。
命令行实时追踪
Linux环境下,tail命令是最快捷的查看工具,执行tail -f /var/log/nginx/access.log能够实时滚动输出新增的日志记录,结合grep命令过滤关键词,例如查看某个IP的所有请求,使用grep "203.0.113.5" access.log即可精准定位,需要统计独立IP数量时,组合awk '{print $1}' access.log | sort -u | wc -l完成去重计数。
可视化面板分析
人眼逐行阅读日志效率低下,专业工具能将原始记录转化为直观图表。
- GoAccess:开源的实时日志分析工具,终端运行
goaccess access.log就能生成交互式报告,展示访客地域、热门页面、状态码分布等维度的数据面板。 - ELK Stack:由Elasticsearch、Logstash和Kibana构成的重量级方案,Logstash负责采集和解析日志,Elasticsearch负责存储和检索,Kibana提供网页端可视化图表,支持全文检索和复杂聚合查询。
- 商业化平台:简米云日志服务、酷番云CLS等云厂商产品,托管式服务省去自建ELK的运维成本,支持告警通知和自动索引。
借助第三方统计工具辅助理解
若不想直接操作日志文件,百度统计、Google Analytics等前端埋点工具能提供访问量、跳出率、转化率等用户行为指标,不过这类工具基于JavaScript代码采集数据,无法捕获搜索引擎爬虫或禁用脚本的访客请求,与服务器日志相比存在数据盲区。
服务器日志安全吗:隐私泄露风险与合规要求
行业共识认为,日志记录需要在运维需求和用户隐私之间找到平衡点。
日志泄露的现实危害
未受保护的日志文件是信息泄露的重灾区,攻击者一旦通过路径遍历漏洞获取access.log文件,就能从中提取后台管理员的IP地址、登录时间规律,甚至从URL参数中捕获携带敏感信息的GET请求,更严重的场景中,日志可能记录异常堆栈信息,这些堆栈往往包含数据库主机名、用户名乃至完整的SQL语句,为暴力破解提供突破口。
合规视角下的数据保留要求
《网络安全法》明确要求网络运营者留存网络日志不少于六个月,这意味服务器记录信息的存储时长有法律底线,实际部署中,多数企业选择保留180天至365天的日志,既满足监管要求,又控制存储成本。
日志脱敏与权限控制
合理的日志安全策略由多个环节构成:
- 加密传输:使用TLS协议将日志发送到集中存储服务器,避免明文传输被中途截获。
- 敏感字段过滤:配置Nginx的
log_format时剔除Cookie中的会话令牌、URL中的密码参数,确保认证信息不落盘。 - 文件权限收拢:日志目录对普通用户不可读,只授予运维账号最小化读取权限。
- 定期归档清理:通过Logrotate工具执行日志切割、压缩和自动删除,维持磁盘空间的健康水位。
网站服务器日志文件能删吗:清理策略与操作边界
删除日志是运维中常见却需要谨慎的操作,直接执行rm access.log固然能释放磁盘空间,但会造成历史数据断层,半年后无法回溯问题根源,更稳妥的清理方式是配置logrotate自动轮转,设定daily轮转周期和rotate 180保留份数,对于标注归档价值的日志,应转存至对象存储或冷备环境中再删除本地副本。
服务器记录的核心价值在于还原现场,从一次点击背后的IP地址与浏览器指纹,到服务异常时的报错堆栈,这些记录共同支撑起安全追溯、性能调优和用户行为分析三大业务场景,找准日志存储位置,用对查看工具,守住隐私合规边界,才能让记录真正服务于业务判断。
服务器日志会记录哪些核心字段的常见疑问
访问日志中的状态码该怎么解读
状态码是服务器对请求处理结果的数字概括,2xx代表成功,4xx代表客户端错误(403禁止访问、404资源不存在),5xx代表服务器端错误(500内部故障、502网关错误),运维关注重点在于5xx比例,若超过总请求量的5%,大概率存在程序缺陷或资源耗尽问题,需要及时核查错误日志。
服务器日志记录的信息能实时同步到异地吗
可以,借助Logstash的output插件,或者轻量级的Filebeat组件,日志数据可以实时传输到远端日志集群,这一做法在提高容灾能力的同时也引入了新风险,明文传输通道可能被中间人攻击截获,因此跨地域传输务必启用TLS加密通道,另外务必对接收端开启访问认证,防止未授权的第三方拉取敏感日志流。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/778684.html