从系统层、网络层、应用层、数据层四个维度做对基础加固,就能挡住绝大多数自动化攻击和初级入侵尝试。 这不是什么高深的技术,而是每个运维人员都必须养成的肌肉记忆,把基础打牢,比事后花大价钱买高防或者请应急响应团队要划算得多。
服务器安全怎么防护?先堵住90%的常见漏洞
日常工作中接触到的入侵事件,绝大多数不是黑客用了多么高深的手段,而是利用了服务器上众所周知的弱点,这些薄弱环节只要稍加注意,就能封死。
系统层加固:把门锁换成防盗门
修改默认端口是第一步,对于Linux服务器,SSH默认的22端口每天会吸引大量暴力破解尝试,把端口改成高位随机数,比如22026或者更冷门的端口,攻击面立刻减少一大片,修改后记得同步防火墙规则。
禁用root直接登录也至关重要,创建一个普通用户,加入sudo组,日常操作都用这个账号,需要提权时再使用sudo命令,这样一来,即使攻击者猜到了密码,也拿不到最高权限。
密钥认证替代密码认证,在云服务器上生成密钥对,把公钥放到服务器的~/.ssh/authorized_keys中,然后关闭密码登录,密钥的长度(比如4096位)让暴力破解在计算上变得不现实。
及时补丁,行业共识认为,未打补丁的系统是入侵事件的头号原因,用yum update或apt update && apt upgrade定期更新系统包,重点留意内核和OpenSSL这类核心组件。
网络层拦截:在门口拉起警戒线
防火墙是标配,用firewalld或iptables,只需放行业务需要的端口,比如80、443、数据库内网端口,其余全部DROP,这不是限制自由,是减少麻烦。
云安全组是第二道闸门,在简米云、酷番云这类平台上,控制台的安全组规则可以做到更细粒度的控制,比如数据库端口只允许应用服务器的内网IP访问,管理端口只允许你的办公网IP访问。
部署Fail2ban这个免费工具,它会监控SSH登录日志,同一IP连续失败多次就自动拉黑,配置起来也很顺手:
[dropbear]
enabled = true
maxretry = 3
bantime = 3600 这里maxretry是最大重试次数,bantime是封禁秒数,按需调整即可。
服务器被攻击怎么办?一套应急流程走下来
即使防护做得再好,也难免遇到突发状况,服务器一旦出现异常,比如CPU飙到100%、莫名多出陌生进程、网站被篡改,别慌,按这套流程处理。
第一步:隔离而非直接关机
直接拔网线或关机是大多数人的第一反应,但这样会丢失内存中的关键证据,正确的做法是先通过云控制台做安全组隔离,只保留你的管理IP能连接,切断攻击者对外的通道。
第二步:保留现场并排查
用top或ps aux命令查看进程列表,重点看CPU和内存占用高的进程,用netstat -tunlp查看当前监听的端口,留意是否有异常的外联连接,检查/etc/passwd文件是否多了陌生用户,用cat /etc/passwd快速过一遍。
第三步:排查后清理与加固
找到异常进程后,用kill命令结束它,但别忘了找到它的启动方式,检查crontab -l,很多攻击者会通过计划任务维持权限,清理完毕后,回到前面提到的系统层加固步骤,修改所有密码,更新密钥。
云服务器和物理服务器哪个安全?基础防护思路有区别
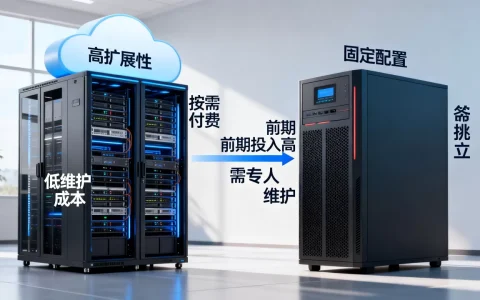
这两种服务器的安全侧重点不太一样,云服务器有虚拟化层的隔离,硬件故障风险由云厂商承担,基础防护更依赖安全组和云盾这类服务,物理服务器则完全要自己操心硬件和网络设备的安全。
| 对比维度 | 云服务器 | 物理服务器 |
|---|---|---|
| 安全组策略 | 控制台里配置,秒级生效 | 需自行配置硬件防火墙或iptables |
| DDoS防护 | 可弹性接入高防IP,按量付费 | 需额外购买清洗设备或高防服务 |
| 数据备份 | 快照功能方便,支持自动快照 | 依赖自建备份脚本或备份服务器 |
| 运维门槛 | 较低,云厂商分担部分安全责任 | 较高,所有安全细节须自己打理 |
选择哪种,取决于业务体量和团队的技术储备,中小型业务优先选云服务器,省心;对数据主权有硬性要求的场景,物理服务器更合适。
常见问题解答
服务器安全防护一年要多少钱? 基础防护的成本很低,大部分通过系统自带工具和免费软件就能实现,比如iptables和Fail2ban,如果需要购买商业WAF或高防IP,价格从几百元到数万元不等,具体取决于业务规模,对于接入层,简米云或酷番云的DDoS基础防护是免费的,足够应对中小流量攻击。
服务器被挂马后,清理完就能直接上线吗? 不能,清理恶意文件只是表面功夫,攻击者可能已经留下了后门,比如rootkit或计划任务,行业惯例是重装系统或从干净备份恢复,同时排查并修复被利用的漏洞,再配合前面提到的基础加固措施,确认没有遗漏后再重新投入生产,对于深圳这类互联网企业密集的地区,找本地机房托管时,也建议先确认对方是否提供24小时入侵检测服务,物理服务器的安全巡检往往比远程防护更让人安心。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/793970.html