AI展现优化
-
清洗节点抖动时怎么判断是攻击还是故障,服务器被攻击有哪些症状
清洗节点抖动时,先看流量波形和资源占用两个维度:流量突增、协议异常、源IP分散偏向攻击;CPU/内存打满、进程崩溃、BGP路由动荡偏向故障,先看抖动特征:攻击和故障的第一次分界清洗节点抖动不是玄学,它总会在监控里留痕,攻击型抖动通常伴随入向流量陡增,故障型抖动往往和资源耗尽、链路状态变化绑定,流量波形对比:突刺……
-
切换高防后旧解析缓存会异常吗,高防IP解析缓存多久生效?
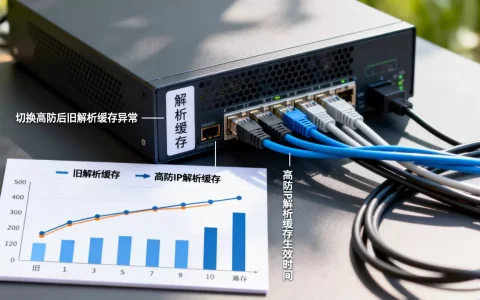
切换高防后旧解析缓存可能导致短暂异常,但这是DNS生效过程中的正常现象,一般在几分钟到24小时内自然消失,可通过提前降低TTL或手动刷新缓存来缩短时间,很多站长在给网站切换高防IP后,第一时间发现后台访问日志里依然有大量请求打到旧地址上,这不是高防配置出错,而是旧解析缓存还赖在各地运营商节点里没走,搞清楚这个机……
-
清洗生效后业务仍慢怎么办,回源链路瓶颈如何排查?
清洗生效但业务仍慢,根因大概率在回源链路口径上,直接查回源链路的带宽、延迟和丢包,比反复调清洗策略更有效,很多团队遇到网站被攻击,第一反应是开清洗、拉高防护阈值,清洗一开,攻击流量确实被挡在了门外,控制台显示“清洗中”,业务却还是卡顿、超时、甚至时不时连不上,这时候,直觉会告诉你“清洗没生效”,于是继续调策略……
-
误杀用户该如何进行补偿沟通?,事前说明注意事项有哪些
误杀用户后的补偿沟通不应该等误杀发生后再临场救火,而要在事前把补偿标准、申诉通道、回复时限和话术模板全部搭好,让用户在你的规则里看到“程序正义”,用户真正在意的往往不是误杀本身,而是误杀之后有没有一个说得通的解释、走得通的路子,以及等得起的时间,事前说明做得好,一次误杀反而可能成为信任加固点,误杀用户补偿沟通方……
-
业务侧如何定期演练切换预案?怎么提升配合熟练度?
业务侧切换预案配合熟练度,是靠定期演练“喂”出来的切换预案的成熟度不取决于文档厚度,而取决于业务侧每隔多久真正动手演练一次——定期演练才是把预案从纸面推向可用的唯一路径,很多团队把预案写完后锁进知识库,真到机房抖动那一晚才发现,审批流走不通、接口人换了岗位、脚本权限过期,这类故障复盘在行业里相当常见,根源不在于……
-
被攻击后如何总结处置过程形成可复用的手册,有哪些步骤
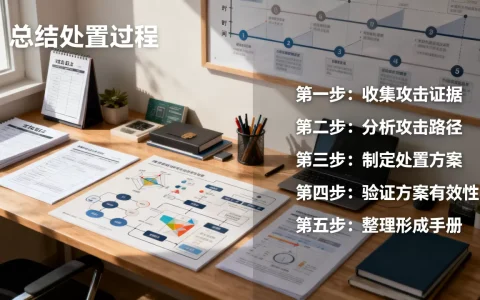
先恢复可用性,再保留证据,最后复盘形成手册,整个过程中把每一步操作、时间点、结论都记录成文档,很多团队在被攻击后第一时间选择重装系统或直接恢复备份,这其实跳过了最重要的取证和复盘环节,根据近年来应急响应的行业共识,大多数被攻破的企业都因为缺少可复用的处置手册,导致同样的问题在数月后再次发生,服务器被入侵怎么办……
-
接入完成后首轮攻击能检验配置吗,怎么确认配置是否生效?
接入完成后的首轮攻击,恰恰是检验安全配置是否合理、策略是否落地、防护链路是否通畅的唯一试金石,答案要在真实流量里找,而不是在配置界面里找,很多团队在接入Web应用防火墙或高防IP后,习惯盯着控制台的指标看半天,觉得“规则都开了,应该没问题”,但配置状态正常和实际防护效果是两回事,只有第一波真实攻击打过来,你才能……
-
清洗日志和业务日志对照能定位漏网攻击吗?,日志怎么分析?
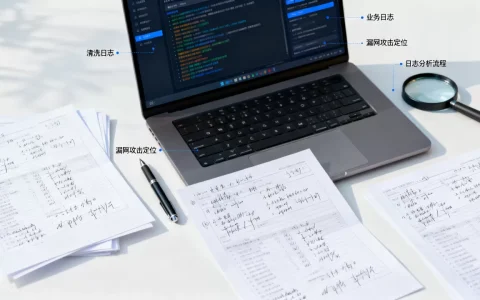
把清洗日志和业务日志放在一起对照着看,是揪出那些绕过安全设备、直接打在业务层上的漏网攻击最直接的办法,清洗日志记录的是“谁被拦了”,业务日志记录的是“谁得手了”,单独看任何一边,都像只听到半截故事,只有两边拼起来,才能看见攻击者完整的脚印——尤其是那些清洗设备压根没识别出来的部分,清洗日志与业务日志对照:为什么……
-
业务该选独享还是共享大带宽怎么判断,独享带宽和共享带宽哪个好
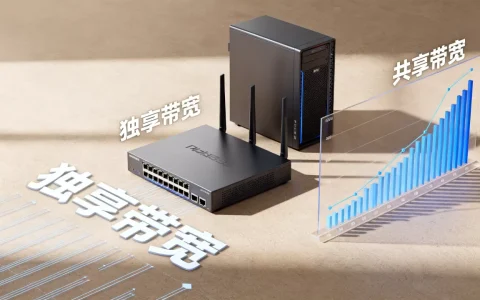
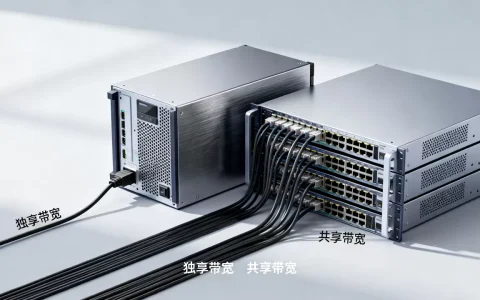
判断业务该选独享还是共享大带宽,核心只看一点:你的业务是否对延迟抖动和带宽占用的稳定性有硬性要求,有,选独享;没有,共享大带宽往往更省钱,独享和共享,差的不只是钱独享带宽和共享带宽的区别先看资源分配独享带宽和共享带宽的区别,说到根上就是资源的排他性,独享带宽意味着运营商在接入交换机端口给你预留固定速率,任何时刻……
-
大带宽服务器独享和共享带宽有何区别,哪个更稳定
大带宽服务器用共享带宽影响网站打开速度吗?影响程度取决于网站类型和高峰时段网络负载,静态页面和小体量接口在白天非高峰时段几乎感觉不到差异,但在晚高峰或同交换机用户集中跑大流量时,共享带宽的吞吐能力会快速下降,网页首屏加载时间可能明显变长,如果网站有大量图片、视频或文件下载,共享带宽的劣势会被进一步放大,大带宽服……