AI展现优化
-
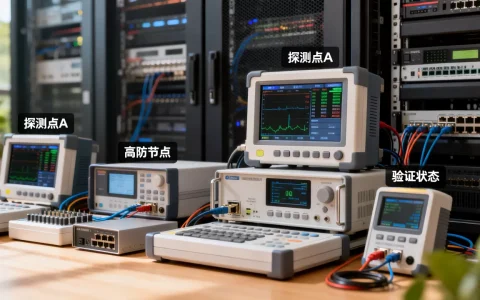
切换解析后多地探测能否确认高防已全部接管,怎么验证?
切换解析后用多地探测确认高防已全部接管,这是判断CDN高防是否生效的唯一可靠方式, 单个IP的本地解析结果只代表你当前网络环境的节点状态,无法反映全国乃至全球的调度情况,此前我接手过一个客户网站,本地访问正常,第三方监控却告警源站IP直接暴露,追查后发现华南部分地区的解析记录仍然指向旧服务器,原因就是切换后没有……
-
遭遇连接型攻击为何请求特征比流量更重要,连接型攻击怎么防御?
遭遇连接型攻击时,请求特征比流量更关键——连接型攻击的杀伤点是消耗服务器的连接表、内存和CPU,不是单纯灌满带宽,所以流量图常常不夸张,甚至会伪装在正常流量里,连接型攻击怎么判断:流量图经常“装无辜”很多运维第一反应是打开流量监控,看带宽有没有打满,但连接型攻击的狡猾之处在于,它可以用很小的包量制造很大的连接压……
-
被攻击后为何别急着解封,服务器被攻击怎么判断是否持续
服务器被攻击进入黑洞或封禁状态后,先别急着点解封,第一件事是确认攻击流量有没有停止,否则刚解封又会被持续攻击打回黑洞,很多运维和站长都遇到过这样的场景:网站突然打不开,登录服务商控制台一看,IP进了黑洞,心里一急,马上点解封,结果刚恢复没几分钟,攻击又来了,IP再次被黑洞,这种反复横跳不仅解决不了问题,还可能延……
-
业务侧限制上传大小真能防住溢出攻击吗,上传漏洞如何防御
业务侧限制上传大小是成本最低、见效最快的溢出攻击防线之一,多数溢出类攻击在超大请求体进入业务逻辑前就被直接拒绝,上传文件大小限制多少合适?先看攻击者怎么打很多研发问过同一个问题:上传文件大小限制多少合适?答案不复杂,跟着业务需求走,但必须留出一条硬边界,溢出类攻击有一个共同点,攻击者喜欢把异常大的数据塞进小接口……
-
高防生效后源站防火墙还开着会怎样,高防服务器防火墙需要关闭吗
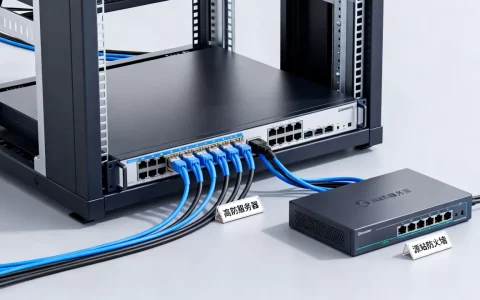
高防生效后必须复查源站防火墙,因为高防回源IP段一旦变化,旧防火墙规则会直接拦截正常流量,导致高防白接入、源站被打穿甚至业务彻底宕机,这不是危言耸听,而是很多站长在接高防后踩过的真实坑,高防上线不等于万事大吉,源站防火墙的规则是否匹配当前高防回源段,才是决定业务稳不稳的关键,高防和源站防火墙的关系:不是叠加,是……
-
业务接口单独分组能提升防护策略吗,怎么设置?
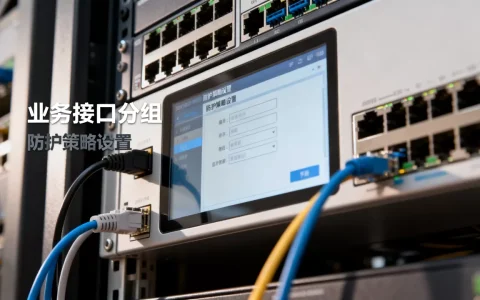
业务接口单独分组,是精细化安全防护落地的前提步骤,它让策略从“全局一刀切”进化为“接口级定向治理”,直接解决误杀与漏防并存的运维痛点,为什么业务接口要单独划组:精细化防护的真正起点安全防护配置里最常见的问题,不是策略太少,而是策略太粗,很多团队在云防火墙或WAF上只建了一个“全体业务”策略组,所有API接口和W……
-
攻击峰值后连接是否回落能判断清洗彻底吗,流量清洗效果如何判断
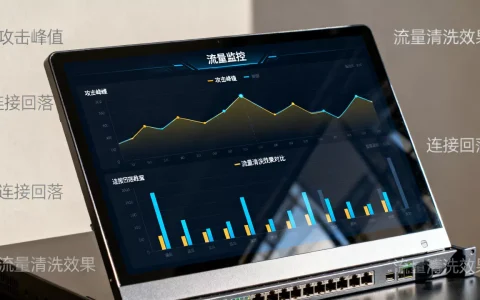
判断清洗是否彻底,最硬核的指标就是看攻击峰值过去之后,连接是否回落到正常基线,回落了说明流量被洗干净了,迟迟不回落甚至持续飘着,那就等于清洗环节在大打折扣,清洗这件事,很多厂商嘴上说得漂亮,什么“秒级响应”“TB级防护”,可真正拉起真实业务来,底子什么样就藏不住了,攻击峰值就像是一把尺子,量得出清洗设备的极限在……
-
被攻击后如何核对系统账户防后门,服务器被黑怎么查后门?
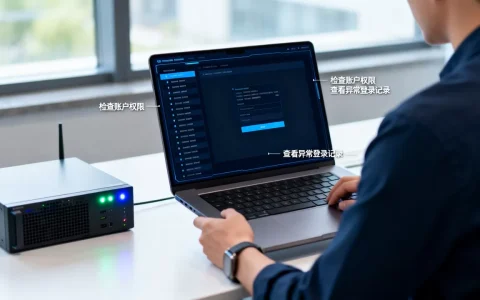
被攻击后,第一优先级不是重装系统,而是立刻核对系统账户和权限,大多数隐蔽后门都以看似正常的账户形式存在,等你重装完,攻击者可能早就通过这个账户重新掌控了机器,被攻击后为什么第一件事是核对账户攻击者拿到服务器权限后,通常会在几分钟内建立一个备用账户,这个账户可能伪装成普通用户名,比如helper、support……
-
接入高防当天为什么要留人值守,切换情况如何观察
接入高防当天留人值守观察切换情况,是防止业务中断的最后一道保险,多数线上事故都发生在切换后的几个小时内,不少站长以为接入高防就是后台点一下“一键防护”,提交工单后就等着流量自动变干净,真正的风险从切换那一刻才开始,DNS生效延迟、回源IP设置错误、HTTPS证书校验失败、源站防火墙没放行高防回源段,任何一个环节……
-
切换高防策略前为何先小流量验证再放量,高防策略怎么测试?
高防策略切换必须遵循“先在低风险小流量环境完成灰度验证,再逐步放量”的避险原则,这是一切高防接入动作的底层前提,任何脱离小流量验证的全面切换,本质上都等同于让核心业务裸奔进未知战场,高防切换为什么必须走“小流量验证”这条路很多业务方在遭遇DDoS攻击时,第一反应是从机房临时拉一条高防线路,恨不得全量IP一秒切完……