AI展现优化
-
高防生效前为什么建议先压测,切流量有哪些风险
高防生效前必须先压测再正式切流量,核心原因是:高防清洗阈值、回源带宽和源站连接数都需要用真实业务压力校准,直接切等于让生产用户去试错,高防设备为什么不能“即插即用”很多人把高防IP或高防CDN当成防火墙,以为配上IP就能直接切流量,实际上高防是一套流量清洗系统,不是单一开关,它的防护效果取决于清洗策略、回源链路……
-
业务侧关闭不必要的端口能减少被攻击面吗?,怎么做
业务侧快速关闭服务器上不必要的端口,是降低被攻击面最直接、成本最低的动作;先摸清端口现状,再用防火墙或系统层规则收敛暴露面,验证生效后把流程固化进日常运维,很多业务同学听到”端口安全”觉得是安全团队的事,但实际上一台服务器开着哪些端口,往往取决于业务的部署方式,你多开一个没用的端口,就等于给攻击者多留了一扇没上……
-
接入高防前后运维监控视角要改哪些,怎么办?
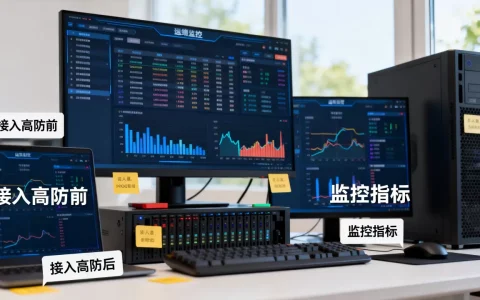
接入高防后,运维监控视角的核心改变是从“盯服务器的健康”转向“盯流量的走向与清洗质量”,监控对象、指标维度、告警策略全都要重做,这背后并不是简单加一层网络设备的事,而是整套运维监控体系的逻辑发生了位移,没做过迁移的团队,往往在切换当天就发现告警平台炸了,或者回源IP一变,原先的封禁策略全部失效,下面按实际落地顺……
-
应用层如何做好限流来配合高防共同防护,有哪些方法?
应用层限流做得好不好,决定了高防IP在CC攻击下是”扛住”还是”漏掉”,两者不是替代关系,而是分工协作:高防负责在网络层清洗流量,应用层限流负责在业务层守住并发和频率,高防IP限流怎么设置:先把流量分层看清楚很多站长拿到高防IP后第一件事就是问”限流阈值填多少”,但这个问题本身问早了,高防IP的防护链路分为流量……
-
在代码层过滤非法请求真的能减轻高防负担吗,怎么做
在代码层过滤非法请求,能帮高防减轻相当一部分压力,但它顶多算高防的“前锋”,替高防挡下那些不需要硬扛的杂鱼攻击,真正的DDoS大流量洪峰,还得靠高防机房硬接,这不是二选一,而是两件事配合干,代码层处理的是聪明攻击,高防处理的是蛮力攻击,下面从原理到实操,把码上过滤这件事讲透,代码层过滤非法请求,到底过滤掉了什么……
-
业务侧设置合理超时能缓解哪类攻击,连接型攻击有哪些?
业务侧给每个连接设置合理的超时时间,主要缓解的是慢速连接型攻击,也就是那些利用TCP/IP协议机制、靠长时间占用连接不放手来拖垮服务器资源的攻击方式,这类攻击不靠海量流量,而是靠“赖着不走”,让服务器的连接池、线程池、内存被一点点耗尽,超时设置就是给这些“赖着不走”的连接设定一个最后期限,到点就清理,让服务器资……
-
配合高防时业务侧应急切换预案怎么留,有哪些注意事项?
配合高防时,业务侧至少应保留DNS解析切换、源站直连、备用高防节点、业务降级限流四类应急切换预案,才能在攻击绕过高防或高防自身故障时,把业务中断控制在分钟级,为什么配合高防不能只留一条路高防的本质是流量清洗,不是永久护盾,攻击流量超过节点阈值、机房线路抖动、运营商黑洞封禁、配置误操作,都会让主高防瞬间不可用,行……
-
业务侧怎么对重要接口做二次身份校验,有哪些注意事项
业务侧对重要接口做二次身份校验,核心是在现有登录态之外,为高敏感操作增设一道独立的短时验证关卡,通常用短信验证码、TOTP动态口令、人脸识别或硬件密钥完成,把风险拦截在转账、改密、查看隐私等动作执行之前,为什么登录成功后还要再做一次身份校验登录成功只代表“这个会话属于某个用户”,却不代表“当前操作一定是本人发起……
-
为什么被攻击时先保存日志再重启,如何避免证据丢失?
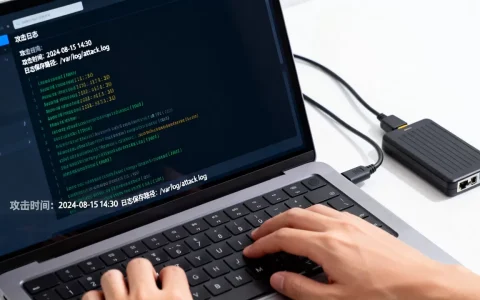
被攻击时,先保存现场日志再重启,是避免证据丢失的唯一正确顺序, 因为重启会让内存中的进程信息、网络连接、临时文件全部清空,而这些恰恰是指向攻击者的关键线索,顺序搞反,服务器是恢复了,但证据没了,攻击路径查不清,后门清理不干净,二次入侵只是时间问题,为什么顺序错了就全白干——先存日志再重启的逻辑服务器被攻击时,它……
-
如何通过对比基线流量发现隐藏的慢速攻击,慢速攻击怎么防御
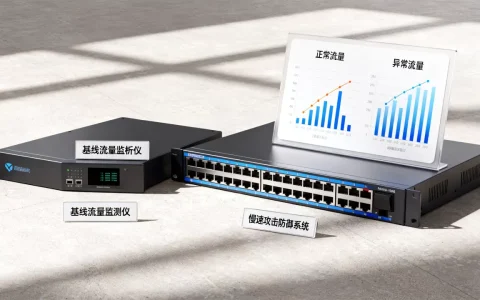
基于基线流量做对比,慢速攻击的核心特征是“连接不断、请求不完、数据不齐”,不建立正常流量的参照系,这三个“不”就很难被识别,为什么基线流量能暴露慢速攻击的伪装慢速攻击和CC攻击(Challenge Collapsar)的本质区别在于“量”,CC攻击靠海量请求瞬间打满带宽或连接数,特征像洪水,一眼就能看出来,慢速……