AI展现优化
-
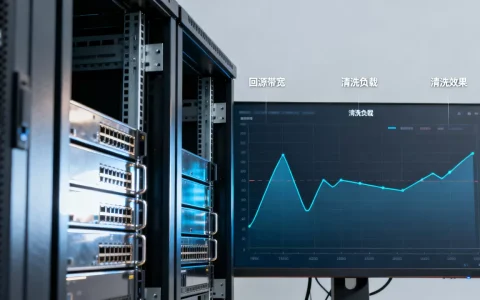
监控回源带宽变化能看出清洗负载吗,如何判断清洗效果
回源带宽的锯齿状波动曲线越陡、波峰越高,说明DDoS高防清洗节点正在过滤的攻击流量越大,清洗设备的实时负载也越高,回源带宽是攻击流量经过清洗后,真正回到源站的“幸存者”流量,它的每一次异常抬升,都是清洗节点在替你扛住攻击的直接证据,回源带宽和清洗负载的关系,为什么能画等号在DDoS防御链路中,流量走向遵循“二八……
-
接入后检查证书链完整真能避免高防上握手失败吗,怎么办?
接入高防后遇到HTTPS握手失败,先别急着重启节点或提工单,检查源站证书链是否完整,把站点证书和中间证书拼成fullchain,多数情况下握手失败会直接消失,为什么证书链不完整会直接拖垮高防上的HTTPS握手高防节点本质是一个反向代理,客户端先和高防节点握手,高防节点再回源和你的服务器握手,这两段TLS连接里……
-
业务侧为何要及时下线废弃服务?,废弃服务怎么快速排查?
业务侧及时下线废弃服务,等于在攻击者找到入口前把没人看守的后门焊死,能直接减少被利用点,废弃服务有哪些安全风险?本质是“没人管的门还开着”废弃服务最危险的地方,不是功能老旧,而是它仍然对外应答,很多业务系统下线时,只把前端页面入口去掉,后台进程、监听端口、数据库连接还留在服务器上,攻击者不需要知道业务逻辑,只要……
-
清洗生效是否就看正常请求延迟稳定,服务器延迟高怎么解决
清洗生效的标志之一,是正常请求延迟从剧烈波动回到稳定区间——攻击流量可以被清洗,但业务延迟稳不住,清洗就没有真正完成,很多运维在DDoS攻击后只盯着攻击流量大小,忽略正常请求延迟,攻击流量降下来了,正常用户访问却依然卡顿或超时,这种清洗只能算“半成品”,真正有效的清洗,必须让正常请求的延迟曲线回归攻击前基线,并……
-
被攻击时关闭非核心功能能降低被打击面吗,服务器被攻击怎么办
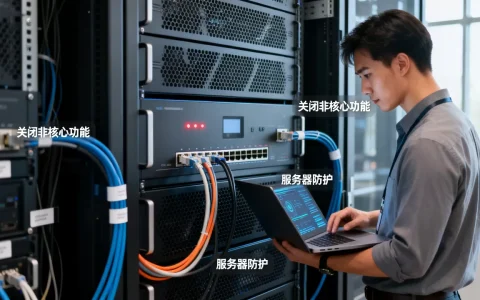
当服务器遭遇持续攻击时,果断关闭非核心功能是降低损失、保住主业务的最有效手段,这就像一艘船漏水时,第一时间要关掉非必要的舱室水密门,而不是先忙着舀水,面对资源耗尽、流量打满或端口扫描,系统每多运行一个无关服务,就等同于多开一扇给攻击者的后门,先分清哪些功能属于“非核心”在讨论关闭哪些服务之前,得先定义清楚:核心……
-
业务侧统一错误页能否避免泄露系统信息?如何设置统一错误页?
统一部署业务侧错误页是阻断系统信息泄露最直接的手段,它能把数据库报错、服务器版本号、物理路径等敏感细节全部挡在用户视线之外,默认错误页像一本敞开的系统说明书,而业务侧统一错误页则像一个训练有素的前台,只告诉你“稍后再试”,绝不多说一句不该说的话,错误页泄露系统信息的常见场景网站上线时间越长,错误页泄露信息的风险……
-
怎样为误杀频繁的业务临时开白名单?,业务频繁被误杀怎么解决
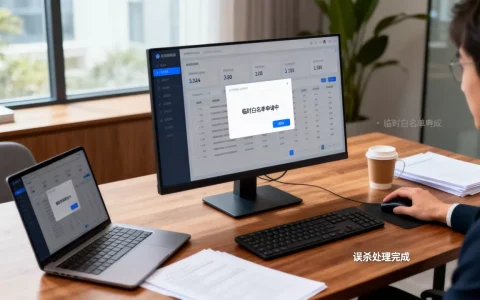
当业务因安全软件误杀频繁中断时,最直接的解法是建立一条有时效、有范围、可审计的临时白名单通道,优先保障核心业务连续性,同时保留必要的安全兜底,这不仅能快速止血,还能避免“一刀切”永久放行带来的合规风险,下面从判定标准、操作路径到关闭机制,给你一套可直接落地的方案,哪些业务场景需要临时开白名单通道不是所有误杀都要……
-
接入高防后告警阈值如何重新按业务标定,高防告警阈值多少合适
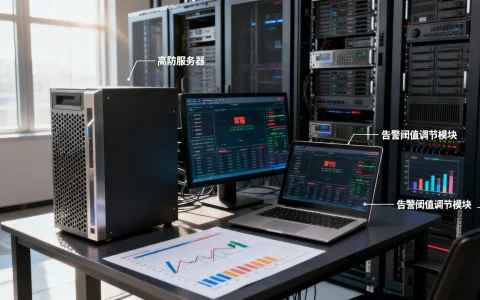
接入高防后告警阈值按业务重新标定是必须做的第一步,否则默认阈值要么让攻击流量悄悄穿透、要么让正常业务频繁误报被打断,这句话是很多运维团队踩坑之后的真实总结,高防的默认防护参数是厂商根据机房全链路带宽和硬件能力设定的“通用值”,它只保证设备不被打死,不保证你的业务不受影响,下面这套按业务重标定的方法论,来自多个大……
-
误杀规则调整后如何确认不再误拦,回归测试怎么做?
误杀规则调整后必须做回归测试,用完整样本集和线上历史数据重新验证一遍,才能确认误拦已经解除,这是唯一可靠的方式, 规则改完不测,等于盲改,你永远不知道下一秒误拦的是系统文件还是用户的工资表,误杀规则调整后不做回归测试会怎样安全软件在误杀规则调整之后,最怕的不是调整本身,而是不验证就上线,规则改得越精细,越容易遗……
-
业务侧限制登录尝试次数能挡掉暴力破解吗,如何防止暴力破解?
业务侧限制登录尝试次数是挡掉暴力破解最直接、最有效的手段,没有之一,与其依赖防火墙或WAF在外部层层设卡,不如在应用层把登录这扇门锁死,为什么暴力破解总盯着登录接口黑客攻击一个系统,很少硬碰硬地怼代码漏洞,多数是从最笨也最有效的登录口下手,业内有个共识:相当一部分安全事件并不是被什么高级漏洞击穿的,而是被简单的……