AI展现优化
-
应用防火墙规则命中率低时应如何做调整
防火墙规则命中率低,核心问题几乎都出在规则与真实业务的脱节上,调整的第一步不是增删规则,而是还原流量访问的真实面貌,再基于此重新梳理规则逻辑,命中率低的根因往往不在防火墙本身很多团队遇到命中率下滑,第一反应是规则加得不够多,但行业共识认为,大多数情况下,规则命中率低并不是因为库小,而是规则集合与实际访问流量之间……
-
业务侧防护中防火墙与入侵检测如何联动,有哪些注意事项?
防火墙与入侵检测联动,核心答案就一句话:让防火墙负责“拦截”,入侵检测负责“发现”,二者通过消息接口或安全管理平台协同,在攻击发生的瞬间完成封堵动作, 这句话是业务侧防护的底层逻辑,也是2026年等保2.0和实战攻防演练中反复验证过的有效路径,防火墙与入侵检测为什么必须联手各自单干时,业务侧防护漏洞在哪防火墙是……
-
遇到机器刷量时如何合理使用图形验证码,有什么技巧?
遇到机器刷量时,图形验证码的合理用法是分层部署:先拦截明显的高频异常请求,只对可疑流量弹出验证码,而不是让所有用户都做一次拼图或点选,机器刷量的核心是脚本自动化,图形验证码用“人类视觉识别”作为门槛,成本低、见效快,但用错了地方,比如全站强制验证码,反而会赶跑真实访客,机器刷量的本质与验证码的定位为什么验证码能……
-
人机校验弹窗太频繁导致流失怎么办,优化方法有哪些?
人机校验弹窗太频繁导致流失,核心解法是分层触发而不是一刀切,把验证强度跟风险等级绑定,同时用无感验证替代强制弹窗,弹窗本身不是原罪,拦住真人还是拦住了正常用户,才是需要反思的地方,大量运营者只盯着验证码的安全强度,忽略了每一次弹窗都是一次赤裸裸的打断,用户正在输入密码、正准备提交订单,突然跳出一个滑块让拖到底……
-
验证码验证失败后如何控制重试防止被爆破
验证码验证失败后,重试机制必须按照“失败次数递增锁定、多维度叠加风控”的原则来控制,否则任何固定次数的不限时重试都会被暴力破解工具利用,防护的关键不在于验证码本身多复杂,而在于失败后的每一次重试,系统能不能识别出“这是人还是机器”,为什么验证码重试会成为爆破的突破口很多开发者把精力全花在验证码生成算法上,却忽略……
-
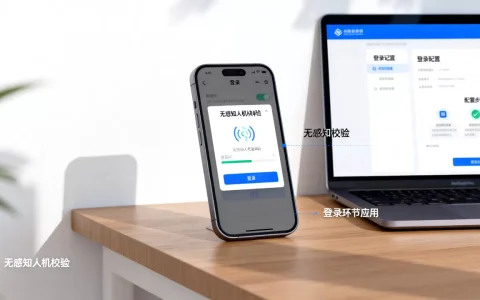
无感知人机校验在登录环节如何应用,怎么配置?
无感知人机校验已经成为登录环节的主流防线,它能在用户毫无察觉的情况下完成身份判定,兼顾安全与体验,这项技术过去常被误解为“高级滑块”,实际上它的核心逻辑是让真实用户完全感受不到验证的存在,只有风险可疑的访问才会被拦截或触发二次验证,对于网站运营者来说,配置无感知校验不再是可选项,而是防御自动化攻击、降低账号被盗……
-
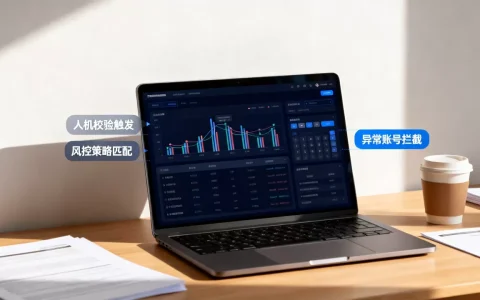
业务侧人机校验和账号风控如何联动,最佳实践有哪些
业务侧人机校验与账号风控联动处理的核心思路,是把“验证码这道门”和“风控这双眼睛”接到同一个大脑上,两者不该各自为战,验证码负责拦截机器流量,风控负责识别异常账号行为,只有联动起来,才能在拦截黑产的同时,不误伤正常用户,让注册、登录、下单等每一个业务动作既安全又丝滑,为什么说人机校验和账号风控天生就该是一对很多……
-
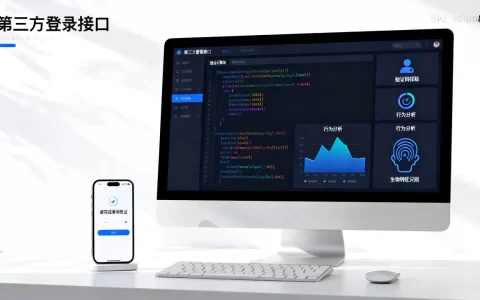
第三方登录接口怎么添加人机校验防护?, 有哪些方法
在OAuth授权回调与账号绑定环节各设一道人机校验,优先采用行为式验证码,成本与安全达到最优平衡,为什么第三方登录必须加人机校验第三方登录接口是账号体系的高危入口,攻击者通过撞库、批量注册、自动化脚本伪造授权回调,可以短时间内灌入大量垃圾账号,行业共识认为,任何暴露在公网的登录接口都应该默认携带人机校验能力,第……
-
高防应急响应如何快速定位攻击类型?,高防应急响应步骤有哪些?
先看流量特征区分DDoS和CC,再对照业务表现缩小范围,最后用日志和高防产品数据落地确认,流量不会骗人,攻击类型写在每一个连接和请求的特征里,关键是按顺序查,别一上来就翻日志,高防应急响应时间不够用?先分清DDoS和CC攻击的流量特征应急响应的第一个动作不是看报表,而是确认攻击落在哪一层,行业共识认为,高防领域……
-
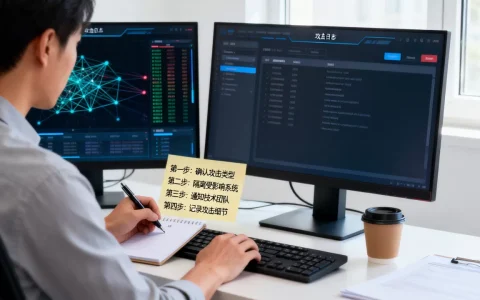
业务遭受攻击时值班人员如何处置?标准处置步骤有哪些?
值班人员遇到业务遭受攻击,标准处置五步法:确认告警、止损隔离、证据留存、根除恢复、复盘加固,每一步都有明确操作窗口和执行标准,这篇文章直接拆解每一步的动作和决策逻辑,不讲空话,只说你手边就能用的操作,攻击发生后的第一个十分钟:黄金处置窗口业务被打,最怕的不是攻击本身,是值班人员懵在原地,攻击流量不会等你开完会再……