AI展现优化
-
攻击发生期间如何与上游服务商协同处置,应急预案有哪些要点?
攻击发生期间,与上游服务商协同处置的核心是:第一时间建立明确的责任分工与沟通通道,用对方能直接执行的请求替代模糊描述,并同步做好本地证据留存与应急降级预案,为什么攻击发生那一刻,先联系上游而不是自己硬扛很多团队在业务被打挂的瞬间,第一反应是登录服务器看日志、加防火墙规则、调WAF策略,这套动作没有错,但忽略了最……
-
高防应急响应预案覆盖哪些内容?应急响应必备要素有哪些?
必须覆盖“检测—止血—溯源—恢复—复盘”五个动作,并把每一个动作落实到具体的人、工具和命令上,否则预案就只是一张废纸,很多团队觉得,买了高防IP、加了CDN、配了WAF,就算有了防护,但真实攻击来临时,最先崩溃的往往不是业务,而是应急流程,谁去决策切换?谁联系机房?回源策略怎么改?谁来对接高防服务商?这些问题在……
-
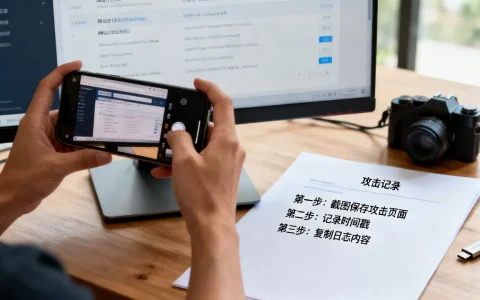
网站被攻击后如何保留现场证据,标准操作流程是什么?
从第一反应到证据链闭环网站被攻击后,保留现场证据的第一原则是“先隔离、后排查”,尽量在发现攻击的最初几分钟内,关闭业务但不关机,并对服务器内存数据和磁盘镜像做快照,这一步决定了后续法律追责和漏洞回溯的成败,很多站长遇到网站打不开、页面被挂马或数据库被篡改时,第一反应是直接拔网线或重启机器,这个动作从取证角度看等……
-
应急状态下业务降级开关怎么设计,有哪些注意事项?
开关必须独立于业务进程、判定逻辑必须旁路化、操作权限必须收口到指定角色,确保系统异常时能在分钟级完成全局降级,以电商大促场景为例,商品详情页依赖价格服务、库存服务、优惠券服务三个下游接口,当库存服务因数据库锁竞争响应时间从50ms飙升到3s,整个详情页的加载时间被拖到4.5s,用户开始流失,此时如果有一个独立的……
-
高防应急响应演练多久开展一次,最佳频率是多久
高防应急响应演练多久开展一次,行业共识认为最合理的节奏是每季度一次(即三个月一个周期),重大业务变更后必须额外加演, 这个频率不是拍脑袋定的,而是结合了攻击趋势变化速度、团队能力衰退曲线以及安全预算投入产出比得出的平衡点,演练频率太低,预案形同虚设;演练频率过高,运营团队疲于奔命,反而影响真实防御效果,高防应急……
-
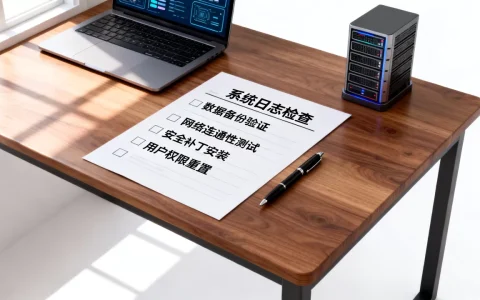
攻击结束后业务恢复上线的检查清单有哪些,要注意什么?
攻击结束不等于业务可以马上上线,恢复上线前必须走完一套系统性检查清单——从威胁残留确认、数据完整性核查、漏洞封堵到观察期验证,每一步都决定你是否会被同一把刀再捅一次,网站被攻击后恢复上线的检查清单:别急着拔网线,先做这一步很多团队在攻击停止后第一时间想的是“赶紧恢复业务”,这种心情完全可以理解,但在运维一线摸爬……
-
业务侧遭受CC攻击如何紧急止血,CC攻击防御方法有哪些
CC攻击的应急止血核心就一句话:先切高防流量扛住冲击,再回源排查封堵攻击源,最后做业务降级和善后,这套顺序不能反,如果先排查再防护,站点基本已经被打穿了,下面这套步骤,是按照业务侧视角整理的,不涉及复杂的网络底层原理,全是实际操作路径,网站被CC攻击了怎么办——先分清“被打了”还是“出故障了”很多时候,网站打不……
-
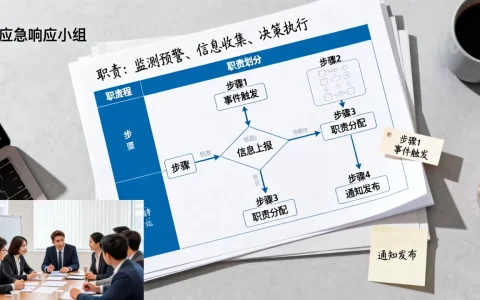
应急响应小组的职责划分与通知机制如何设计,有哪些步骤
应急响应小组的职责划分与通知机制设计,说白了就两件事:职责划分按“决策、执行、支撑”三条线落位,通知机制按“分级、升级、多渠道”三原则走, 这两件事做扎实,突发安全事件发生时,团队不会乱成一锅粥,关键信息也不会卡在某个人的微信里,应急响应小组职责划分怎么落地不扯皮职责划分最大的坑不是没人干活,而是活干重了、权限……
-
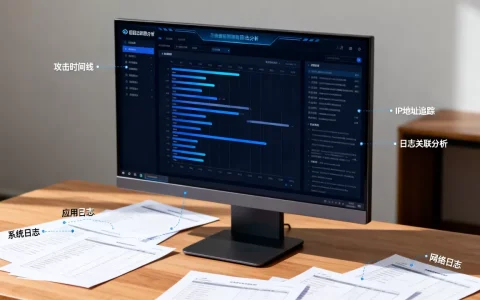
攻击结束后如何通过日志做完整攻击溯源,有哪些方法?
攻击结束后,完整的攻击溯源不靠猜,靠的是把日志当成案发现场的指纹和脚印来逐帧还原——核心路径是“锁定时间线、串联日志链、还原攻击链、产出可追溯报告”这四步闭环,溯源第一步:先定时间线,再谈查日志攻击结束≠事件结束,大部分溯源工作失败,往往是因为一开始就陷入海量日志里捞针,业内专家指出,有效的溯源必须从“时间锚点……
-
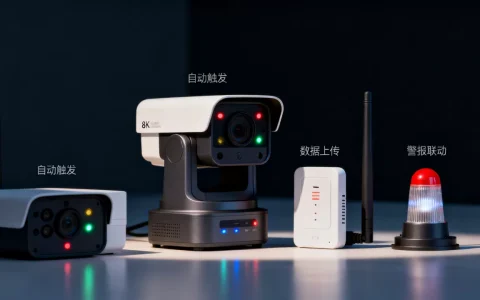
夜间无人值守攻击告警怎样自动应急,有哪些方法?
夜间无人值守时,攻击告警的最佳应对方式是建立“自动分诊+预设动作+人工兜底”的应急响应流程,在告警触发后由系统在数十秒内完成隔离、封禁和通知,而不是寄希望于有人盯着屏幕,这套打法的核心不是追求全自动,而是让机器处理确定性的动作,把少数真正可疑的事件留给白天的人工团队复核,夜间告警为什么不能靠人盯攻击者偏爱夜晚是……